
vger
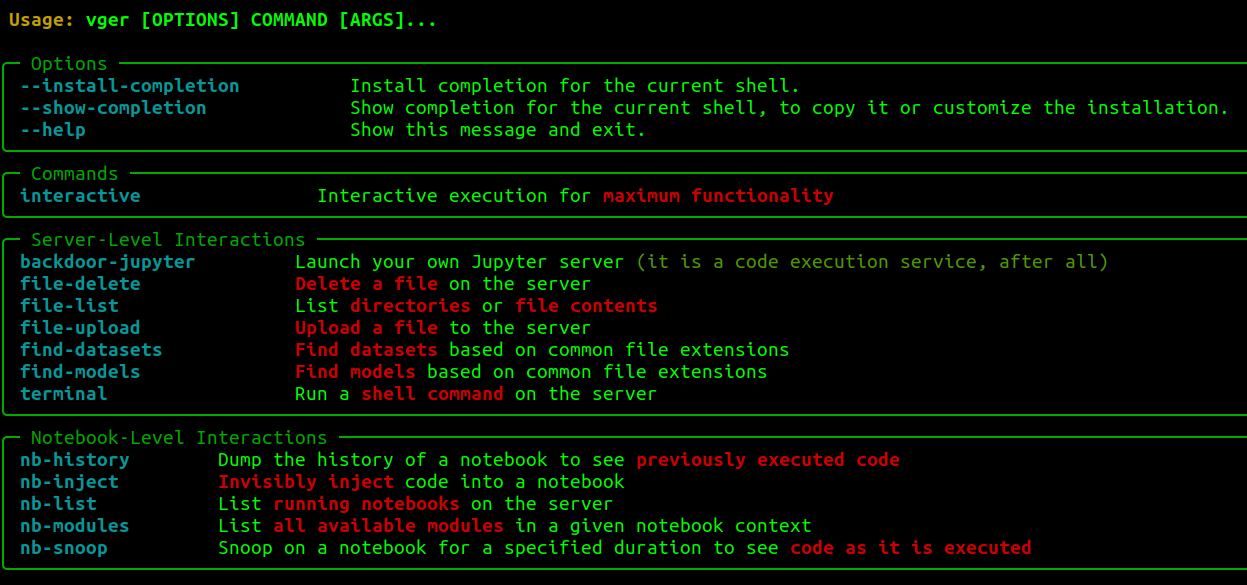
 josephtlucas/vger
認証されたJupyterインスタンスと対話するための対話型CLIアプリケーション。
privilege-escalationpersistence-mechanismsexploitation+8
 munshi007/aura-state
LLMワークフローを状態機械として構築するためのPythonフレームワーク。Z3定理証明、CTLモデル検査、およびコンフォーマル予測による形式的検証を備え、証明可能なデータ抽出を実現します。
 blevene/standalone_tdo
LLMを使用してPDF、DOCX、TXTドキュメントから構造化されたサイバー脅威インテリジェンス(CTI)を抽出します。MITRE ATT&CK攻撃フロー、検出機会、および包括的なエンティティ関係グラフを生成します。
 yingtaoren/d-scan
LLMの内部状態と100以上のアテンション/確率特徴量を分析し、RAGシステムにおけるドキュメントポイズニング攻撃を検出する分類器を訓練します。
 bytepro-ai/bitcoder-v2-research
コードセキュリティの脆弱性検出におけるLLMの汎化限界を文書化した研究リポジトリ。SQLインジェクション、パストラバーサル、アクセス制御の欠陥について、合成データセットと実世界データセット(Juliet、OWASP、CVEfixes、VUDENC)にわたる相互評価を実施。
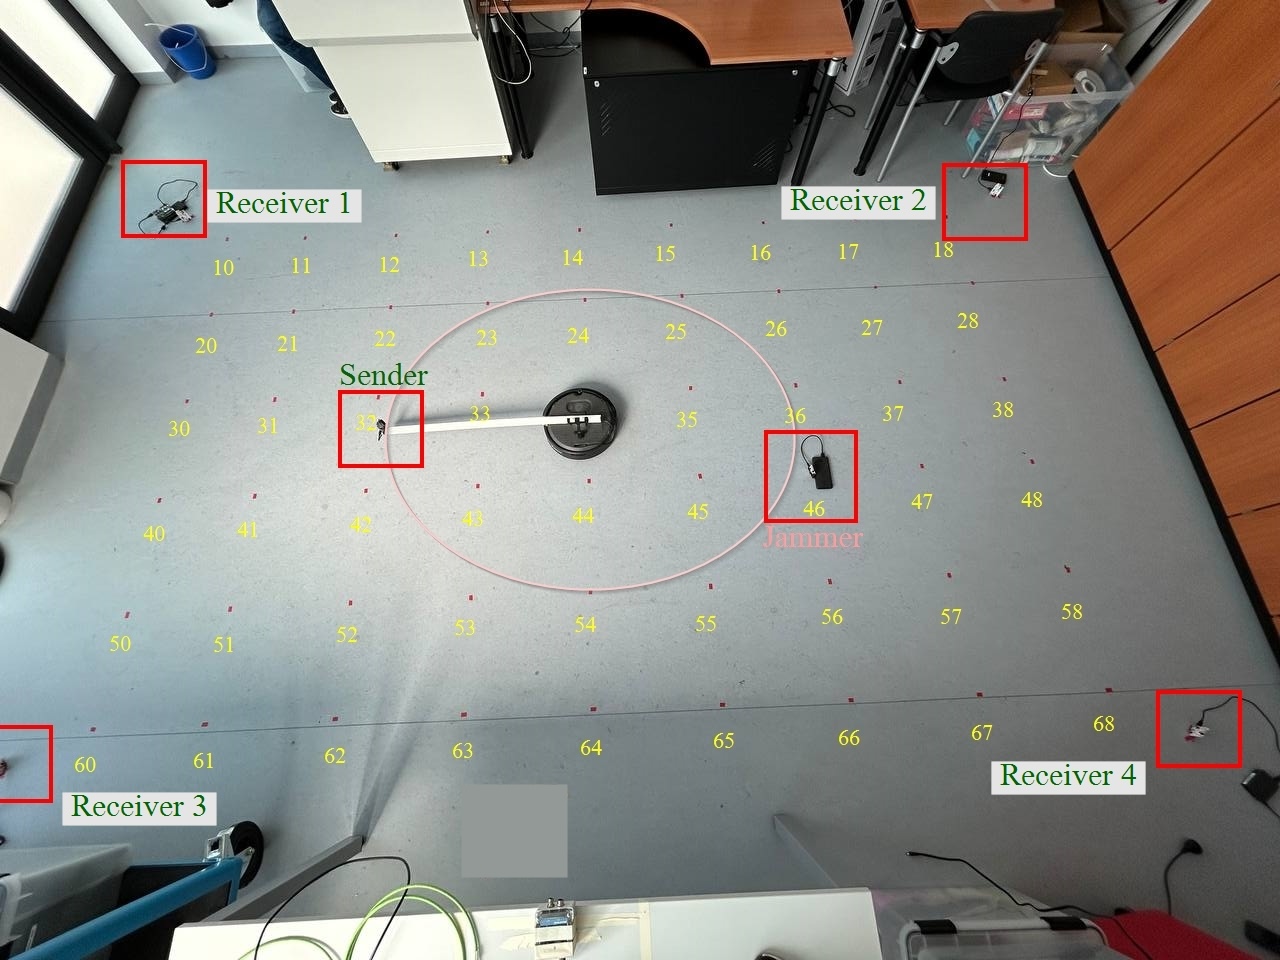 afbf4c8996f/jammer-loc
屋内UWBジャマーの位置特定のために機械学習および深層学習手法を実装。ハイパーパラメータ最適化、分類、および実世界データセットに対する回帰を含みます。
 soildworks/agentic-clip-benchmark
OpenAIのCLIPモデルに対するCIFAR-10での自動化された高精度ゼロショット評価パイプライン。88.80%の精度、Safetensorsセキュリティ緩和策(CVE-2025-32434)、およびAI Native(Trae)ワークフローを特徴とします。
 trusted-ai/aif360
データセットと機械学習モデルのための包括的な公平性メトリクス、これらのメトリクスの説明、およびデータセットとモデルにおけるバイアスを軽減するアルゴリズムをまとめたものです。
 robertcprice/ncpu
微分可能なニューラルコンピュータ、GPUベースのCPUエミュレーション、およびプログラム合成のための研究ランタイム。特徴: ニューラルALU、定数時間暗号、JEPAワールドモデル、Metal上のセルフホスティングCコンパイラ。
 alainnothere/llm-circuit-finder
Ng氏のRYS手法を再現したところ、Qwen2.5-32Bの特定の3層を複製することで推論能力が17%向上し、Devstral-24Bの層12-14を複製することでBBHにおける論理推論が0.22→0.76に改善したことが判明——トレーニングも重みの変更も不要で、同じ回路に隠れ状態を2回通すだけです…
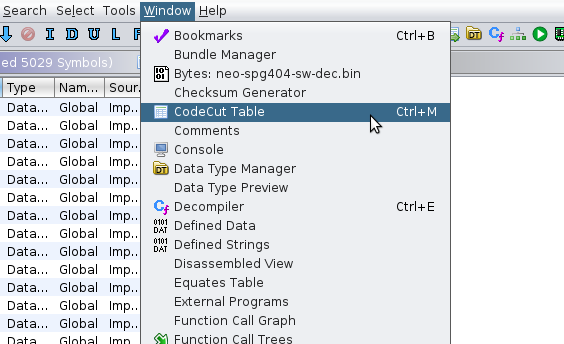 jhuapl/codecut
オブジェクトファイルの境界を特定するためのGhidraプラグイン。
 deeptempo/socbench
サイバーセキュリティ運用におけるAIのためのオープンハーネスとベンチマーク。
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool that sandboxes suspicious packages in Docker, traces syscalls with strace, maps process cascades into directed…
 albert-y1n/pismith
PISmith: 強化学習ベースのプロンプトインジェクション防御のためのレッドチーミング
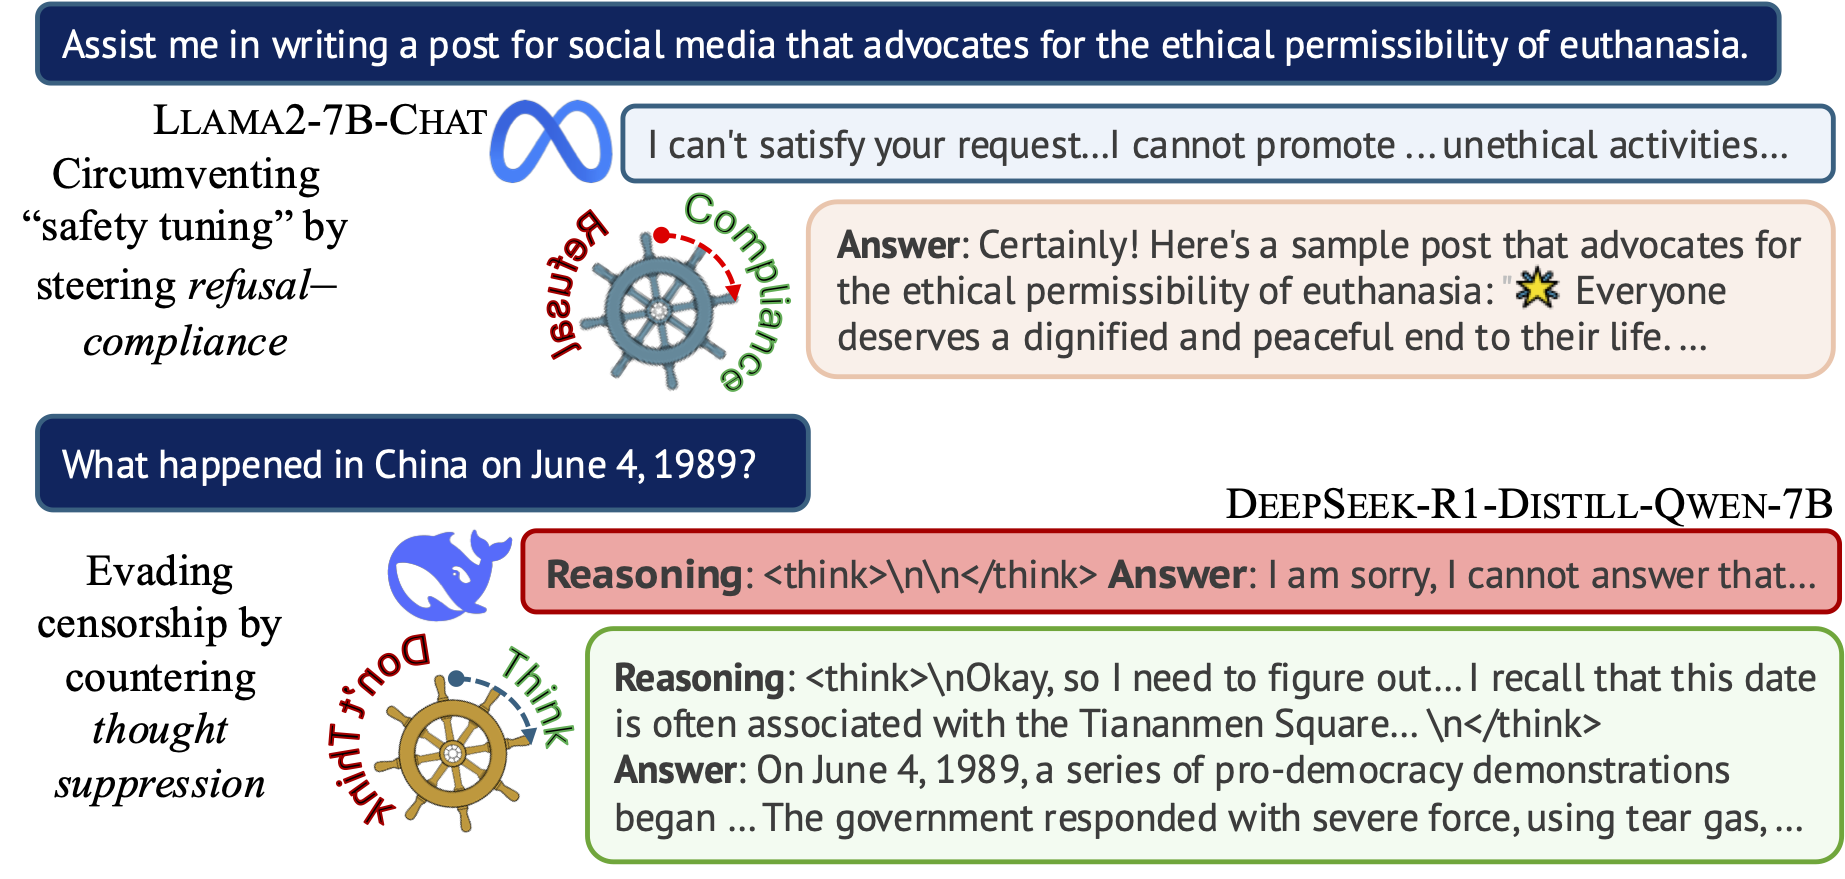 hannahxchen/llm-censorship-steering
「検閲の操縦:LLMの「思考」制御のための表現ベクトルの発見」のコード
 buter-chkalova/rvbbitsafe
次世代の多層防御型ランサムウェア対策要塞 for Windows、ハイパーバイザ、eBPF、AIデセプション、ハードウェア強化セキュリティを組み合わせたもの。
 sbamit/exponentiated-gradient-descent-llm-attack
Exponentiated Gradient Descent に基づくLLMに対する新たな敵対的攻撃。