Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Jammer-Loc — 屋内UWBジャマーの位置特定のために機械学習および深層学習手法を実装。ハイパーパラメータ最適化、分類、および実世界データセットに対する回帰を含みます。 | Kitploit
ツール/GitHubGitHub/afbf4c8996f/jammer-loc
ワイヤレスセキュリティ機械学習論文と研究学習と教育異常検知
GitHubafbf4c8996f/jammer-loc

Jammer-Loc

屋内UWBジャマーの位置特定のために機械学習および深層学習手法を実装。ハイパーパラメータ最適化、分類、および実世界データセットに対する回帰を含みます。

リポジトリを見る
411年前未レビュー
共有

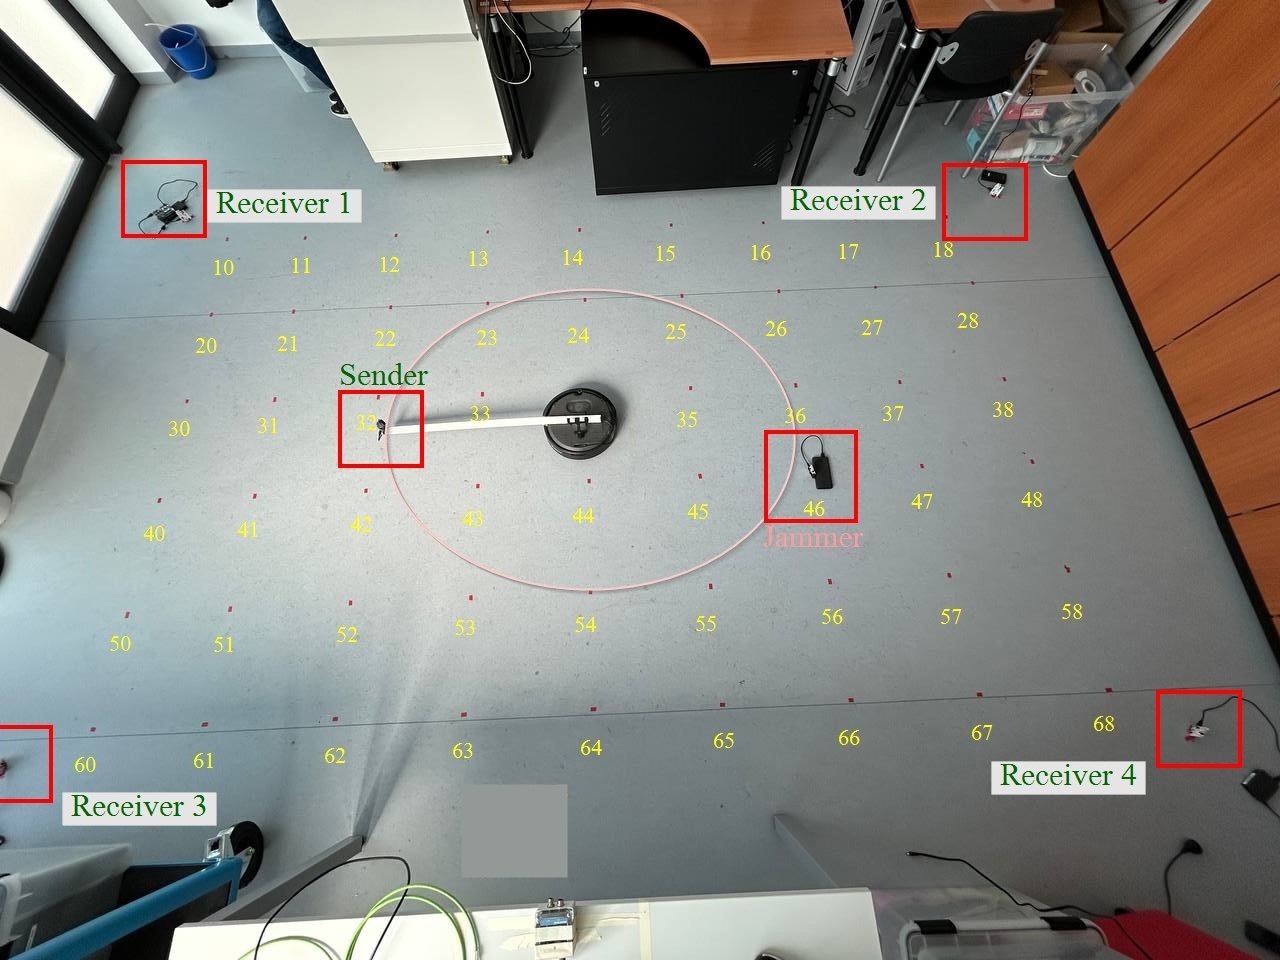
Jammer-Loc Figure

Jammer-Loc

このリポジトリには、論文
“Machine and Deep Learning for Indoor UWB Jammer Localization.” のコードとデータセットリンクが含まれています。


使用例

ハイパーパラメータ最適化プロセスを実行します:

python hpo.py \
  --task classification \
  --mode actual \
  --framework ml \
  --config config.yaml \
  --trials 50 \
  --study-name my_study
  1. モデルとメトリクスは、main.py によって期待される形式で保存されなければなりません。
  2. Optuna の結果は、デフォルトで hpo.db に保存されます。
  3. すべてのコマンドラインオプションは、hpo.py 内で argparse を使用して定義されています。説明と追加のフラグについては、そのファイルを参照してください。

ソースデータでの分類と回帰、およびテストセットでのテスト

ソースデータセットで分類または回帰を実行し、テストセットでテストするには、次を使用できます:

python main.py --config config.yaml
  1. 出力とメトリクスは、cfg.output.directory で定義されたディレクトリに保存されます。
  2. すべてのモデルのチェックポイントとメトリクスは、モデルごとに保存されます(例:outputs/simple_nn/)。
  3. 実行時障害が発生した場合、構造化されたエラーメッセージやスタックトレースを含む詳細なログ情報が記録され、体系的なデバッグと根本原因分析を容易にします。

ドメインアライメント

ドメインアライメント手法のファイル名は、論文に記載されているそれぞれの名前と直接対応しています。


パスの設定

config.yaml ファイル内で、プロジェクト構造に合わせてパスを必ず調整してください。


データセット

サイズ制約のため、生のデータセットはこのリポジトリに含まれていません。
これらは、次のリンクからダウンロードできます:DOI。

ただし、すぐにコードを実行できるように、ソースドメインとターゲットドメイン用の2つのParquetファイルがこのリポジトリに用意されています。ドメインアライメントモデル用のデータを含む圧縮NumPy配列ファイル(.npz)は、上記のリンクからアクセスできます。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







