

CheatSheetSeries
 owasp/cheatsheetseries
OWASP Cheat Sheet Seriesは、特定のアプリケーションセキュリティトピックに関する高価値の情報を簡潔にまとめたコレクションを提供するために作成されました。
code-analysisweb-securitycryptography+6
32.9k
owasp/cheatsheetseriesOWASP Cheat Sheet Seriesは、特定のアプリケーションセキュリティトピックに関する高価値の情報を簡潔にまとめたコレクションを提供するために作成されました。
 hacktricks-wiki/hacktricks
CTFや実際のアプリケーション、研究やニュースから学んだ各トリック/テクニック/あらゆるものを紹介するページへようこそ。
 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
 microsoft/whatthehack
チャレンジベースのハッカソンのコレクションです。学生ガイド、コーチガイド、講義プレゼンテーション、サンプル/指示コード、テンプレートが含まれています。 What The Hackのウェブサイトをご覧ください: https://aka.ms/wth
 athena-os/athena
Athena OSは、Arch/NixベースのCybersecurityに特化したディストリビューションです。あらゆるハッキングツールを使って学び、練習し、楽しみましょう!
 danielmiessler/seclists
セキュリティ評価のための厳選されたワードリスト集で、ペネトレーションテストや偵察に使用するユーザー名、パスワード、URL、ファジングペイロード、機密データパターンを含みます。
 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 lirantal/awesome-nodejs-security
Node.jsのセキュリティツール、静的解析ツール、脆弱性スキャナー、教育リソース(OWASP Top 10、サプライチェーンセキュリティ、セキュアコーディングプラクティスを含む)の厳選されたディレクトリです。
 screenpipe/screenpipe
YC (S26) | Open Computer History | 会社のコンピューター作業を継続的に記録し、ワークフローをマッピングし、自動化する価値のある業務を見つける手助けをし、エージェントのコンテキストを強化します
 zephyrproject-rtos/zephyr
Zephyrプロジェクトの主要Gitリポジトリ。Zephyrは、複数のハードウェアアーキテクチャ向けの新世代のスケーラブルで最適化された安全なRTOSです。
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel および Microsoft XDR (旧 Microsoft 365 Defender) 向けの、脅威ハンティングと脅威検出に焦点を当てた KQL クエリのリポジトリ。
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
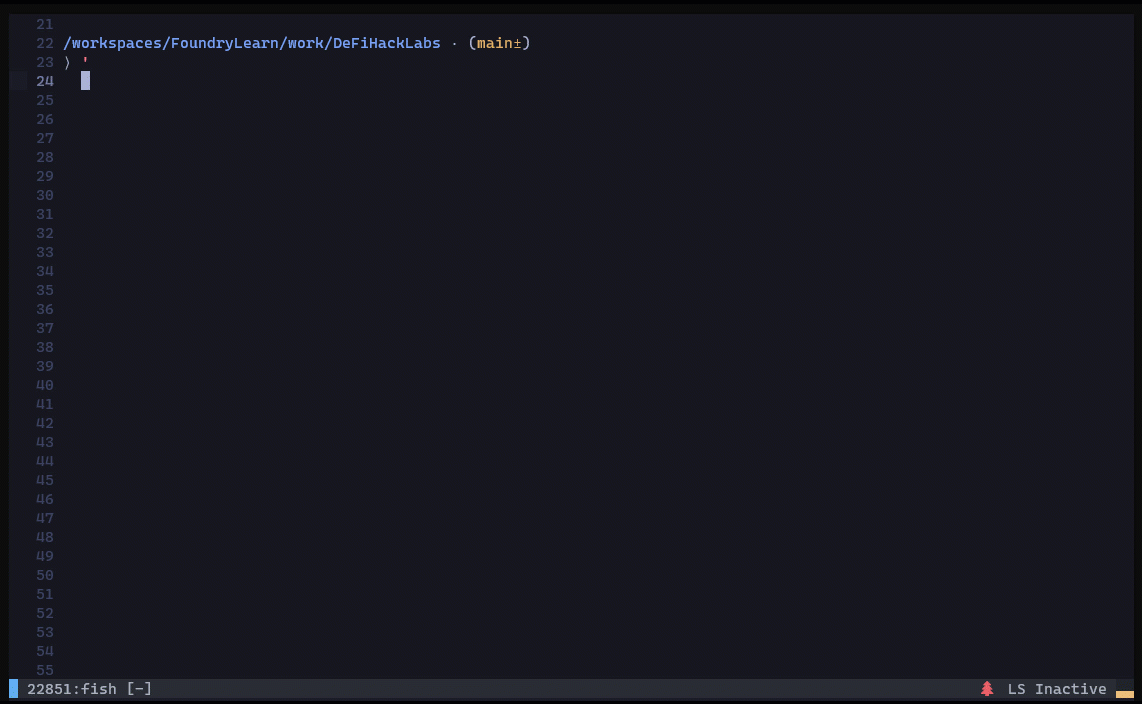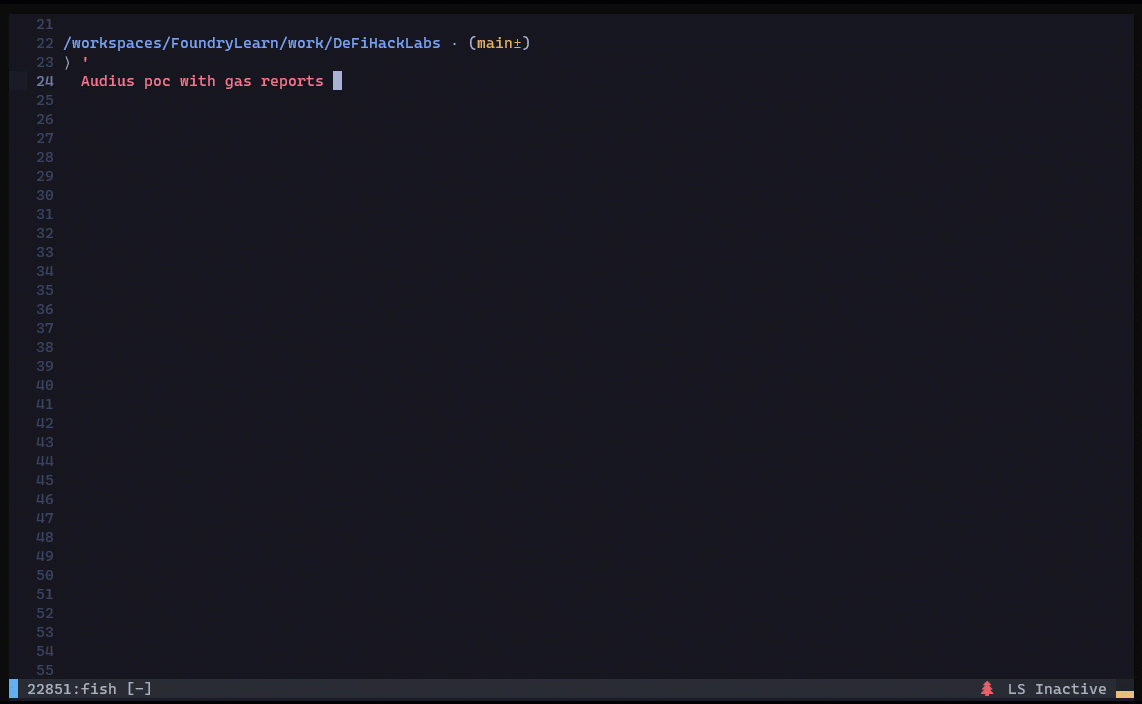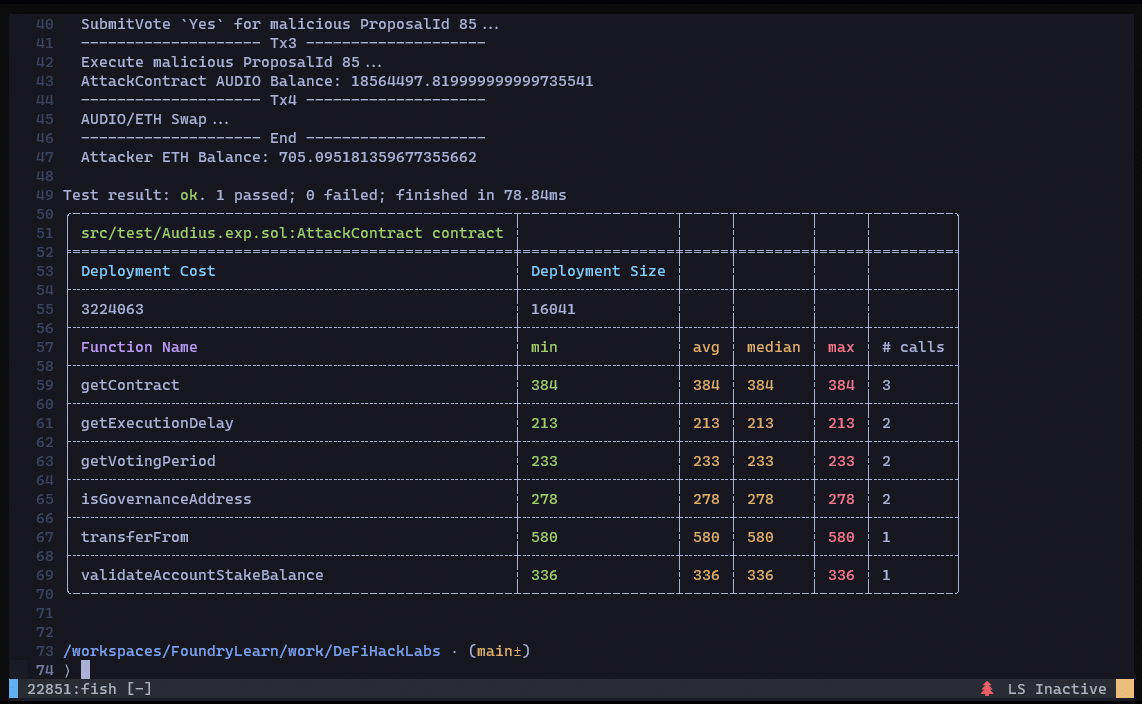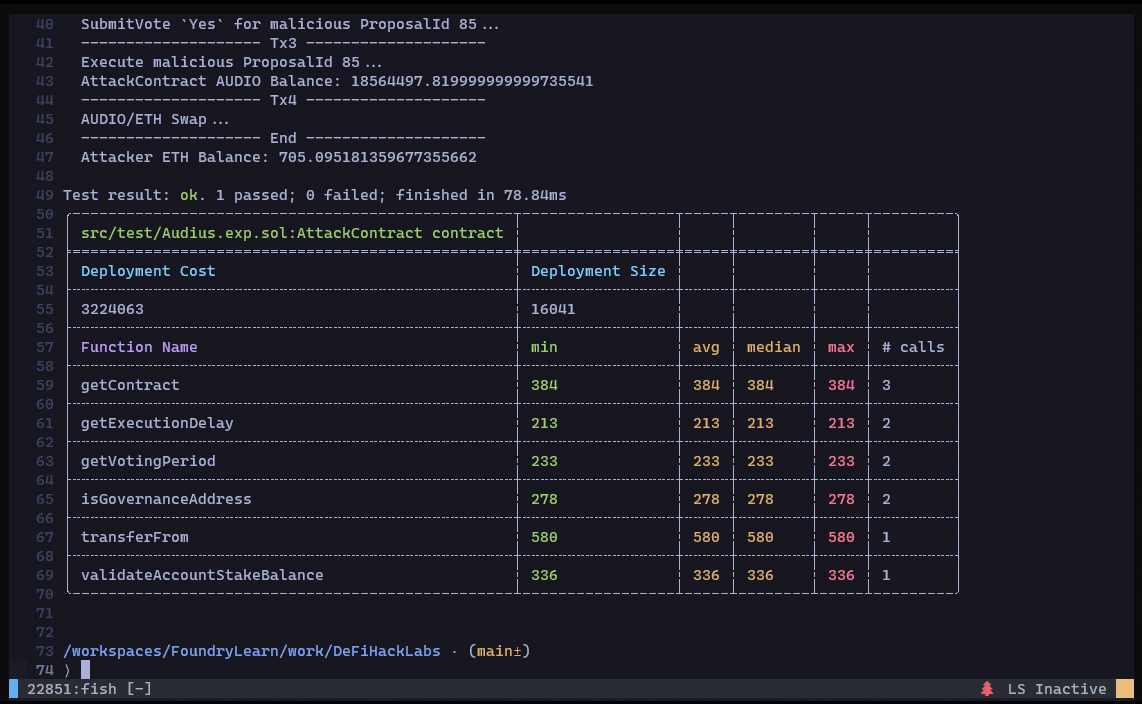 sunweb3sec/defihacklabs
Foundryを使用してDeFiのハッキング事件を再現する。
 dhotrey/awesome-cybersec
セキュリティに関する素晴らしいプラットフォーム、ブログ、ドキュメント、書籍、リソース、クールなものを集めたコレクション。
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…
 owasp/wstg
Web Security Testing Guideは、WebアプリケーションおよびWebサービスのセキュリティテストに関する包括的なオープンソースガイドです。