

opencti
 opencti-platform/opencti
オープンサイバー脅威インテリジェンスプラットフォーム
ioc-managementosintthreat-feeds-aggregators+6
 joshuagodwin7929/purple-team-automation
ADラボに対する自動敵対者エミュレーション(Caldera)を実施し、Sigma検知カバレッジを検証して結果をMITRE ATT&CKにマッピングします。
 grafana/loki
水平スケーラブルでマルチテナント対応のログ集約システム。全文ではなくラベルをインデックス化し、Grafanaと統合して、Kubernetesのログ保存とクエリに最適化されています。
 wazuh/wazuh
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。
 netalertx/netalertx
集中型ネットワークの可視性と継続的な資産発見。デバイスを監視し、変更を検出し、分散ネットワーク全体で認識を維持します。
 misp/misp
MISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 mvt-project/mvt
AndroidおよびiOSデバイス向けのフォレンジック収集・分析ツールキット。公開・非公開の侵害指標(IOC)を用いて、既知のスパイウェアによる潜在的な侵害を特定します。
 trufflesecurity/trufflehog
漏洩した認証情報を発見、検証、分析する
 mazx0p/threathound
Windowsイベントログ向けの自動脅威ハンティングおよびインシデント対応ツール。Sigmaルール統合、リアルタイム検出、フォレンジックアーティファクト分析を備えています。
 atomdrift-project/scan
バイナリ、ソース、スクリプト向けの0-dayマルウェア検出(イマイチじゃないやつ)
 emrekybs/socmintelligence
ソーシャルメディアインテリジェンス、調査、および公開データ分析のためのモジュール式OSINT & SOCMINTフレームワーク。
 cognis-digital/c2detect
C2サーバーフィンガープリンター — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 fleetdm/fleet
MDM、パッチ管理、ソフトウェア展開、osquery による可視化を通じてエンドポイントを保護・管理し、コンプライアンスと脆弱性の監視を実現するオープンソースプラットフォーム。
 cowrie/cowrie
Cowrie SSH/Telnet Honeypot https://docs.cowrie.org/
 oyesanyf/oshoosiclaw
Ring-0 WindowsドライバーとLinux eBPFの実行前ブロックを組み合わせ、YARA検出、MITRE ATT&CKマッピング、P2Pメッシュによる脅威共有を備えた自律型Rustエンドポイントセキュリティエージェント。
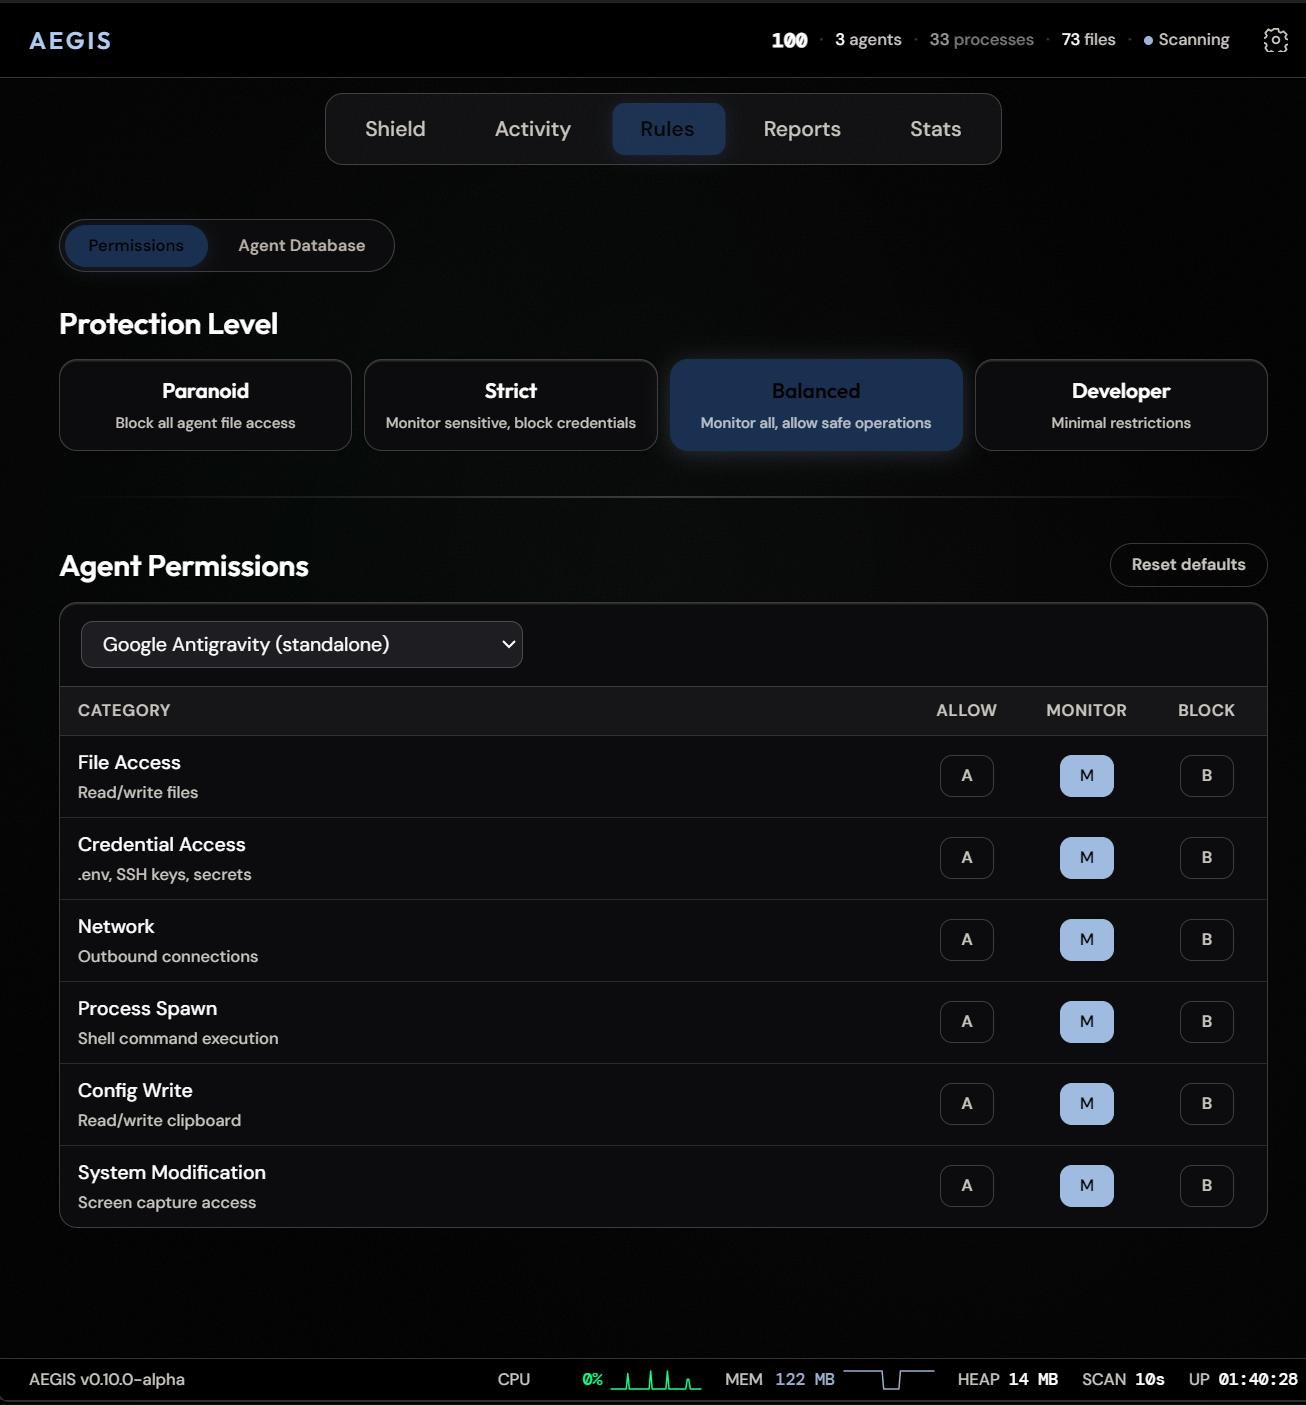 antropos17/aegis
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…