

kubeshark
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
cloud-infrastructure-securitypacket-sniffing-analysiscontainer-security+9
12.0k
 usarmyresearchlab/dshell
Dshellはネットワークフォレンジック解析フレームワークです。
 idiom/pftriage
マルウェアのトリアージと解析中のファイル分析を支援するPythonツールおよびライブラリ。
 hasamba/dfir-companion
DFIRフォレンジックコンパニオンサーバー + キャプチャ拡張機能
 dimareverse/nuitka-static-unpacker
Nuitkaでコンパイルされたバイナリをアンパックするための静的解析優先の研究ツール:定数、モジュールの抽出、.pycファイルの復元、および分析レポートの生成を行います。
 microsoft/etl2pcapng
Windowsのネットワークパケットキャプチャを含む.etlファイルを.pcapng形式に変換するユーティリティ。
 werwolv/imhex
🔍 リバースエンジニア、プログラマー、そして午前3時に作業するときに自分の網膜を大切にする人々のためのヘキサエディタ
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
 b16f00t/whapa
グラフィカルなフォレンジックツールキット。AndroidおよびiOSデバイスからWhatsAppデータを解析、復号化、抽出し、Google DriveやiCloudのバックアップを含め、自動レポート生成に対応。
 adibirzu/openclaw-security-monitor
OpenClaw デプロイメント向けのプロアクティブなセキュリティ監視。ClawHavoc、AMOS stealer、CVE-2026-25253、メモリポイズニング、サプライチェーン攻撃を検出します。
 bert-janp/incident-response-powershell
PowerShellベースのインシデント対応ツールキットで、25以上のフォレンジックアーティファクト(プロセス、ネットワーク接続、レジストリ、ブラウザ履歴)を収集し、SIEM統合用にCSVをエクスポートします。Defender for Endpoint Live…

 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
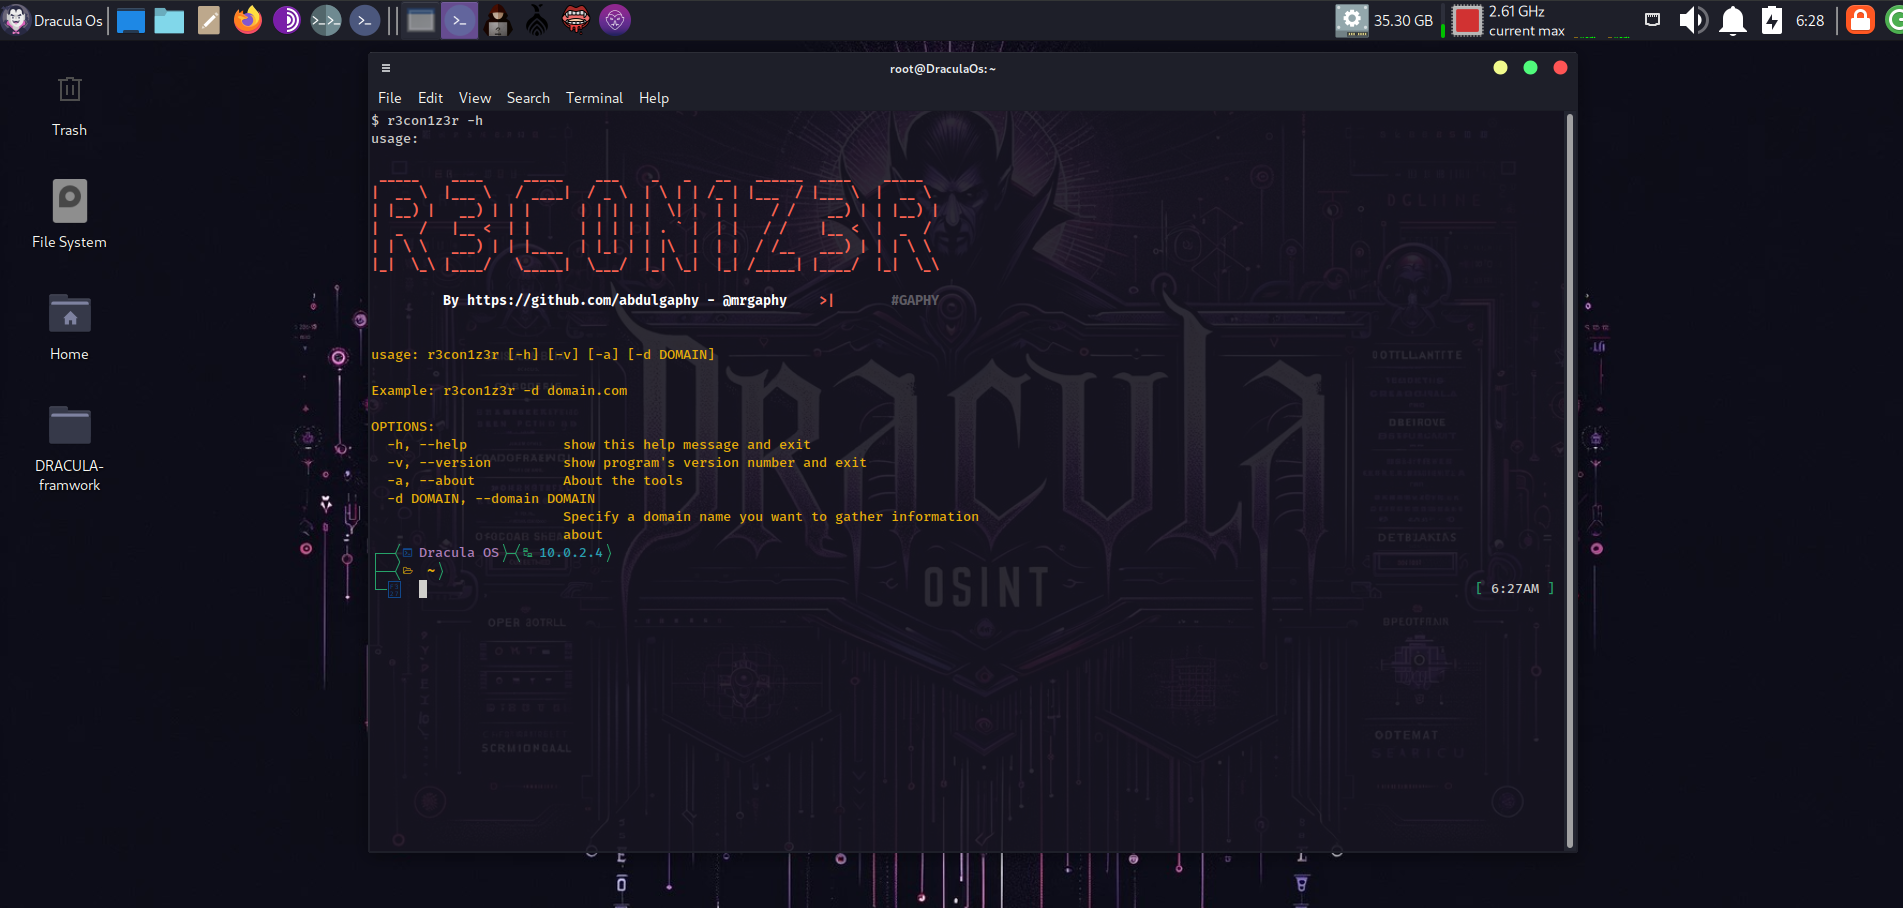 emrekybs/draculaos
Dracula OSは、OSINT(オープンソースインテリジェンス)およびサイバーインテリジェンスミッションのために綿密に設計されたLinuxオペレーティングシステムです。
 yamato-security/hayabusa
マルチスレッド対応のWindowsイベントログフォレンジックタイムライン生成および脅威ハンティングツール。Sigmaルールを完全サポートし、Elastic Stack、Timesketch、Timeline Explorerで分析するためのCSV/JSONタイムラインを出力します。
 withsecureopensource/chainsaw
Windowsフォレンジックアーティファクトを迅速に検索・ハント
 qg5casz/walletool
BitcoinおよびLitecoinのwallet.datファイルから暗号通貨の秘密鍵とアドレスを抽出し、ウォレットの復旧とフォレンジック分析を可能にします。