
HijackLibs
 wietze/hijacklibs
公開されたDLL Hijackingの機会を追跡するためのプロジェクト。
reconnaissancevulnerability-analysisinformation-gathering+3
wietze/hijacklibs公開されたDLL Hijackingの機会を追跡するためのプロジェクト。
 openwrt/openwrt
組み込みデバイス向けLinuxオペレーティングシステム。書き込み可能なファイルシステム、パッケージ管理、ビルドフレームワークを備え、ルーター、IoTデバイス、ワイヤレスアクセスポイント向けのカスタムファームウェア作成を可能にし、完全なネットワークスタック制御を実現します。
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
 nousresearch/hermes-agent
あなたとともに成長するエージェント
 elementalsouls/claude-bughunter
バグハンティングと外部レッドチーム作業のためのClaude Codeスキルバンドル - 82のスキル、15のスラッシュコマンド、24のコア脆弱性クラスにわたって厳選された681の開示レポートパターン、さらにエンタープライズID + インフラストラクチャ攻撃マトリックス。
 circl/ail-framework
AILフレームワーク - 情報漏洩分析フレームワーク。プロジェクトは https://github.com/ail-project に移動しました。
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 cyb3rxp/awesome-soc
SOC(CSIRTを含む)を構築、運用、成熟させるための厳選されたナレッジベース。
 google/oss-fuzz
OSS-Fuzz - オープンソースソフトウェア向けの継続的ファジング。
 owasp/cheatsheetseries
OWASP Cheat Sheet Seriesは、特定のアプリケーションセキュリティトピックに関する高価値の情報を簡潔にまとめたコレクションを提供するために作成されました。

 essexrich/threatactors-ttps
脅威アクターが使用する戦術、技術、手順に関する情報を共有するために作成されたリポジトリ。当初はランサムウェアグループを対象とし、その後他の種類の脅威へと拡大しています。
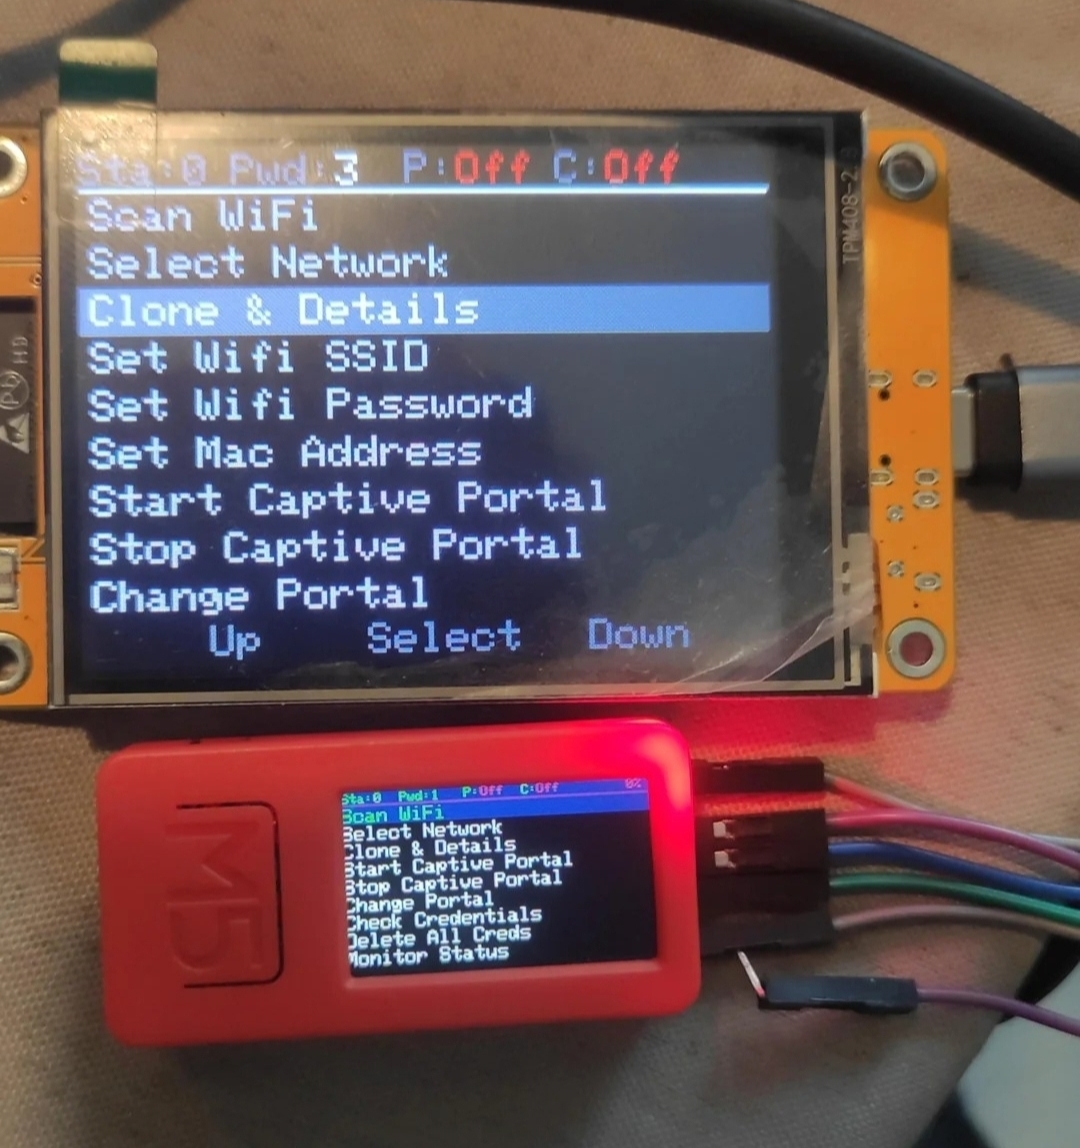 7h30th3r0n3/evil-m5project
M5Stackデバイス向けの多目的WiFiペネトレーションテストツールキット。ネットワークスキャン、Evil Twin攻撃、認証解除、キャプティブポータルフィッシング、ハンドシェイクキャプチャ、BLE攻撃を実行し、セキュリティ教育やレッドチーム評価に使用されます。
 microsoft/agent-governance-toolkit
自律型AIエージェント向けのポリシー強制、ゼロトラストアイデンティティ、実行サンドボックス化、および監査ログ記録。決定論的でフェイルクローズなガバナンスにより、OWASP Agentic Top 10の10/10をカバーしています。
 hacktricks-wiki/hacktricks
CTFや実際のアプリケーション、研究やニュースから学んだ各トリック/テクニック/あらゆるものを紹介するページへようこそ。
 secdev/scapy
Pythonベースの対話型パケット操作ライブラリ。幅広いプロトコルにわたるネットワークパケットの偽造、デコード、送信、キャプチャ、解析に対応し、スキャン、トレースルーティング、攻撃、ネットワーク探索をサポートします。
 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
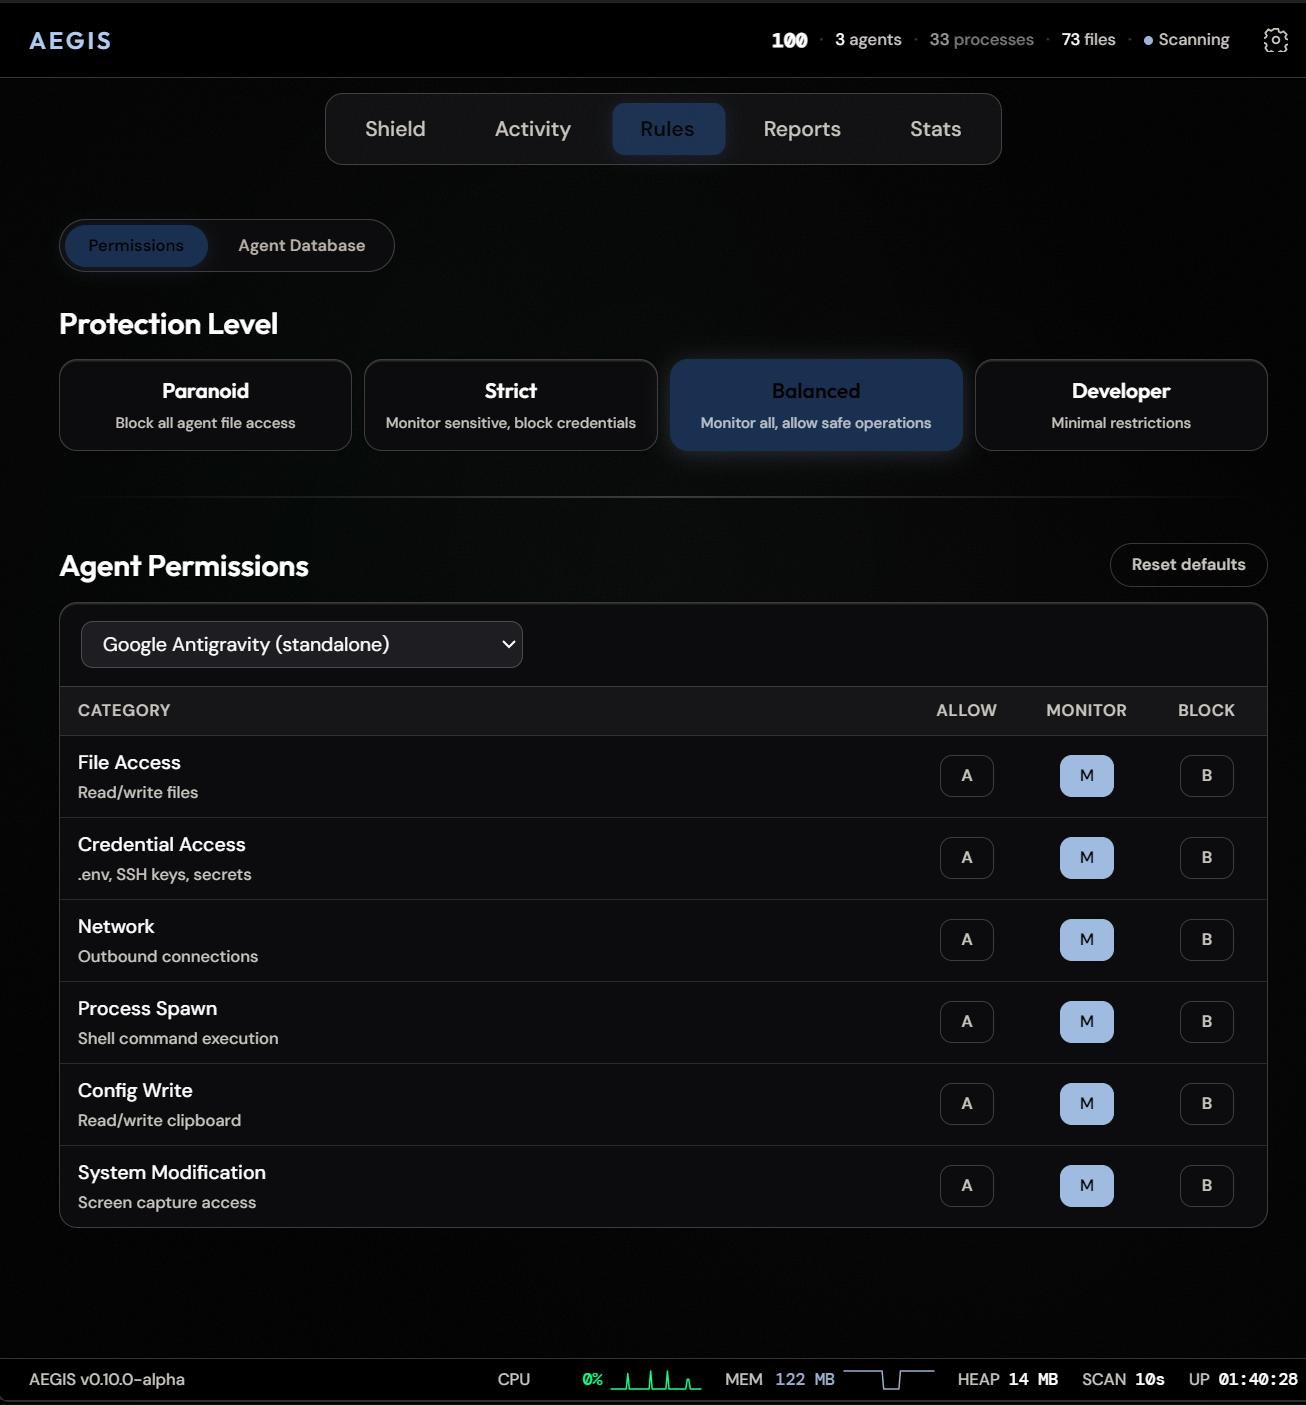 antropos17/aegis
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…