

Heroinn
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
penetration-testing-frameworkspersistence-mechanismslateral-movement+8
 azeemidrisi/phonesploit-pro
Androidデバイスをリモートで乗っ取るためのオールインワンハッキングツール。
 ivancabrera02/r2socks
Cloudflare R2オブジェクトストレージを経由してトンネルされたSOCKS5プロキシ。Pythonおよび依存関係のないC++エージェントが、暗号化されたR2オブジェクトを介してTCPトラフィックを中継し、隠密アクセスを実現します。
 bishopfox/sliver
攻撃者エミュレーションフレームワーク
 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 jpillora/chisel
高速なTCP/UDPトンネルをHTTP上で提供し、SSH暗号化をサポート。リバースポート転送、SOCKS5プロキシ、クライアント認証により、安全なネットワーク経路確保とファイアウォール回避を実現します。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 hac01/azure-pentesting-suite
Azure セキュリティ評価を許可された範囲で行うための Go ツールキット: サブスクリプションとリソースを列挙し、設定ミスを監査し、公開 Blob ストレージを匿名で攻撃します。
 sheeki03/tirith
開発者とAIエージェント向けのターミナルセキュリティ。ホモグラフURL、パイプ→シェル、ANSIインジェクション、難読化されたペイロード、データの外部流出、悪意あるAIスキル/設定を実行前にインターセプトします。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
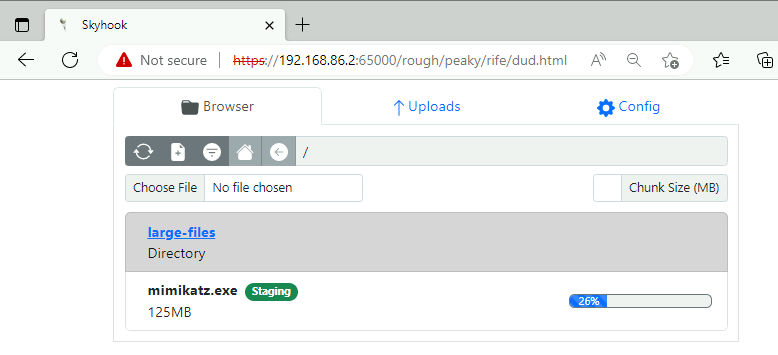 blackhillsinfosec/skyhook
往復難読化HTTPファイル転送セットアップ。IDS検知をバイパスするために構築されました。
 wireshark/wireshark
ディープパケットインスペクション、数百のプロトコルにわたるプロトコルデコード、およびトラブルシューティング、フォレンジック、セキュリティ調査のためのキャプチャファイルサポートにより、ネットワークトラフィックをキャプチャして分析します。
 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 nmap/nmap
高性能なネットワーク発見およびセキュリティ監査ツール。高度なポートスキャン、OS検出、サービスバージョン検出、スクリプト可能なNSEエンジンを備え、自動化された偵察と脆弱性評価を実現します。
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
 joelgmsec/fakedatagen
スペイン形式の完全に有効な偽の身元情報を生成します。名前、メール、銀行詳細、拡張情報を含み、オプションでZIP圧縮とパスワード保護も可能です。