

Archived
InjuredAndroid
 b3nac/injuredandroid
脆弱性のあるAndroidアプリケーションで、CTFスタイルで脆弱性の簡単な例を示します。
android-securityvulnerability-analysismobile-app-pentesting+5
762
 abhi-r3v0/adhrit
Gheraベンチマークに基づく詳細な偵察と静的バイトコード解析のためのAndroidセキュリティスイート。
 superandroidanalyzer/super
安全、統一的、強力、拡張可能な Rust Android Analyzer
 androidhooker/hooker
Hookerは、Androidアプリケーションの動的分析のためのオープンソースプロジェクトです。このプロジェクトは、対象となるアプリケーションによって行われるAPI呼び出しを自動的にインターセプトおよび変更するために使用できる、さまざまなツールやアプリケーションを提供します。
 novoda/gradle-static-analysis-plugin
AndroidおよびJavaプロジェクト向けの静的解析ツールの簡単なセットアップ
 nowsecure/android-forensics
オープンソースのAndroidフォレンジックアプリとフレームワーク
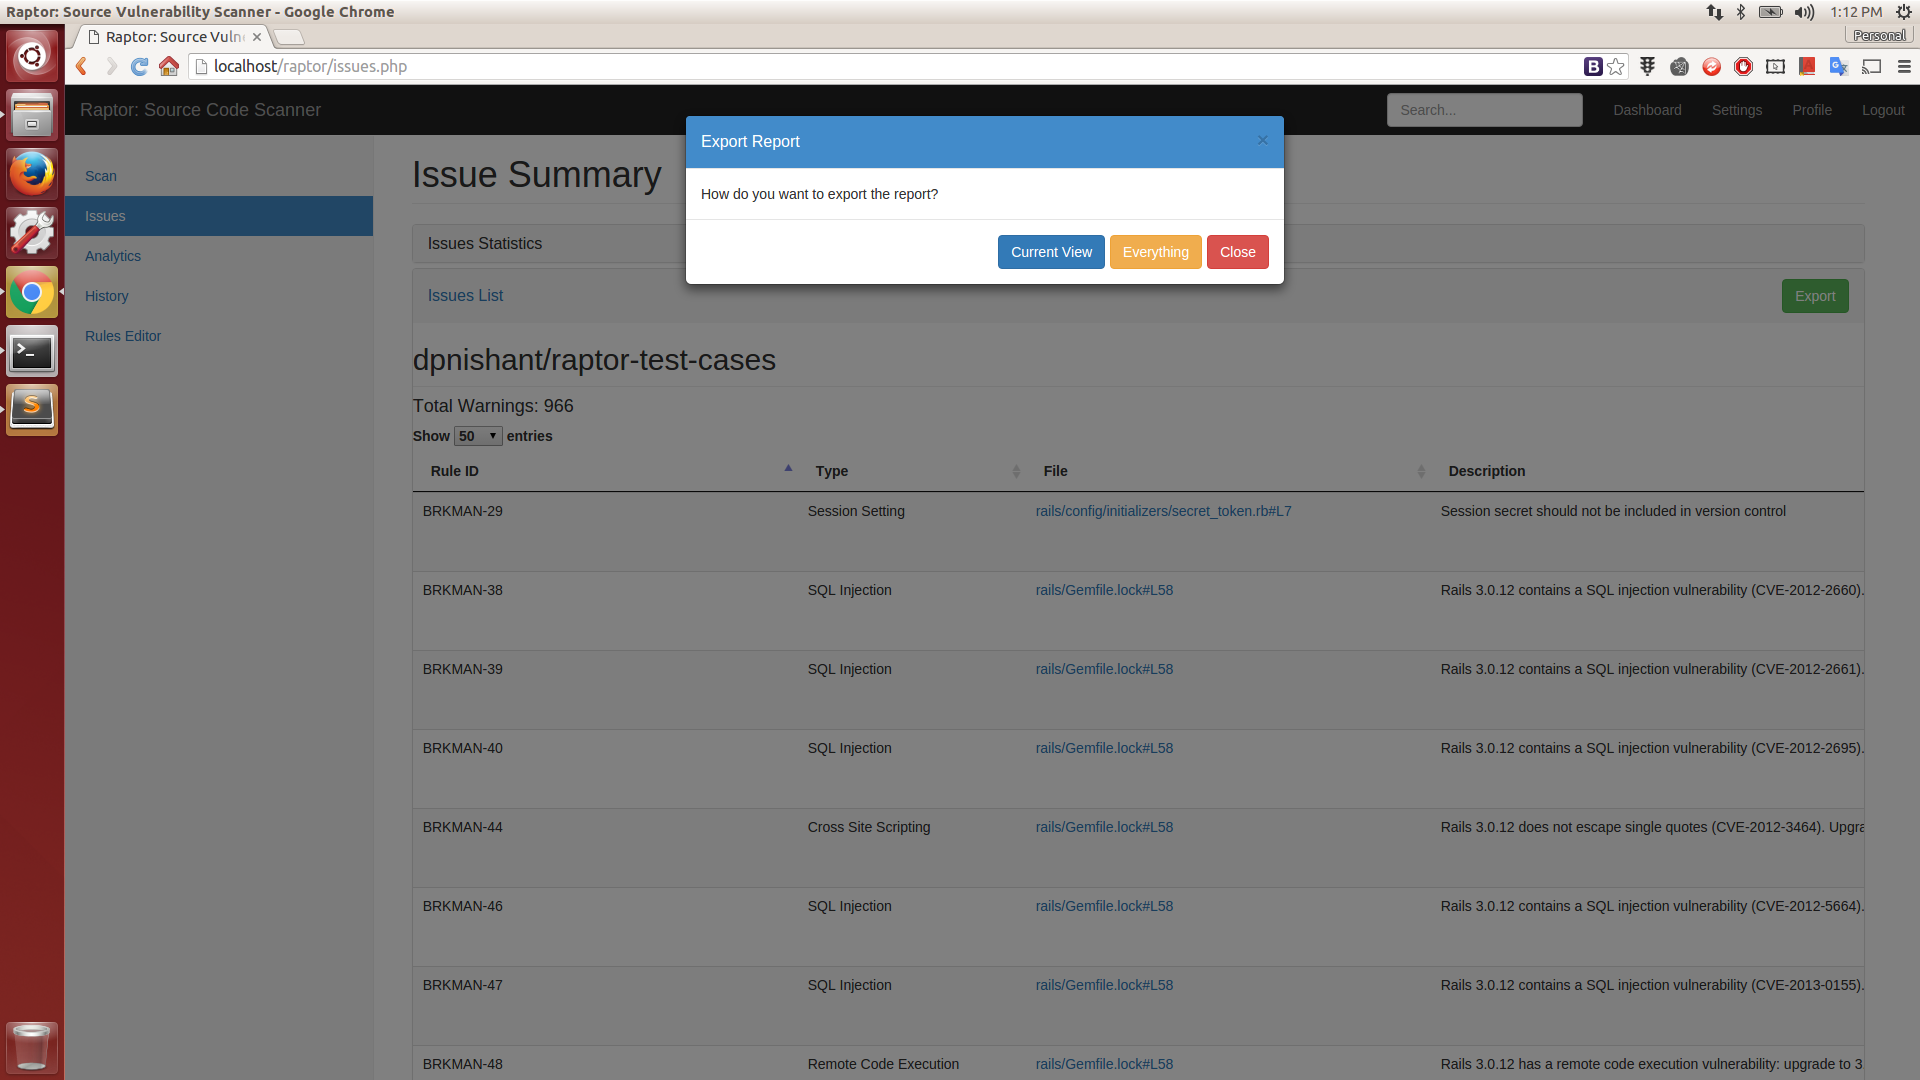
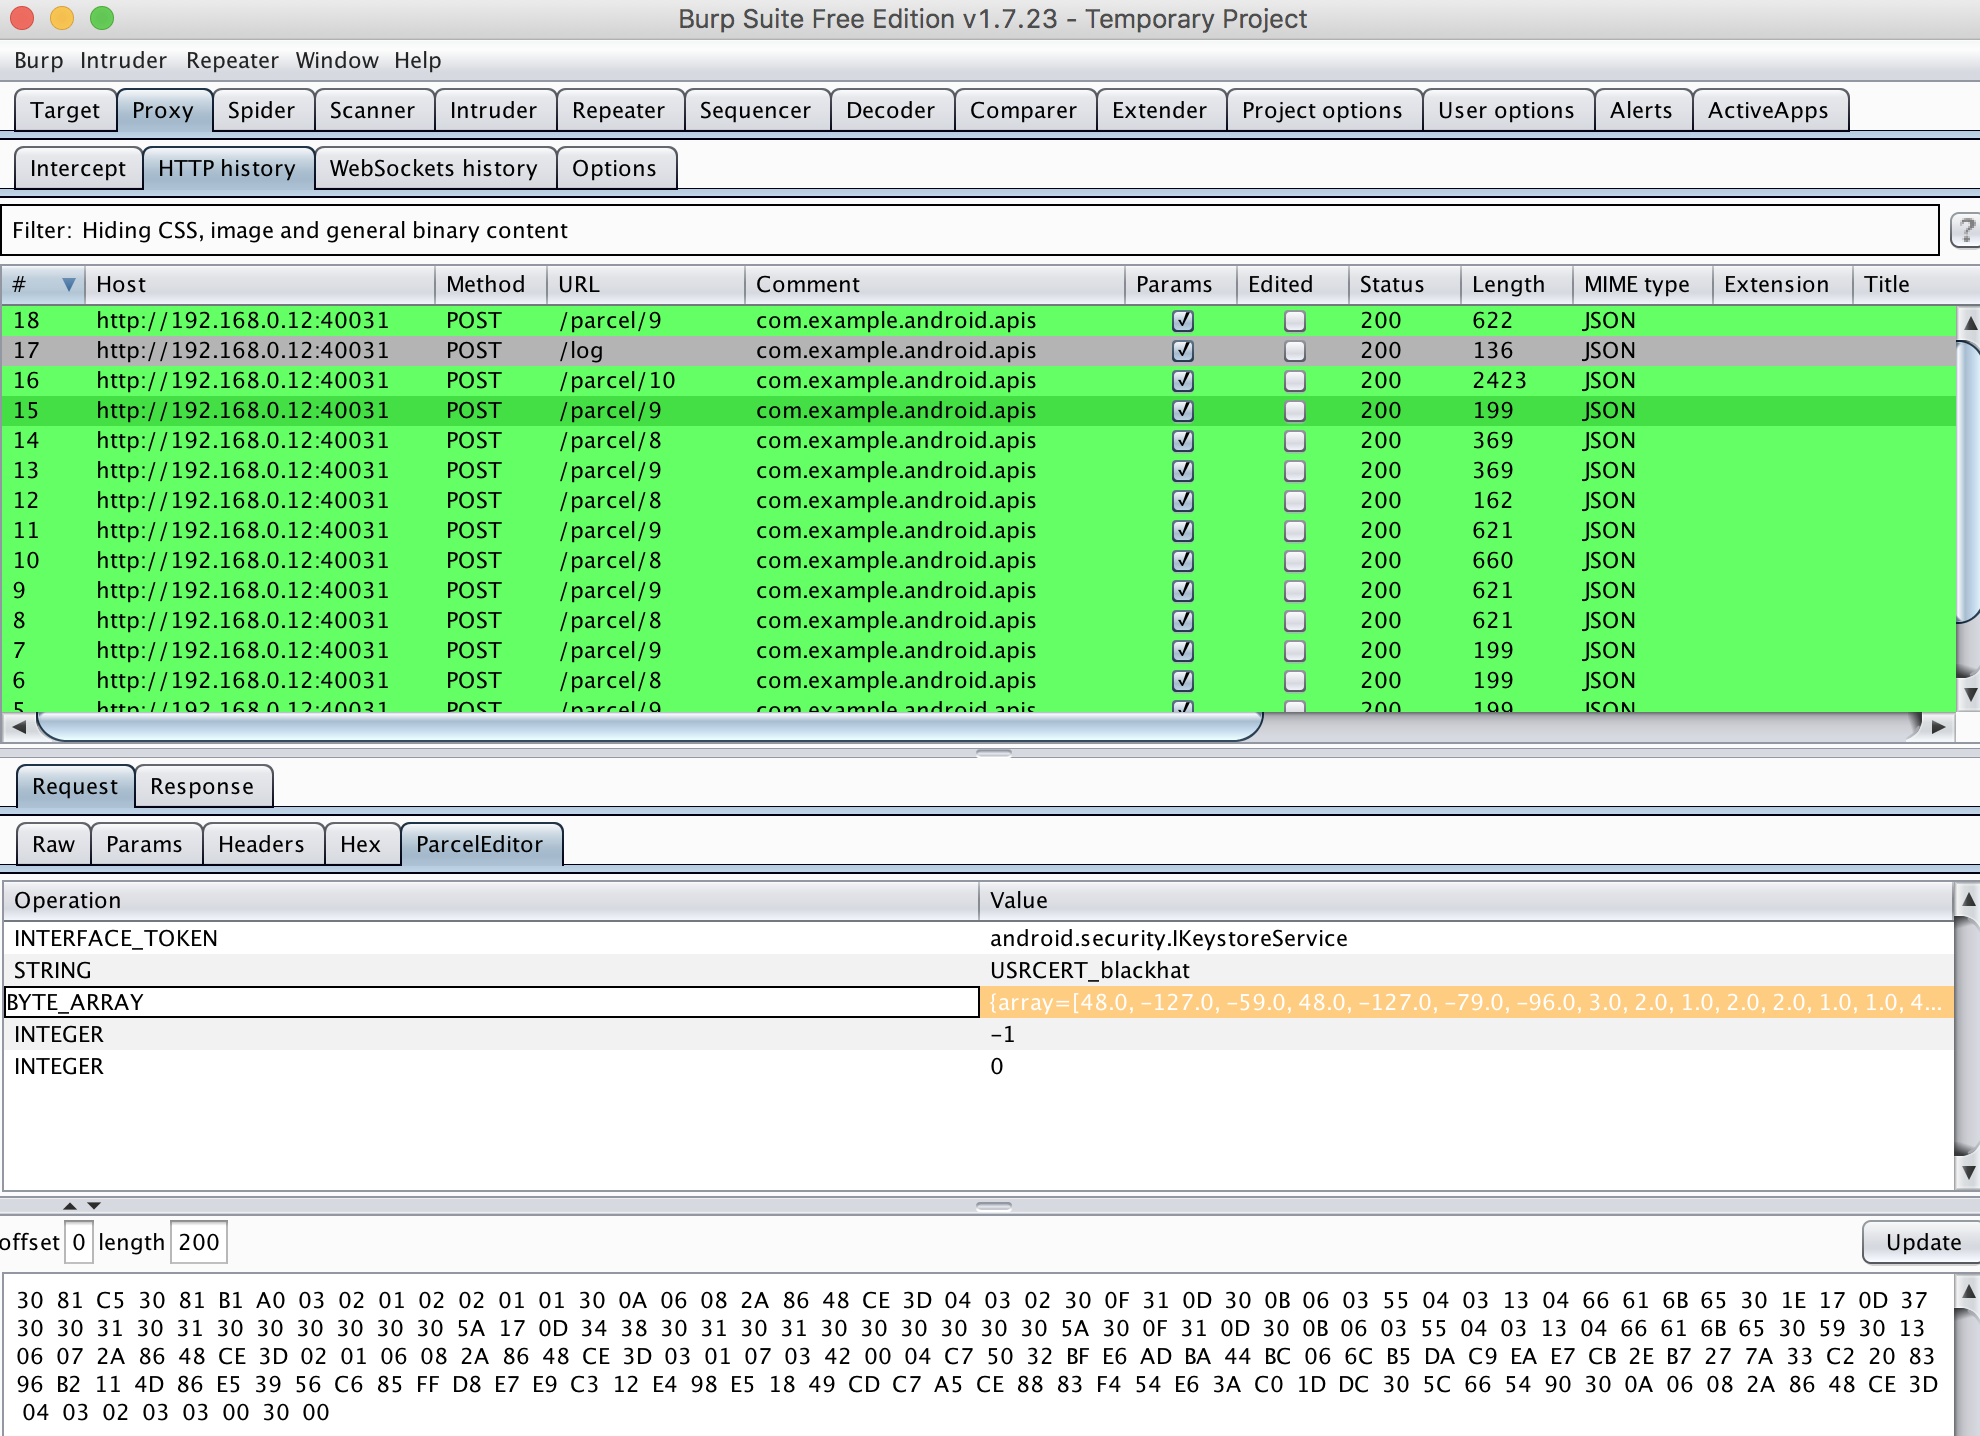 1ultimat3/badintent
Burp Suite を使用して Android の Binder トランザクションをインターセプト、変更、繰り返し、攻撃する
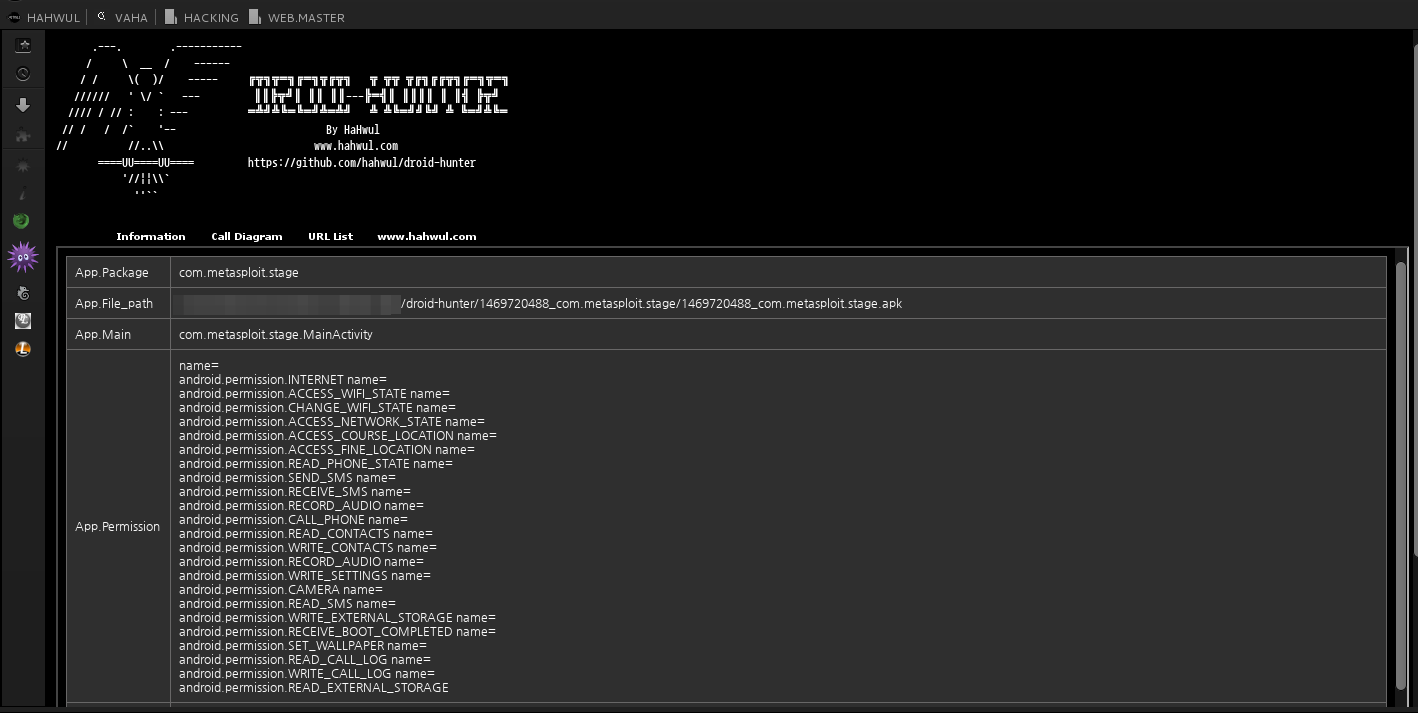 hahwul/droid-hunter
(非推奨) Androidアプリケーションの脆弱性分析およびAndroidペネトレーションテストツール
 certcc/keyfinder
秘密鍵(および公開鍵)ファイルの検索と分析を行うツール。Android APKファイルのサポートも含まれています。
 nvisium-jack-mannino/owasp-goatdroid-project
*このプロジェクトはメンテナンスされていません* OWASP GoatDroidは、開発者とテスターにAndroidセキュリティを教育するための、完全に機能する自己完結型のトレーニング環境です。GoatDroidは最小限の依存関係しか必要とせず、Androidの初心者からより上級のユーザーまで理想的…
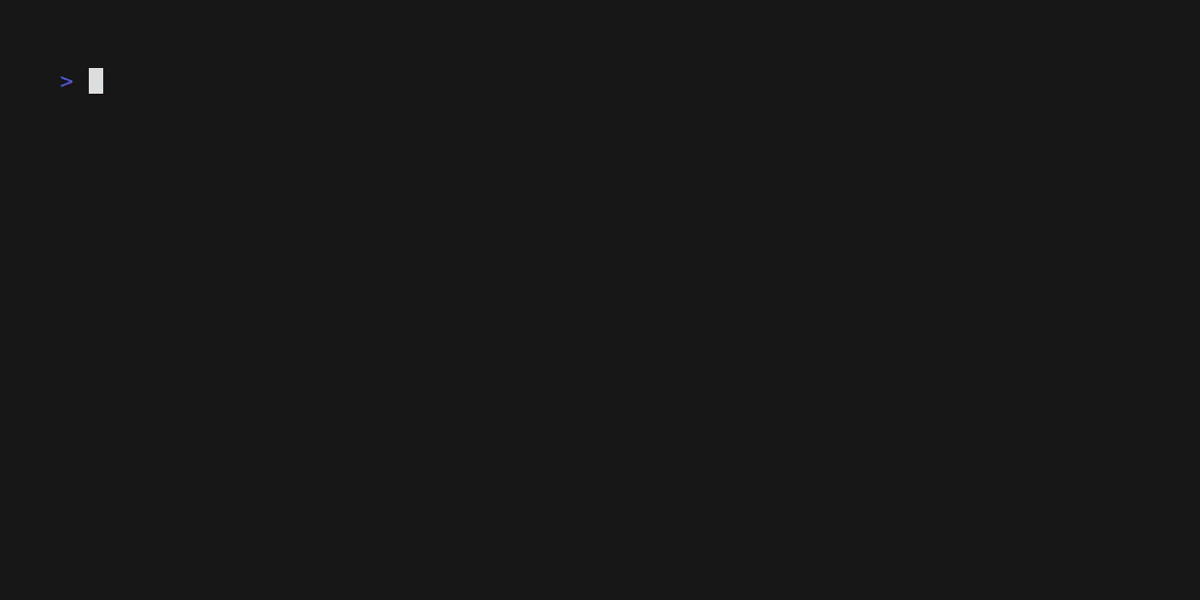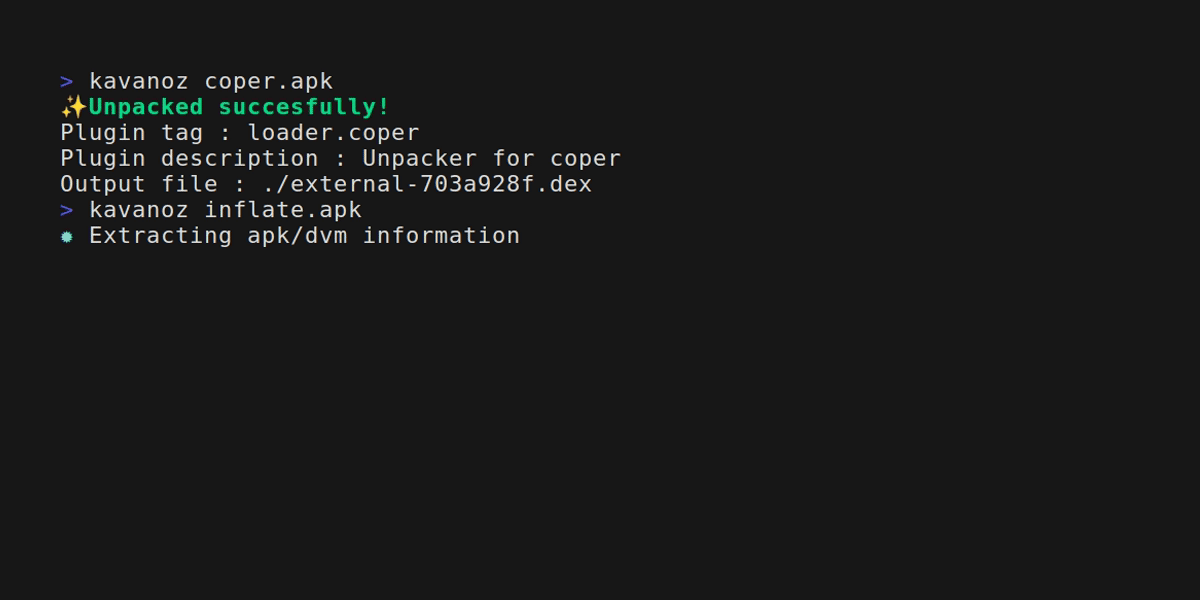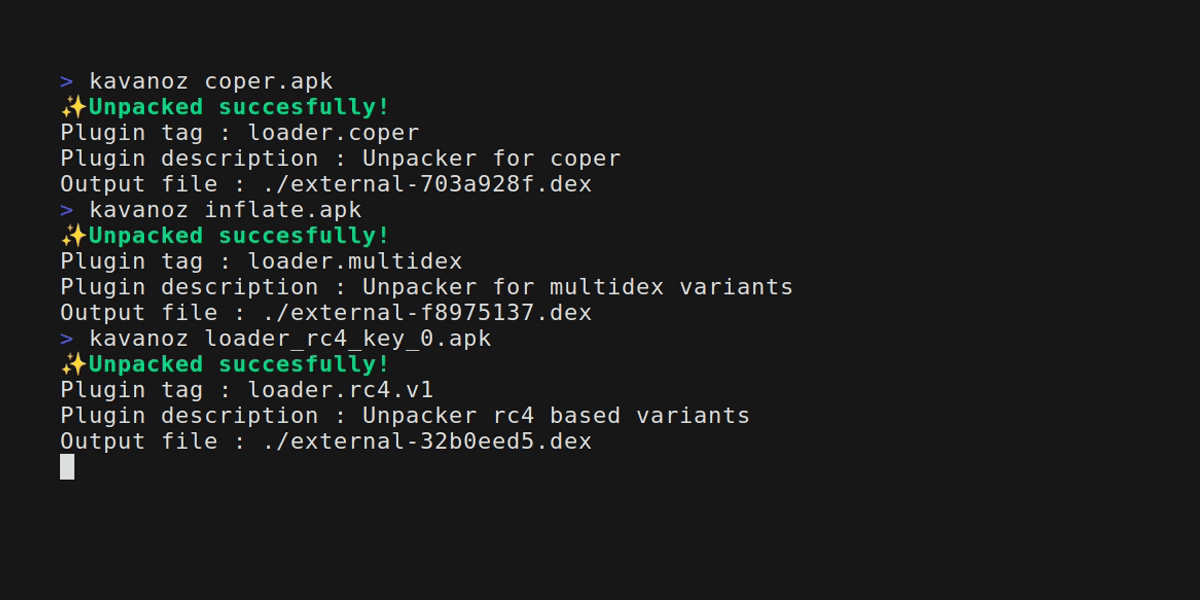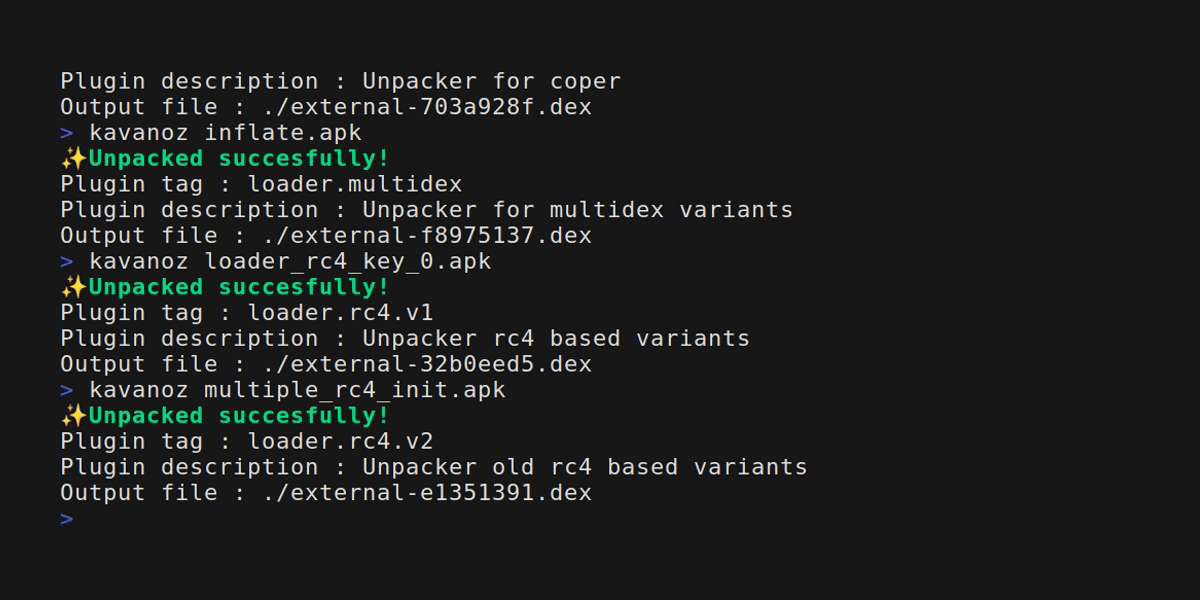 eybisi/kavanoz
一般的なAndroidバンカーマルウェアの静的アンパッキング。
 labcif/fama
モバイルアプリのフォレンジック分析(FAMA)-- Autopsy Forensic Browser用モジュール
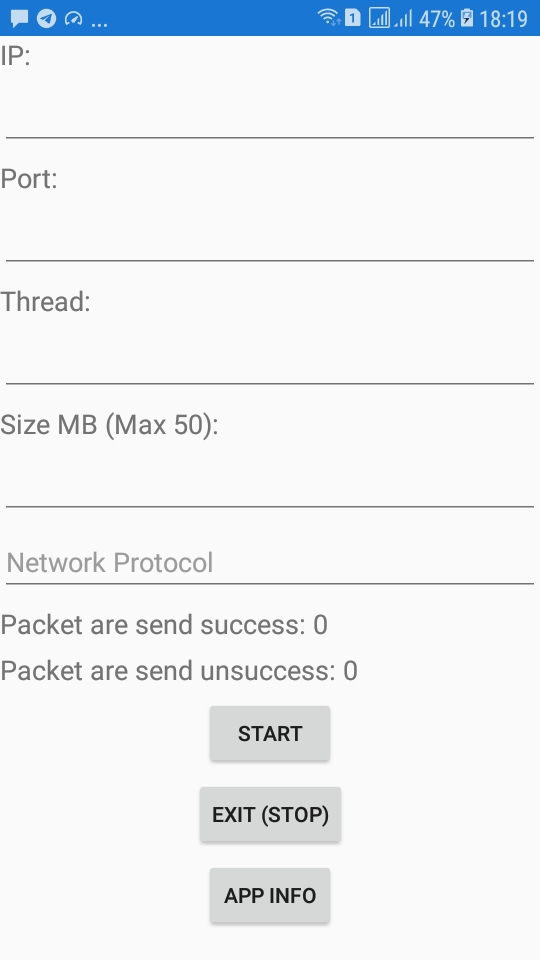 blueskychan-dev/ddospacket
自分の電話を使ってTermuxなしでDoS攻撃! (Android 5.1+)
 indiandragon/shellshock-vulnerability-scan
bashの脆弱性をスキャンするAndroidアプリ - CVE-2014-6271(別名Shellshock)
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。