
 owasp/mas-website
OWASP Mobile Application Security ProjectのWebサイトは、業界をリードする標準規格、ガイド、リソースの中心的なハブであり、開発者とセキュリティ専門家がモバイルアプリケーションを構築、テスト、保護するのを支援します。
 roeeh/bootmodechecker
このアプリは、CVE-2016-8467 に対して脆弱かどうか、および/または bootmode プロパティが改ざんされているかどうかを確認します。
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
Android 10向けPOSIX.1eケーパビリティライブラリ。CVE-2023-2603に対応し、プロセスのケーパビリティを設定・取得して特権境界を管理するツールを提供します。
 maoabc/nmmp
androidのclasses.dexファイルを保護するために使用されるdex-vm
 michaelroland/omapi-cve-2015-6606-exploit
CVE-2015-6606 検証用のシンプルなエクスプロイト
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
 pjlantz/droidbox
Androidアプリ向け動的解析サンドボックス。実行時にネットワークトラフィック、ファイル操作、暗号化APIの使用、権限回避、情報漏洩を監視します。
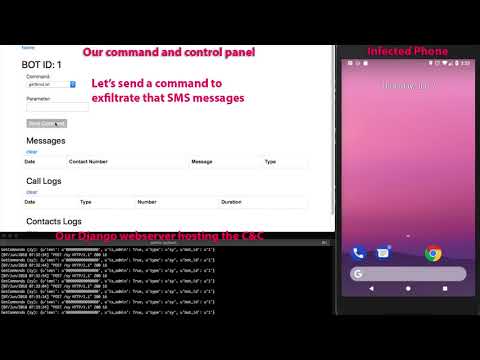 bizdak/silverboxcc
リバースエンジニアリングされたAndroidマルウェア、およびそのC&Cサーバー
 kanpol/pocforcve-2015-1528
CVE-2015-1528の概念実証エクスプロイト - Android 5.0上でbinderコールファジングによる特権昇格を実証し、mediaserver、surfaceflinger、system_serverへの段階的コードインジェクションを行う。
 secmob/pocforcve-2015-1528
Black Hatの後にPoCを提出します。
 jacobsoo/amtracker
Android Malware Tracker
 viliuskraujutis/androidbroadcastsmonitor
Androidデバイス上で、すべての標準Androidブロードキャストを受信登録するためのツールです。
 nccgroup/test_avb_key
Androidのverified bootイメージ(vbmeta)が一般に公開されているテストキーで署名されているかどうかを確認し、リリースビルドの設定ミスを特定するPythonユーティリティです。
 jacobsoo/malconfig
これは、私が常に開発しているフレームワーク用のモジュールの一部です。現在、ここではC2の情報のみが開示されています。
 rapid7/metasploit-javapayload
Metasploit用の廃止されたJavaペイロードライブラリで、MavenでビルドされたJavaおよびAndroid Meterpreterエージェントを提供します。metasploit-payloadsに統合されました。