
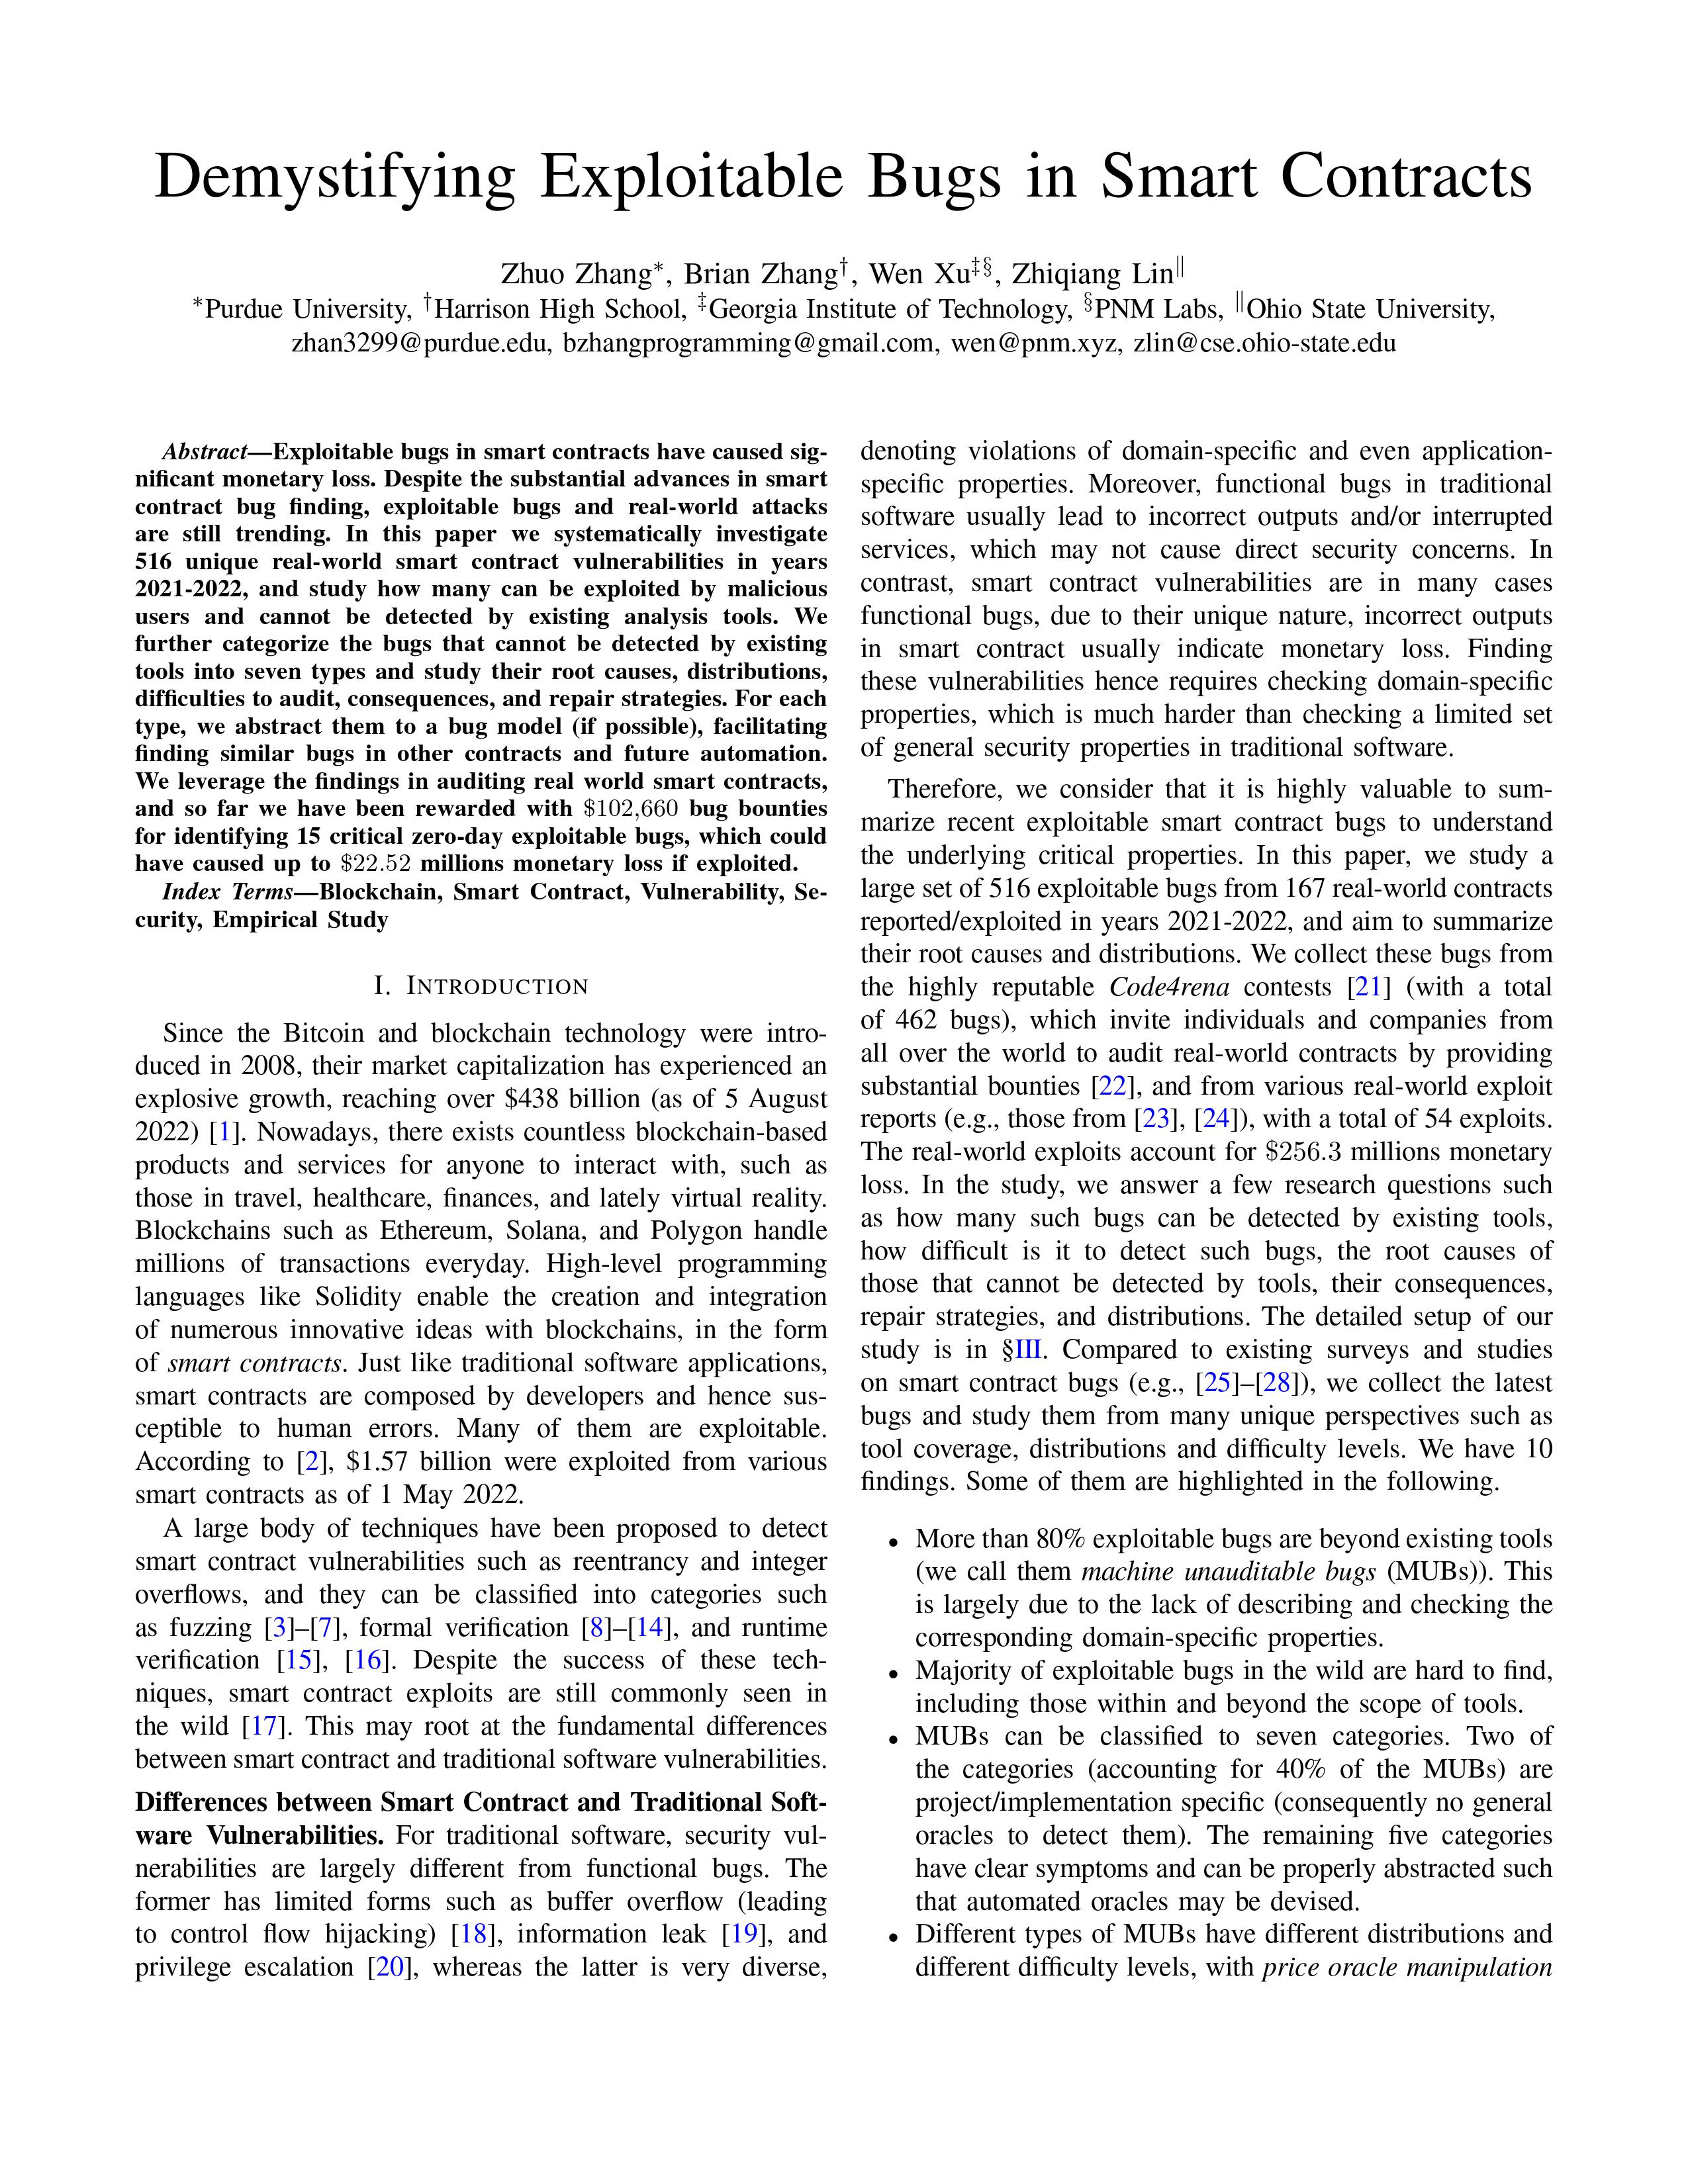
このプロジェクトは、Web3開発者とセキュリティアナリストがスマートコントラクトにおける悪用可能なバグへの理解を深めるための貴重なリソースを提供することを目的としています。code4renaから抽出した悪用可能なバグを徹底的に分析し、各バグをその性質に応じて分類します。
私たちの初期調査では、スマートコントラクトにおける悪用可能なバグのかなりの割合が機能的バグであり、再入(reentrancy)のような単純で一般的なオラクルでは検出できないことが示唆されています。私たちは、そのようなバグの重要性についての認識を高め、実務者がそれらを検出するための、より洗練されたニュアンスに富んだ自動セマンティックオラクルを開発することを奨励することを目指しています。
スマートコントラクトにおける悪用可能なバグのかなりの数は、単純で一般的なオラクルでは検出できない機能的バグに分類されます。
このリポジトリは現在活発に開発が進められており、進行中のcode4renaコンテストによりデータが変更される可能性があることにご注意ください。このリポジトリは現在活発に開発が進められており、進行中のcode4renaコンテストによりデータが変更される可能性があることにご注意ください。
データセットは4つのフォルダに整理されています。
調査対象のバグをその性質に基づいて次の3つの主要カテゴリに分類します。
機能バグの分類は曖昧になる可能性があるため、分類基準を改善するための提案を歓迎します。詳細なラベル情報はドキュメントにあります。現在の分類ガイドラインも参照することをお勧めします。
私たちの目標は、Web3開発者とセキュリティアナリストにとって貴重なリソースとなる、脆弱性検出手法の包括的なリストを作成することです。次の2つの主要カテゴリに焦点を当てます。
コミュニティからの追加の提案や貢献を、リストの拡張と改善のために心から歓迎します。
私たちは、将来のweb3セキュリティの取り組みでは、機能バグの特定と対応するオラクルの開発が優先されるだろうと考えています。そのために、自動セマンティックオラクルの作成に指針を与える手法のリストをまとめる予定です。これらの手法は、査読付き研究論文、プレプリント、業界ツール、オンラインリソースなど、さまざまな資料から収集されます。
このセクションでは、公開されており現在活発に開発が進められているオープンソース手法を紹介します。これらの手法は、Web3開発者やセキュリティアナリストが直接使用できるほか、他のツールの構成要素としても利用できます。Web3開発や監査の文脈に適したソースコードレベルの手法を優先的に取り上げています。