
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE核弾頭級の脆弱性に対するRCEグラフィカルGUIワンクリック利用ツール。JavaFxベースで開発されており、グラフィカルな操作でより簡単になり、効率が向上します。

springboot coreのコマンド実行脆弱性、CVE-2022-22965の脆弱性悪用ツールです。JavaFxで開発されており、グラフィカルな操作でより簡単に、効率良く利用できます。
ここ数日、脆弱性の再現をしていたところ、これまで多くの古典的な脆弱性を見逃していたことにふと気づきました。このsping coreのRCEもその一つです。ネットでいろいろ調べてみると、なかなか面白いことがわかりました。ただ、パケットのキャプチャと送信がとにかく面倒で(実は面倒ではありません。ただ私が怠け者なだけで、毎回リクエストパケットを書き換えるのが特に面倒でした)、そこで今回のCVE-2022-22965のグラフィカルな脆弱性悪用ツール——Rexbb.jar❤️ができあがりました。
見た目はそれほど派手ではなく、自動でWebシェルを書き込む機能と、任意コマンド実行というもっとも基本的な機能を実装しています。ツールはjdk1.8、つまりjava8で開発しています。jdk8の方が対応範囲が広いため、高バージョンのjdkは使わずに開発しました。

以前の私の他のツールについて、多くの仲間から「動作しない」と言われました😤。その後、一人ひとりに個別に連絡してみると、みなさんのパソコンのJava環境に問題があって動作しなかっただけでした😁。同じようなことが起きないように、私はGithubにアップロードする前に、自分の仮想マシンでjdk1.8を実行し、さらに他の人のパソコンでも実行しています。どれも問題ありません。もし「Javaのバージョンは同じなのに動作しない」と言うのであれば、それはお使いのパソコンのJava環境の問題です🤔。
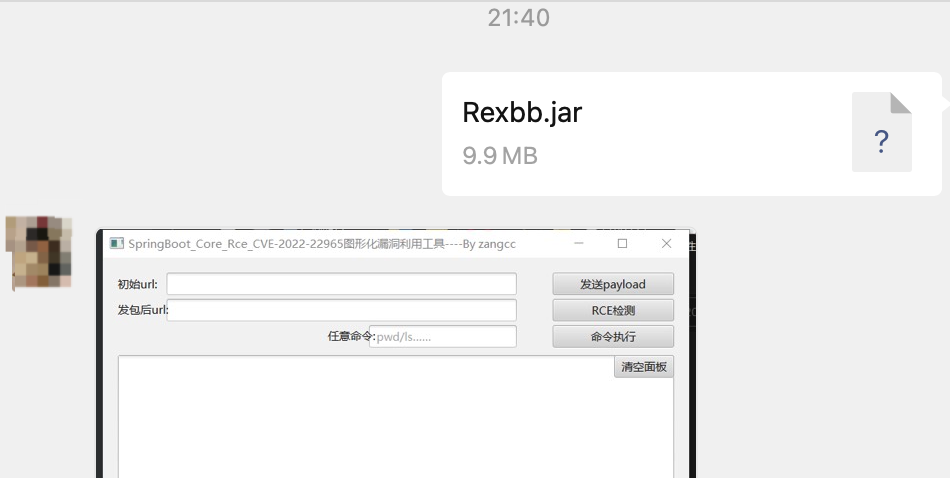
① ここではvulfocusの演習環境を使ってテストします。演習環境を起動したら、urlを入力し、まず「payload送信」ボタンをクリックします。

② payload送信をクリックすると、paylaod送信後のレスポンスパケットのhtml内容が表示され、その後に2つ目のテキストボックスに完全なurlが表示されます。📢注意!!このテキストボックスは編集不可に設定しています。利用者は変更できません。皆さんが勝手に変更して後続のコマンド実行が失敗しないように、あえて編集不可にして、表示専用の出力にしています。下図のとおりです。

③ urlが表示されたら、2つ目のボタン「rce検出」をクリックできます。ここでは直接whomaiを実行し、コマンド実行の結果を大きいテキストボックスに表示できます。下図のとおりです。

④ 他のコマンドを実行したい場合は、下の小さいテキストボックスに入力して実行できます。ここでは直接ls /tmpを実行し、コマンド実行に成功してflagを取得しました。他のコマンドでも問題ありません。

このツールの背後にある原理や開発の考え方、または脆弱性の原理や具体的な手順を知りたい場合は、私のこのブログを参照してください。このブログには、当該脆弱性のbp(Burp Suite)によるパケットキャプチャでの再現と、ツール開発のおおまかな考え方が書かれています。不十分な点があれば、ぜひご批評ください🙏
http://t.csdn.cn/Gp5eXhttps://blog.csdn.net/weixin_43847838/article/details/128475095






