このリポジトリには、CVE‑2025‑52691 の影響を受ける脆弱な SmarterMail バージョンを検出するための安全な概念実証(PoC)が含まれています。 このスクリプトはバージョン検出のみを行い、脆弱性を悪用しません。
CVE-2025-52691 – SmarterMail バージョン検出 PoC 📌 説明
このリポジトリには、SmarterMail Build 9406 およびそれ以前のバージョンに影響する重大な脆弱性 CVE‑2025‑52691 に対する、Python による検出用概念実証(PoC)が含まれています。
⚠️ このPoCは検出のみを行います ファイルをアップロードせず、悪用もせず、コードも実行しません。
🛑 脆弱性の概要
CVE ID: CVE‑2025‑52691 製品: SmarterMail 影響を受けるバージョン: Build 9406 およびそれ以前 影響: 任意のファイルアップロード → 潜在的なリモートコード実行 認証: 不要
認証されていない攻撃者は、対象が脆弱な場合、メールサーバー上の任意の場所に任意のファイルをアップロードできる可能性があります。
🔍 このPoCはどのように動作しますか?
このスクリプトは、アプリケーションを特定してバージョン/ビルド番号を抽出することで、脆弱なSmarterMailインスタンスを検出します。
検出ロジック
一般的なSmarterMailエンドポイントにHTTP GETリクエストを送信します:
/ /interface/ /interface/login /interface/root
SmarterMailの存在を以下の方法で検出します:
レスポンスボディ内の文字列 SmarterMail を検索する
または、HTTPヘッダーやHTMLコンテンツ内のバージョンパターンを検出する
バージョン/ビルド番号を抽出する
正規表現を使用してバージョン文字列を特定する
バージョンの最後のセグメントからビルド番号を抽出する
脆弱性チェック
ビルド番号 ≤ 9406 の場合 → VULNERABLE
ビルド番号 > 9406 の場合 → NOT VULNERABLE
ペイロードの送信、アップロード、悪意のある操作は一切実行されません。
🧪 検出ロジックの例(簡略版) 検出されたバージョン: 17.6.9406 ビルド番号: 9406 結果: VULNERABLE
検出されたバージョン: 17.7.9412 ビルド番号: 9412 結果: NOT VULNERABLE
🚀 実行方法 要件
Python 3.x
requests ライブラリ
依存関係をインストール:
pip install requests
単一ターゲット python3 CVE-2025-52691POC.py -u http://target.com
複数ターゲット python3 CVE-2025-52691POC.py -l targets.txt
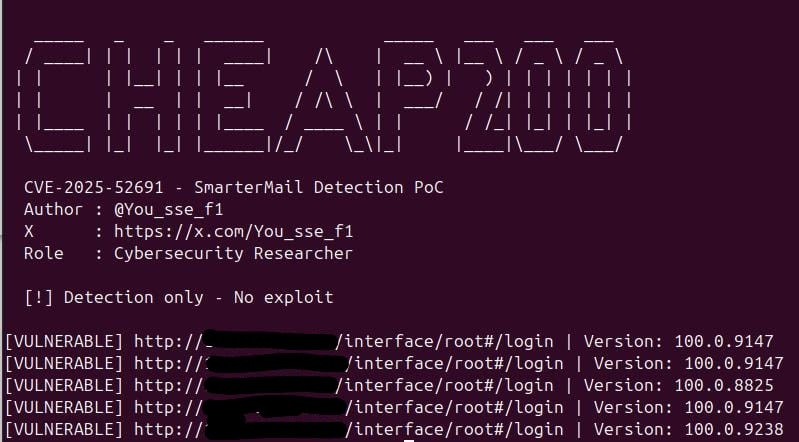
🖥 出力例 [VULNERABLE] http://example.com | Version: 17.6.9406
[NOT VULNERABLE] http://example.com | Version: 17.7.9412
[UNKNOWN] http://target.com | SmarterMail not detected
📎 参照
CSAシンガポール勧告: https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124
SmarterMail公式サイト: https://www.smartertools.com/smartermail
⚠️ 免責事項
このスクリプトは、教育および防御的なセキュリティ目的でのみ提供されています。
所有しているシステム、またはテストする明示的な許可を得ているシステムのみをスキャンしてください。
作者は、誤用や違法行為について一切責任を負いません。
📜 ライセンス
MITライセンス
👤 作者
研究者: @You_sse_f1 X (Twitter): https://x.com/You_sse_f1 役割: サイバーセキュリティ研究者
ℹ️ 概要
CVE‑2025‑52691 向けの Python 検出 PoC タグ:
cve · detection · smartermail · cybersecurity · poc









