
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-6184-stored-XSS — Simple Content Management System PHPにおける格納型XSS脆弱性の概念実証であり、サニタイズされていないニュースタイトル入力によるセッションCookie窃取を実証する。 | Kitploit
ツール/GitHubGitHub/xmyronn/cve-2026-6184-stored-xss
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubxmyronn/cve-2026-6184-stored-xss

CVE-2026-6184-stored-XSS

Simple Content Management System PHPにおける格納型XSS脆弱性の概念実証であり、サニタイズされていないニュースタイトル入力によるセッションCookie窃取を実証する。

リポジトリを見る
267ヶ月前未レビュー
共有

ニュースタイトルにおける格納型XSS - Simple Content Management System PHP

説明

Simple Content Management System PHPには、格納型クロスサイトスクリプティング(XSS)の脆弱性が存在します。管理パネルのニュースタイトルフィールドは、データベースに保存して公開インデックスページに反映する前にユーザー入力をサニタイズしません。メインページを閲覧する訪問者は誰でも格納型XSSペイロードをトリガーし、攻撃者がセッションクッキーを盗み、アカウントを乗っ取ることが可能になります。


脆弱性の詳細

  • タイプ: 格納型クロスサイトスクリプティング(CWE-79)
  • 影響: セッションハイジャック / クッキー窃取
  • 影響を受けるファイル: /web/admin/welcome.php
  • 影響を受けるパラメータ: ニュースタイトルフィールド
  • 攻撃ベクトル: リモート、認証済み(管理者)
  • トリガーされる場所: /web/index.php(公開、認証不要)

ベンダー

code-projects.org

製品

Simple Content Management System PHP

バージョン

1.0


概念実証(PoC)

ステップ1 - 管理パネルにログインし、「ニュースを追加」へ移動:

http://[target]/web/admin/welcome.php?addnews
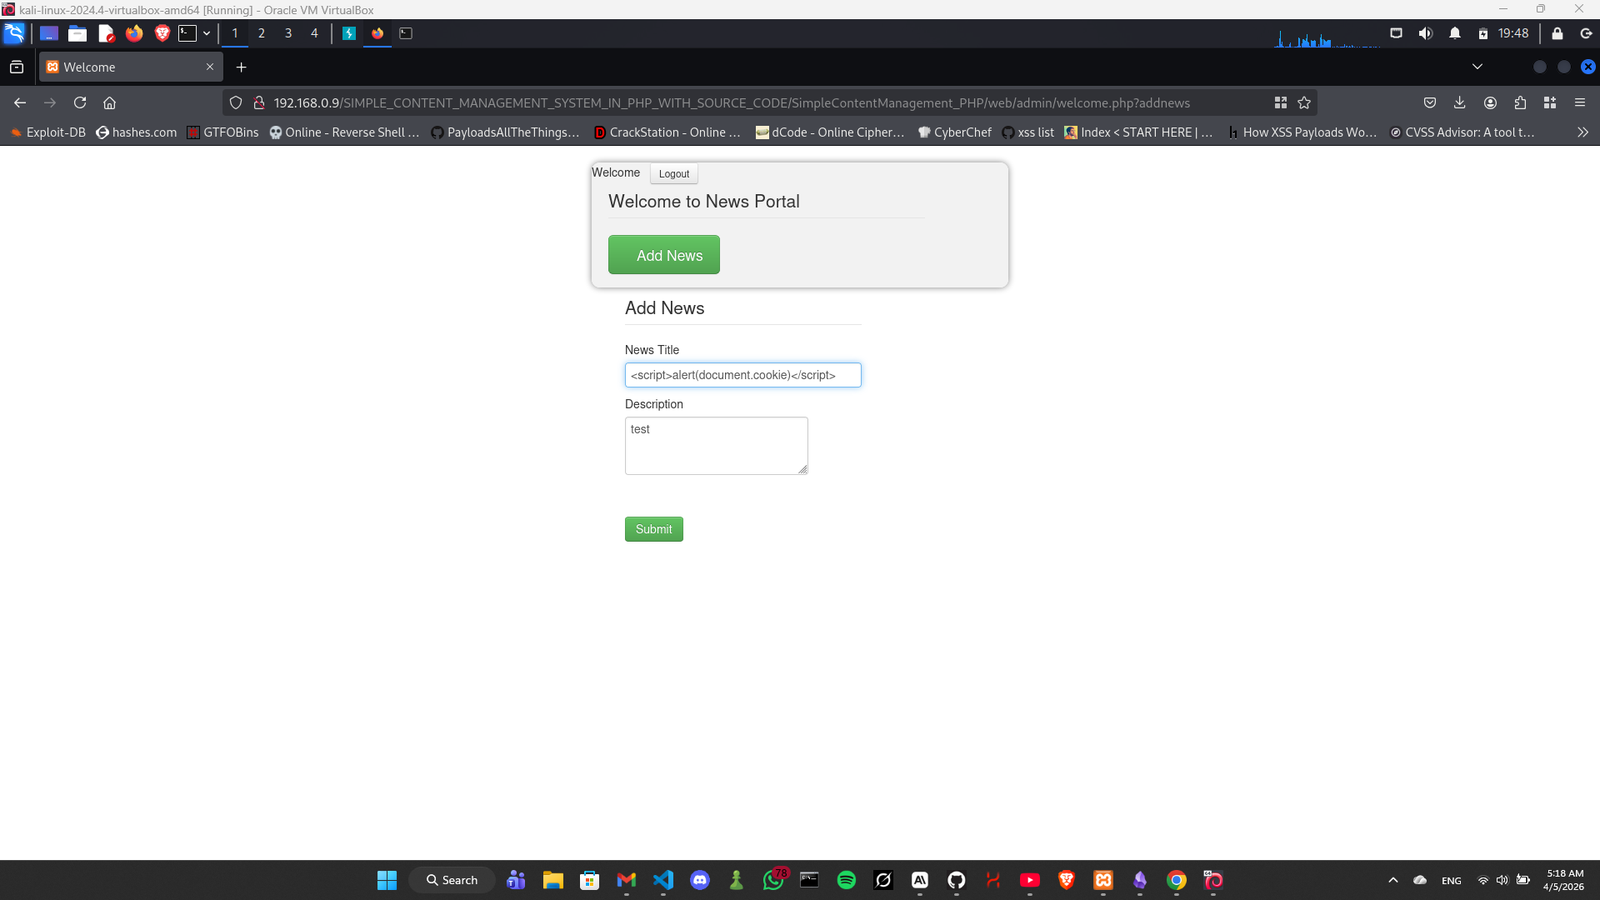
ステップ2 - ニュースタイトルフィールドにXSSペイロードを入力:

ステップ3 - フォームを送信:

Screenshot 2026-04-05 051828

ステップ4 - 公開インデックスページにアクセス:

http://[target]/web/index.php

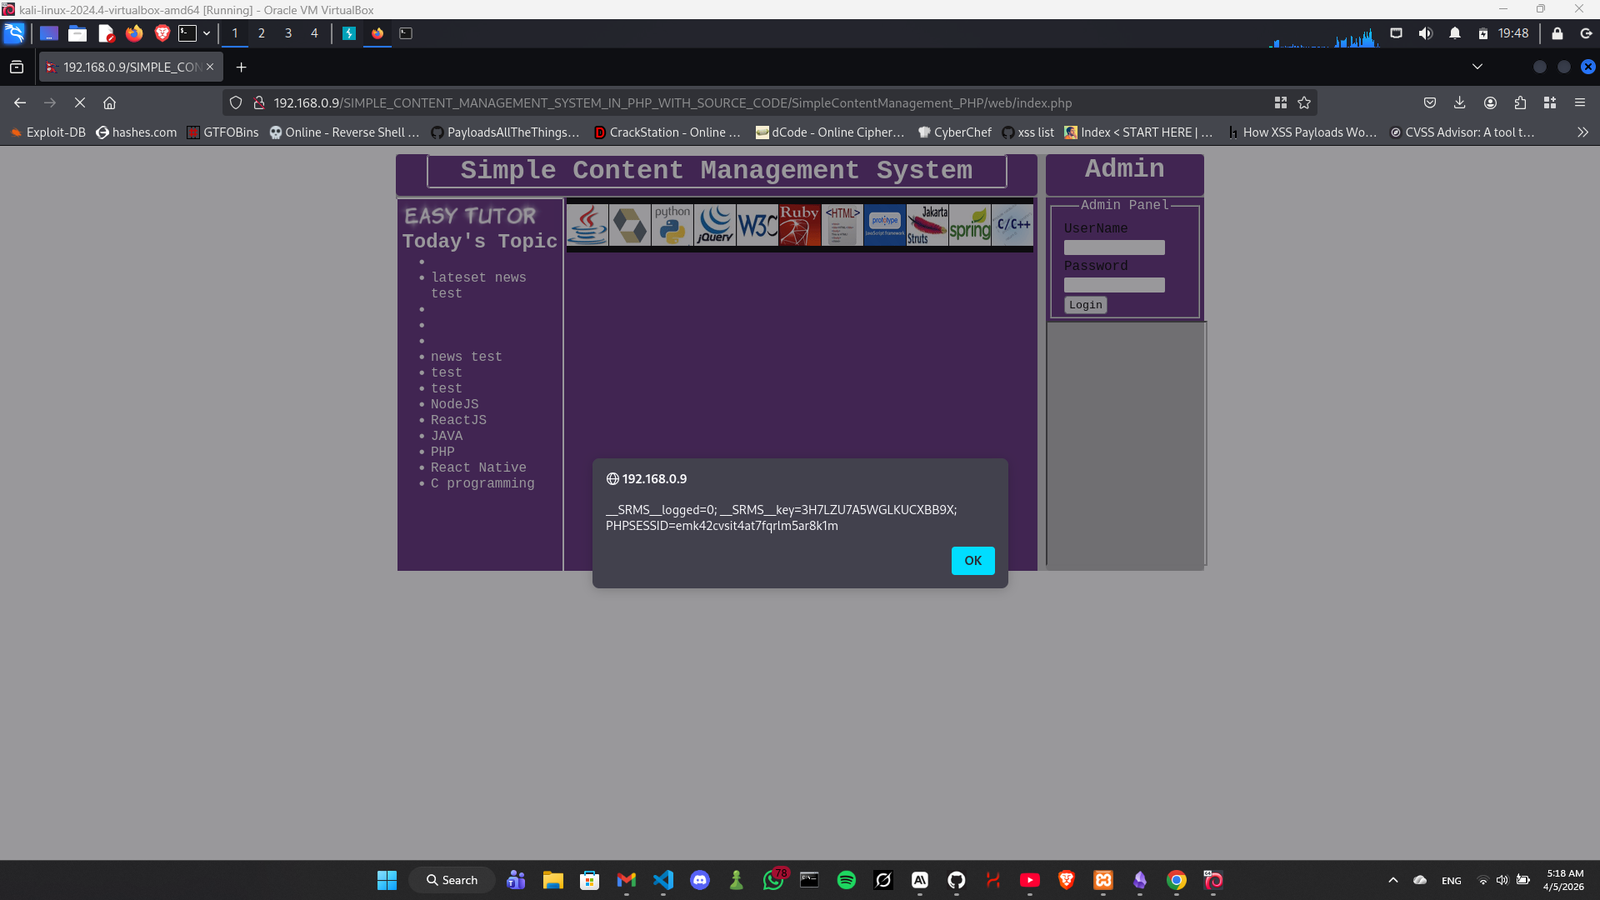
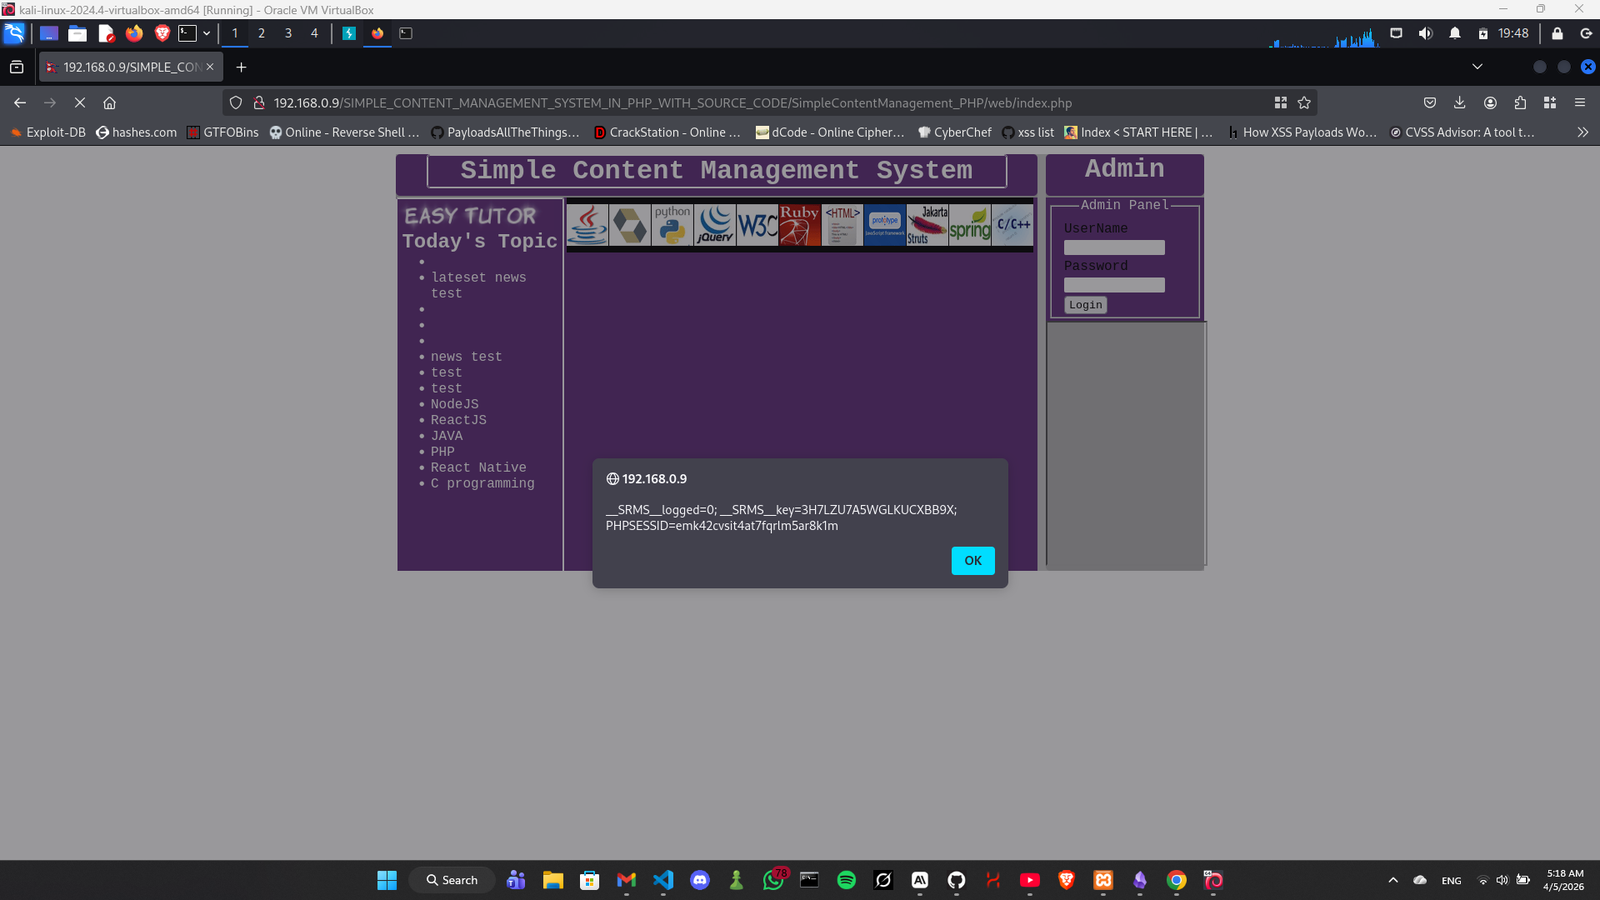
ステップ5 - XSSが実行され、セッションクッキーが漏洩:

Screenshot 2026-04-05 051844

影響

公開インデックスページを訪問したユーザーは誰でも、セッションクッキーが攻撃者に漏洩します。これにより、管理者を含むログイン済みユーザーの完全なセッションハイジャックとアカウント乗っ取りが可能になります。


作成者

Imad Alvi


参考

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    317
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    305
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →