 weedhashpeddler/rc4decryption
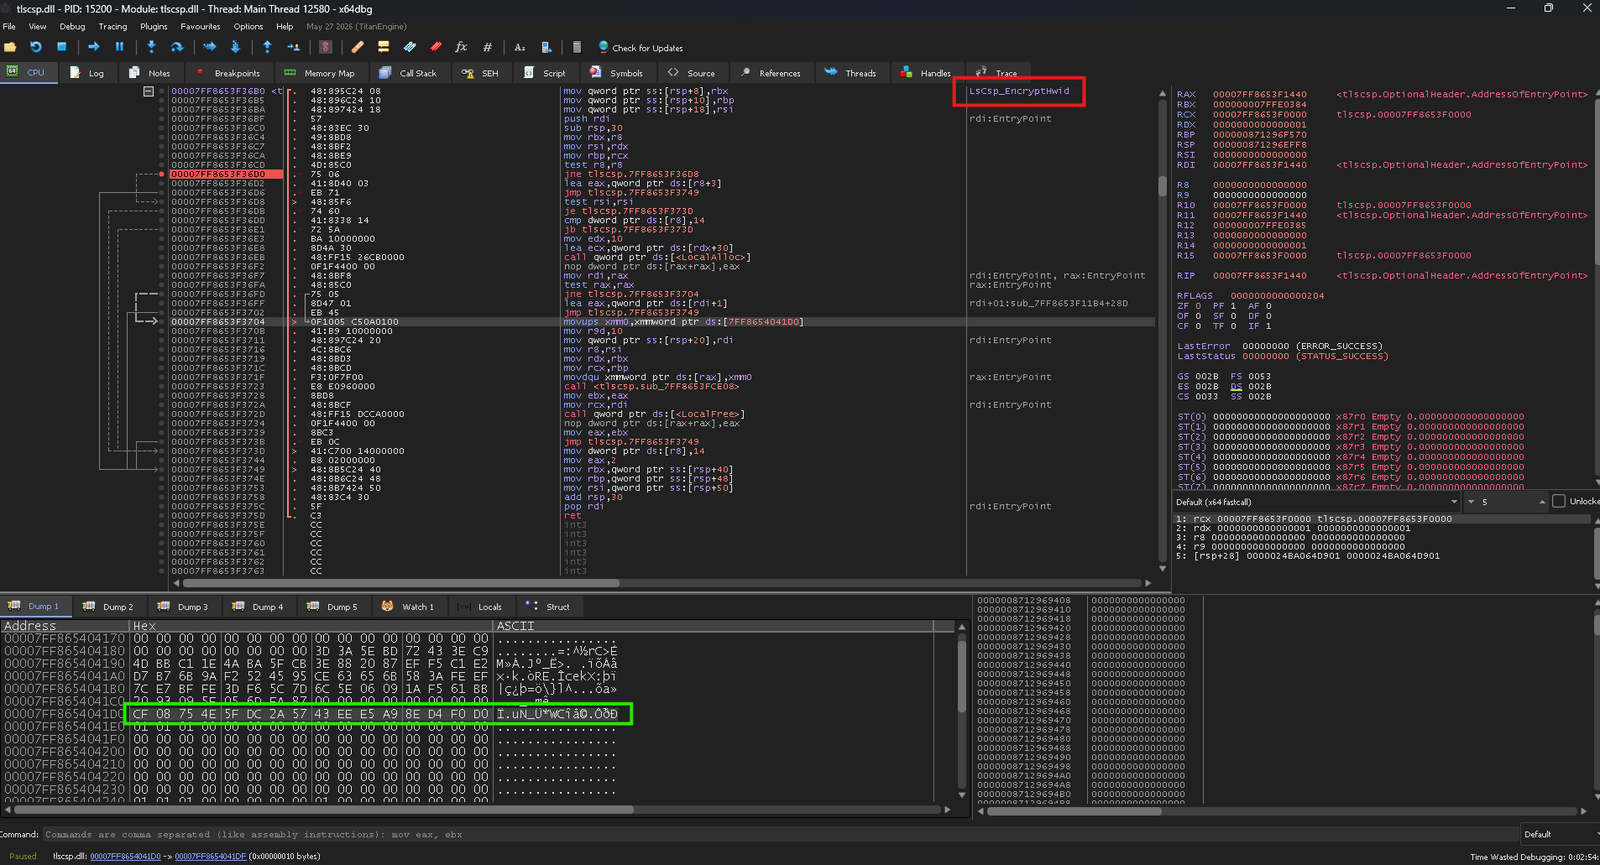
Microsoft署名済みのtlscsp.dll LOLBinを悪用し、LsCsp_EncryptHwid経由でRC4の暗号化/復号を実行、BYOKトレードクラフトのためにメモリ内のハードコードされたキーにパッチを適用します。

tlscsp.dll — ゴーステッド Microsoft RC4 LOLBin (BYOK 暗号化/復号プリミティブ)
ハードコードされた RC4 鍵を同梱する、Microsoft 署名済みで一度もロードされない DLL。 LsCsp_EncryptHwid を呼び出す -> 信頼された Windows コード内で RC4 暗号化/復号を実行、 自身のバイナリには一切の暗号処理を持たない。
tlscsp.dll (「Microsoft Remote Desktop Services Cryptographic Utility」) は、
System32 内にある Microsoft 署名済み DLL で、デフォルトではアンロードされている。そのエクスポート
LsCsp_EncryptHwid は、.rdata にハードコードされた 16 バイトの鍵を用いた RC4 を実行する。
Windows 11 最新ビルド (25H2)。古い Windows ビルドには若干異なる
tlscsp.dll が同梱されているため、鍵のオフセットに小さな調整が必要になる場合がある — ここでは扱わない。
注記 — 埋め込まれた鍵は公開されているため、誰でも復号できる。BYOK (Bring Your Own Key) を使う — エクスポートを呼び出す前に、メモリ上の base + 0x141D0 にある 16 バイトを自身の鍵でパッチする。これで DLL はあなたの秘密鍵で暗号化/復号し、あなたのローダーは依然として鍵も暗号処理も持たない。