
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ssct — shadowsocksのラッパーツールで、一貫してファイアウォールをバイパスします。 | Kitploit
ツール/GitHubGitHub/wanjunzh/ssct
暗号化/復号化ツールネットワークセキュリティ
GitHubwanjunzh/ssct

ssct

shadowsocksのラッパーツールで、一貫してファイアウォールをバイパスします。

リポジトリを見る
8020398年前Kitploit レビュー済み
共有

ShadowSocks ConnecTion

ssct Documentation Status

ファイアウォールを一貫して回避するための shadowsocks のラッパーツールです。

クイックスタート

自動接続

このツールを最も簡単に実行する方法は、ターミナルで ssct と入力するだけです。ssct は ishadowsocks から利用可能な shadowsocks サーバーを取得し、自動的に接続します。

特定のサーバーに接続する

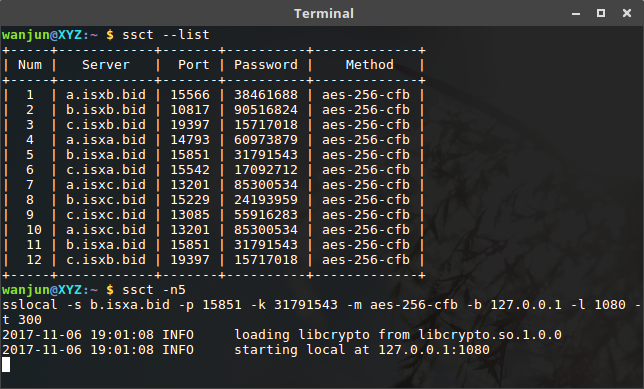
まず、--list オプションですべての ss サーバーを表示します。

ssct --list

次に、-n オプションで特定のサーバーに接続します。

ssct -n 5

または、カスタムサーバーに接続することもできます。

ssct -s <server_addr> -p <server_port> -l <local_port> -k <password> -m <method>

使用方法

必要条件

1 shadowsocks と requests をインストールします(必須)

pip3 install shadowsocks
pip3 install requests

2 prettytable をインストールします(オプション)

pip3 install prettytable

注: prettytable モジュールはオプションですが、インストールしておくと便利です。
Chrome と Firefox の設定

  1. 拡張機能 Proxy SwitchyOmega をインストールします(Chrome版、Firefox版)。
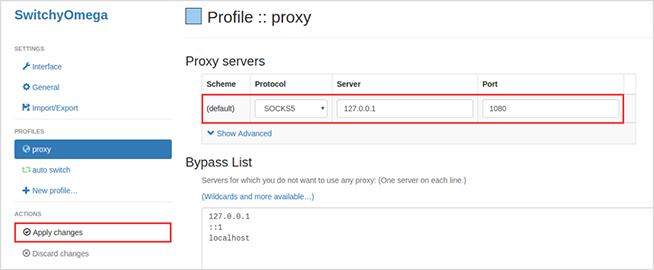
  2. SwitchyOmega のオプションを開き、以下のように設定します。
    set switchyomega proxy
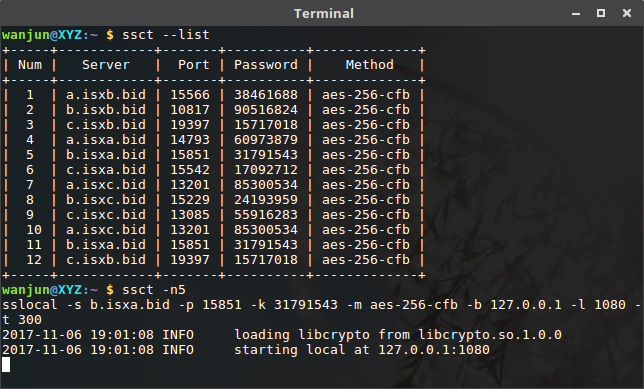
  3. サーバーを一覧表示し、接続するサーバーを選択するか、ssct と入力して自動接続します。 start ssct
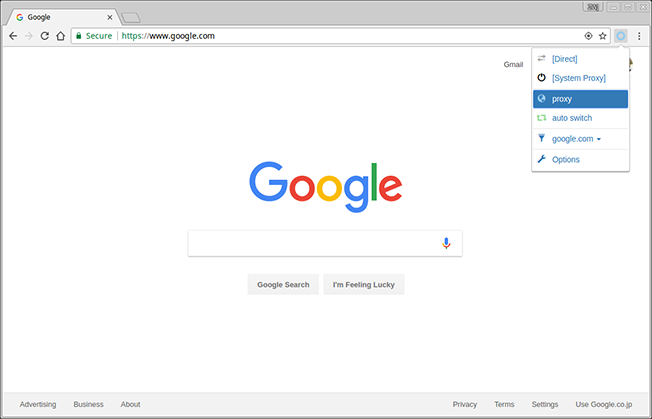
  4. Chrome または Firefox でプロキシオプションを選択して、お楽しみください。 select proxy option

その他のオプション

optional arguments:
  -h, --help         show this help message and exit

ssct options:
  -n <num>           connect server number
  --list             list all ss servers
  --version          show program's version number and exit

shadowsocks options:
  -c <config>        path to config file
  -s <addr>          server address, auto crawl online
  -p <port>          server port, auto crawl online
  -b <addr>          local binding address [default: 127.0.0.1]
  -l <port>          local port [default: 1080]
  -k <password>      password, auto crawl online
  -m <method>        encryption method, auto crawl online
  -t <timeout>       timeout in seconds [default: 300]
  --fast-open        use TCP_FASTOPEN, requires Linux 3.7+
  -d <daemon>        daemon mode, one of start, stop and restart
  --pid-file <file>  pid file for daemon mode
  --log-file <file>  log file for daemon mode
  --user <user>      username to run as
  -v, -vv            verbose mode
  -q, -qq            quiet mode, only show warnings/errors

引数なしで利用可能なサーバーに自動接続します。

ライセンス

本ソフトウェアは、無償で、いかなる制限もなく、あらゆる個人に許諾されます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →