
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-25867 — CVE-2020-25867 の概念実証エクスプロイト。PHP の型ジャグリングを利用して SoPlanning カレンダーの共有キー認証をバイパスすることを示しています。 | Kitploit

ツール/GitHubGitHub/thomasfady/cve-2020-25867
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubthomasfady/cve-2020-25867

CVE-2020-25867

CVE-2020-25867 の概念実証エクスプロイト。PHP の型ジャグリングを利用して SoPlanning カレンダーの共有キー認証をバイパスすることを示しています。

リポジトリを見る
244年前未レビュー
共有

CVE-2020-25867 : SoPlanning 共有キーのバイパス

情報

  • 脆弱性のあるバージョン : 1.46.01
  • 修正バージョン : 1.47 以上
  • CVE : CVE-2020-25867

タイムライン

  • 26/06/2020 : この脆弱性レポートがベンダーに送信されました
  • 21/07/2020 : 脆弱性が修正されました

リスク

共有キーシステムはPHP型ジャグリング攻撃に対して脆弱であり、攻撃者は共有キーを知らなくてもカレンダーのコンテンツにアクセスできます。

必要条件

脆弱性が存在するには、カレンダーの共有キーが有効になっている必要があります。

EnableSharingKey

この共有が有効になると、ユーザーは共有キーを使用して認証なしでカレンダーにアクセスできます。

NormalBehavior

もちろん、キーが誤っていればアクセスは拒否されます。

悪用方法

キーの検証はファイル "includes/header.inc" にあります。

if ( CONFIG_SOPLANNING_OPTION_ACCES == 2 && isset($_GET['public']) && isset($_GET['cle']))
{
  if (strcmp($_GET['cle'],CONFIG_SECURE_KEY)==0)
  {
    $_SESSION['public']=1;
    $_SESSION['user_id']='publicspl';
  }
}

strcmp 関数が非厳密比較で使用されています。この比較の結果は以下の内容に依存します:PHP型比較表

strcmp 関数の結果はドキュメントに記載されています:strcmp

str1 が str2 より小さい場合は < 0、str1 が str2 より大きい場合は > 0、等しい場合は 0 を返します。

この関数はパラメータのいずれかが配列の場合、"NULL" を返します。

PHP型比較表 によると、"NULL" と 0 の非厳密比較は true です。

したがって、$_GET['cle'] が配列の場合、条件の結果は true になり、アクセスが許可されます。

このリンクは $_GET['cle'] を配列として定義します: https://demo.soplanning.org/planning.php?public=1&cle[]=
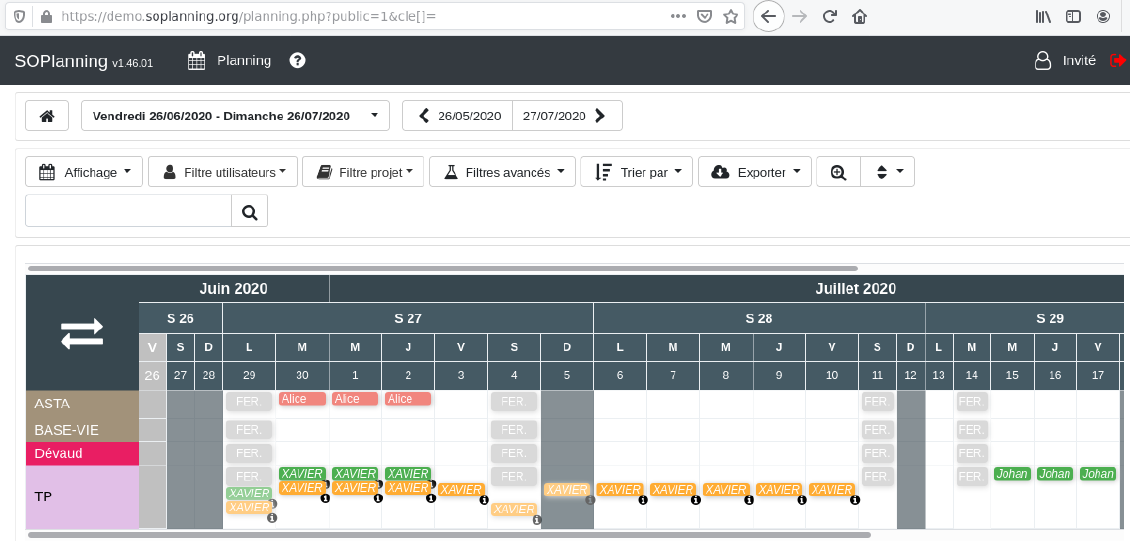
Exploit

アクセスは "Invité" として許可されます。

修正方法

この脆弱性を修正するには、厳密比較を使用できます:

if ( CONFIG_SOPLANNING_OPTION_ACCES == 2 && isset($_GET['public']) && isset($_GET['cle']))
{
  if (strcmp($_GET['cle'],CONFIG_SECURE_KEY)===0)
  {
    $_SESSION['public']=1;
    $_SESSION['user_id']='publicspl';
  }
}

または、strcmp 関数を使わずに比較を行うこともできます。

if ( CONFIG_SOPLANNING_OPTION_ACCES == 2 && isset($_GET['public']) && isset($_GET['cle']))
{
  if ($_GET['cle'] === CONFIG_SECURE_KEY)
  {
    $_SESSION['public']=1;
    $_SESSION['user_id']='publicspl';
  }
}


人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    392
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    344
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    336

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード


