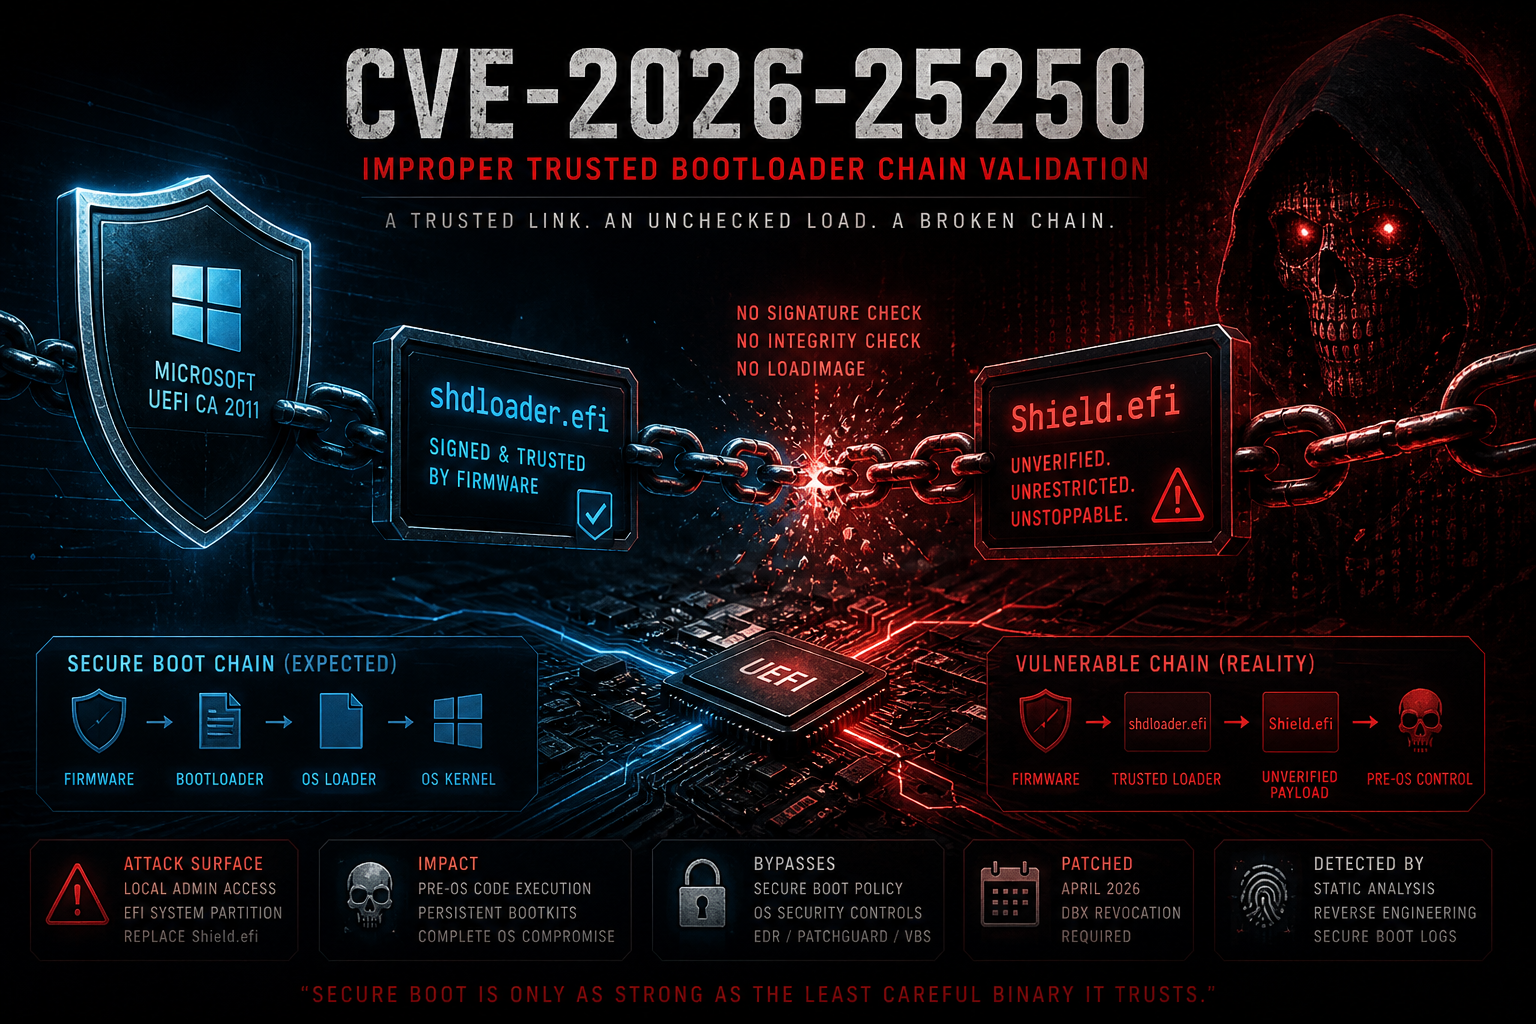
# ***🕷️ CVE-2026-25250: 信頼されたブートローダーチェーン検証の不備***


<p align="center">
	<img src="https://assets.kitploit.com/production/public/readmes/49270/c1800e393c7138399beaa5917ae41f547967493ce48790e7c59d95dcff9f08cd.png"/>
</p>


<p align="center">
	<i>
		署名または整合性検証なしでセカンダリEFIバイナリを読み込む、Microsoft署名のサードパーティ製ブートローダー。内部からSecure Bootの信頼チェーンを崩壊させます。
	</i>
</p>


---
---
---


## ***📑 目次***

<ul>
	<li><a href="#context">研究背景</a></li>
	<li><a href="#discovery">公式リファレンス</a></li>
	<li><a href="#reproduce">自分で再現する</a></li>
	<li><a href="#chain">脆弱なブートチェーン</a></li>
	<li><a href="#vulnerability">脆弱性の概要</a>
		<details>
			<summary>📂</summary>
			<ul>
				<li><a href="#secureboot">Secure Bootと信頼モデル</a></li>
				<li><a href="#rootcause">根本原因分析</a></li>
				<li><a href="#exploitation">悪用プロセス</a></li>
				<li><a href="#mitigation">緩和策と失効</a></li>
			</ul>
		</details>
	</li>
</ul>


---
---
---


<div id='context'/>

## ***🧠 研究背景***

このリポジトリは、[CVE-2026-25250](https://nvd.nist.gov/vuln/detail/CVE-2026-25250)に関する研究を文書化したものです。これはMicrosoftに開示され、2026年4月にCVEが割り当てられたSecure Bootバイパス脆弱性です。脆弱なコンポーネントがMicrosoft署名であり、したがってUEFI対応Windowsシステムの大多数で無条件に信頼されているため、今年のファームウェアセキュリティ問題の中でも特に重要なものとしてすぐに注目されました。

この脆弱性は、[Eclypsium](https://eclypsium.com)の[Mickey Shkatov](https://github.com/HackingThings)氏とStanislav Lyakhov氏によって発見されました。Eclypsiumは、業界で最も有力なファームウェアおよびサプライチェーンセキュリティ研究チームの一つです。Mickey Shkatov氏はUEFI攻撃研究の分野で長年の第一人者であり、[BootHole](https://eclypsium.com/wp-content/uploads/Theres-a-Hole-in-the-Boot.pdf)(CVE-2020-10713、事実上すべてのLinuxディストリビューションとWindowsデュアルブート構成に影響を与えた重大なGRUB2 Secure Bootバイパス)の著者であり、DEF CON 30でJesse Michael氏とともに「[One Bootloader to Load Them All](https://www.youtube.com/watch?v=99t7wEYs8h0)」という講演を行いました。この講演では、Microsoft署名のサードパーティ製ブートローダーがSecure Bootエコシステムにおけるクラスレベルの弱点をどのように構成しているかを体系的に分類しました。

CVE-2026-25250は、まさにそのクラスに該当します。

特に教育的なのはその単純さです。メモリ破壊もなく、ファームウェア自体の暗号上の欠陥もなく、信頼されたバイナリが次に読み込むものについて安全でない決定を下すだけです。単一の弱いリンクで、対象システムのSecure Bootモデル全体を崩壊させるのに十分です。


---
---
---


<div id='discovery'/>

## ***📌 公式リファレンス***

CVE-2026-25250は、エンタープライズリカバリ環境に展開されたサードパーティ製UEFIブートコンポーネントの分析中に発見されました。影響を受ける製品は、[Horizon DataSys](https://www.horizondatasys.com/)のReboot Restoreソリューションです。

この脆弱性は、MicrosoftではなくMITREによって割り当てられました。これは、欠陥がサードパーティ製ファームウェア(shdloader.efi)に存在し、WindowsやMicrosoftが作成したコードには存在しないためです。

公式リファレンス:

- [**Microsoft Security Response Center - 2026年4月 Patch Tuesday**](https://msrc.microsoft.com/update-guide/)
	> 毎月のセキュリティ更新プログラム速報。

- [**MITRE CVE-2026-25250**](https://www.cve.org/CVERecord?id=CVE-2026-25250)
	> 公式CVEエントリ。CVSS 6.0 - AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:N。CWE-325: 必要な暗号化ステップの欠落。

- [**Eclypsium技術開示**](https://eclypsium.com)
	> 発見チームによる元の研究開示。この脆弱性を最初に公の注目に集めたLinkedIn投稿を含みます。


---
---
---


<div id='reproduce'/>

## ***🔬 自分で再現する***

発見チームによってLinkedInで公開されたEclypsiumの開示は、影響を受けるソフトウェアを特定し、ベンダーのウェブサイトから直接ダウンロードするのに十分なコンテキストを提供します。

<p align="center">
	<img src="https://assets.kitploit.com/production/public/readmes/49270/132b57668f83efa564c3f1be2053a74a9536e6e18ef683bbb91d0e5766abeb80.png" style="border: 2px solid black; border-radius: 6px;"/>
</p>

Horizon DataSys Reboot Restoreインストーラは公開されており、テストシステムにインストールすると、shdloader.efiとShield.efiの両方がEFIシステムパーティションに配置され、静的解析または実行時の観察が可能になります。

**推奨ラボ構成:**

```
Windows 10/11 VM (QEMUまたはVMware)
├── Secure Boot: 有効
├── Horizon DataSys Reboot Restore: インストール済み
├── ESPアクセス方法: mountvol X: /S
└── ターゲット:
	HorizonDataSys
        X:\EFI\shdloader.efi ← 署名済み、信頼済み、次のステージを読み込む
        X:\EFI\Shield.efi    ← 検証なしで読み込まれる
```

インストール後、shdloader.efiはsigcheck.exe(Sysinternals)またはpesignを使用してMicrosoft CA 2011署名であることを確認できます。Shield.efiの読み込みパスにLoadImage / StartImage呼び出しがないことは、静的解析で即座に確認できます。


---
---
---


<div id='chain'/>

## ***🐜 脆弱なブートチェーン***

この脆弱性は、単一のバイナリではなく、多段階のブートチェーンに影響を与えます。

---

### ***🧨 ステージ1 - 信頼されたブートローダー***

- **shdloader.efi**
	- Microsoft UEFI CA 2011でデジタル署名済み
	- Secure Bootファームウェアポリシーによって無条件に信頼される
	- Horizon DataSysソフトウェアによってESPにインストールされる

---

### ***⚠️ ステージ2 - 未検証のペイロード***

- **Shield.efi**
	- ブート時にshdloader.efiによって動的に読み込まれる
	- ❌ 署名検証なし
	- ❌ 整合性チェックなし
	- ❌ UEFI LoadImage / StartImage APIの使用なし
	- ✅ ローカル管理者によって自由に置き換え可能

---

### ***📌 重要な観察***

脆弱性はファームウェアにはありません。それは、ファームウェアがすでに承認したバイナリである信頼されたブートローダーのロジックにあり、すべてのセキュリティチェックをバイパスするコードパスを通じてセカンダリバイナリを読み込むことを選択します。

```
Firmware
  └── shdloader.efiを検証          ✅ Microsoft CA 2011、信頼済み
        └── ManualPEParse(Shield.efi) ❌ LoadImageなし、署名チェックなし
              └── EntryPoint()        💥 攻撃者制御のコード、OS起動前
```

***Secure Bootの境界は、それが信頼する最も不注意なバイナリと同じくらいの強度しかありません。***


---
---
---


<div id='vulnerability'/>

## ***🧪 脆弱性の概要***

CVE-2026-25250は、ブートプロセス中に読み込まれるセカンダリEFIバイナリの不適切な検証によって引き起こされるSecure Bootバイパスです。影響を受けるブートローダー(shdloader.efi)はSecure Bootによって署名され信頼されていますが、いかなる種類の暗号検証もなしに手動のPE解析ルーチンを通じてShield.efiを読み込みます。

これは設計および信頼モデルの失敗であり、信頼されたコンポーネントが下流のすべての保護を無効にする安全でない決定を下します。

---

<div id='secureboot'/>

### ***🔐 Secure Bootと信頼モデル***

Secure Bootは信頼チェーンを強制し、ブートシーケンス中に実行されるすべてのコンポーネントが、制御が移譲される前に検証されなければなりません。このモデルは、チェーン内のすべての信頼されたバイナリがその契約を尊重する場合にのみ成立します:

```
Firmware → ブートローダーを検証 → ブートローダーは検証済みコードのみを実行
```

CVE-2026-25250は2番目のリンクを破壊します:

```
Firmware → shdloader.efiを検証 (✅ 信頼済み)
             ↓
           shdloader.efi → Shield.efiを読み込む (❌ 未検証)
                             ↓
                           任意の未署名コードがブート前に実行
```

信頼されたバイナリが未検証の実行パスを導入すると、ファームウェアレベルでのSecure Bootの強制は無意味になります。

---

<div id='rootcause'/>

### ***🧬 根本原因分析***

分類:

- **[CWE-325: 必要な暗号化ステップの欠落](https://cwe.mitre.org/data/definitions/325.html)**
	> セキュリティ上重要な操作が、必要な暗号検証ステップなしで実行され、攻撃者がそのステップが強制していたであろう保護をバイパスできるようになります。

| ステップ                              | 実行 |               備考 |
|-----------------------------------|----|----------------------------|
| ESP上のShield.efiを特定           | ✅ | 標準的なファイルシステムアクセス |
| ファイルをメモリに読み込む         | ✅ | -                          |
| PEヘッダーを手動で解析             | ✅ | カスタム実装      |
| 署名を検証                        | ❌ | 実行されない              |
| db / dbxと照合                    | ❌ | 実行されない              |
| LoadImage / StartImageを呼び出す  | ❌ | 完全にバイパスされる          |
| エントリポイントへの実行移譲       | ✅ | 直接呼び出し                |

LoadImage / StartImageの欠如が根本原因です。これらのUEFIブートサービスはSecure Bootポリシー強制の統合ポイントであり、それらをバイパスすることはすべてをバイパスすることを意味します。

---

<div id='exploitation'/>

### ***💥 悪用プロセス***

悪用にはローカル管理者アクセスと1回の再起動が必要です。

1. EFIシステムパーティションをマウントする
2. Shield.efiを任意の未署名EFIバイナリに置き換える
3. 再起動する

次のブートで、shdloader.efiが実行され(ファームウェアによって信頼済み)、攻撃者制御のバイナリを読み込み、実行を移譲します。OS起動前、EDR前、測定ブートポリシーが強制される前であり、Secure Bootからの異議はありません。

可能になること:
- OSの再インストールや完全なディスクワイプ後も存続する永続的なUEFIブートキット。
- OSレイヤーのセキュリティツールには見えない初期段階のインプラント。
- カーネルモード保護(EDR、PatchGuard、VBS/HVCI)の完全な回避。


---
---
---


<div id='resources'/>

## ***📚 リソース***

- **[Eclypsium - CVE-2026-25250開示](https://eclypsium.com)**
  > Mickey Shkatov氏とStanislav Lyakhov氏による元の研究。発見を発表したEclypsiumのLinkedIn投稿はHorizon DataSysソフトウェアへのリンクを含み、独立した分析を可能にします。

- **[Microsoft MSRC - 2026年4月 Patch Tuesday](https://msrc.microsoft.com/update-guide/)**
  > Microsoftセキュリティ速報。

- **[MITRE CVE-2026-25250](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-25250)**
  > 公式CVEエントリ。脆弱性がMicrosoftコードではなくサードパーティ製ファームウェアに存在するため、MITREによって割り当てられました。

- **[Eclypsium - BootHole (CVE-2020-10713)](https://eclypsium.com/research/there-s-a-hole-in-the-boot/)**
  > Mickey Shkatov氏 & Jesse Michael氏 - 事実上すべてのLinuxディストリビューションとWindowsデュアルブートシステムに影響を与えた重大なGRUB2 Secure Bootバイパス。

- **[DEF CON 30 - 「One Bootloader to Load Them All」](https://www.defcon.org/html/defcon-30/dc-30-speakers.html)**
  > Mickey Shkatov氏 & Jesse Michael氏 - Microsoft署名のサードパーティ製ブートローダーをクラスレベルのSecure Boot攻撃対象として体系的に分析。CVE-2026-25250はこの脅威モデルの直接的な事例です。

- **[CWE-325: 必要な暗号化ステップの欠落](https://cwe.mitre.org/data/definitions/325.html)**
  > `shdloader.efi`の読み込みパスにおける検証欠落の根本原因分類。

- **[UEFI仕様 - ブートサービス: LoadImage / StartImage](https://uefi.org/specs/UEFI/2.10/)**
  > Secure Bootポリシーを強制するUEFIブートサービス - `shdloader.efi`の手動PEローダーによって完全にバイパスされます。


---
---
---


## ***🤝 研究とコラボレーション***

似たようなことに取り組んでいますか?UEFI、カーネルセキュリティ、エクスプロイト開発、または他の興味深いセキュリティトピックを研究していますか?エクスプロイトの開発、技術の探求、または単にアイデアを交換したい場合、遠慮なく連絡してください。研究について話し合い、できる範囲で支援し、興味深いプロジェクトで協力することはいつでも歓迎します。[LinkedIn](https://www.linkedin.com/in/vazquez-vazquez-alejandro/)でお気軽にご連絡ください。