Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PortexAnalyzerGUI — PortEx(ポータブル実行可能ファイルおよびマルウェア解析ライブラリ)のグラフィカルインターフェース | Kitploit
ツール/GitHubGitHub/struppigel/portexanalyzergui
静的分析ハッシュ分析リバースエンジニアリングフォレンジックマルウェア分析バイナリ解析
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

PortEx(ポータブル実行可能ファイルおよびマルウェア解析ライブラリ)のグラフィカルインターフェース

リポジトリを見る
149114028日前Kitploit レビュー済み
共有

PortexAnalyzerGUI

Portable Executableおよびマルウェア解析ライブラリであるPortExのグラフィカルインターフェース
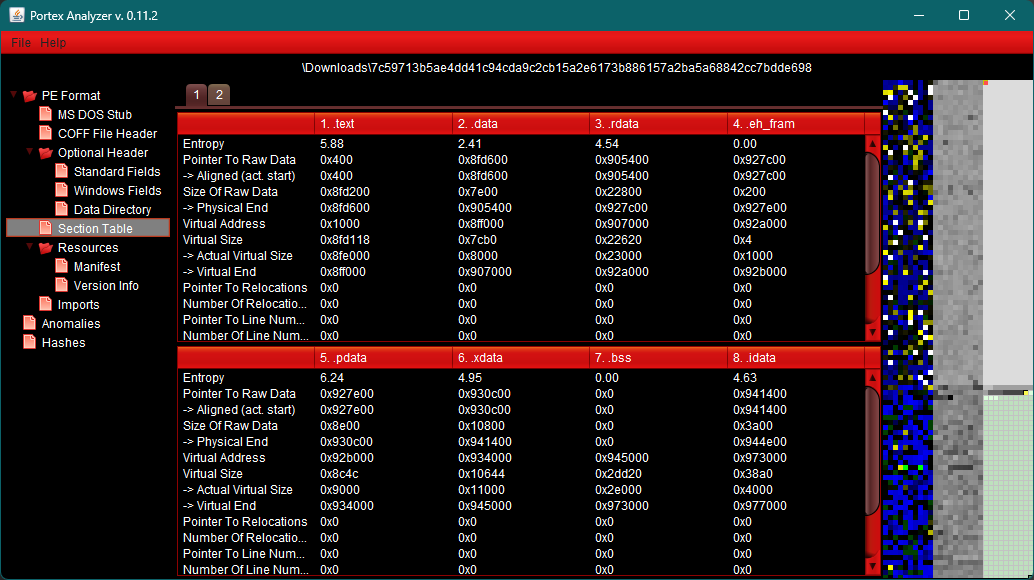
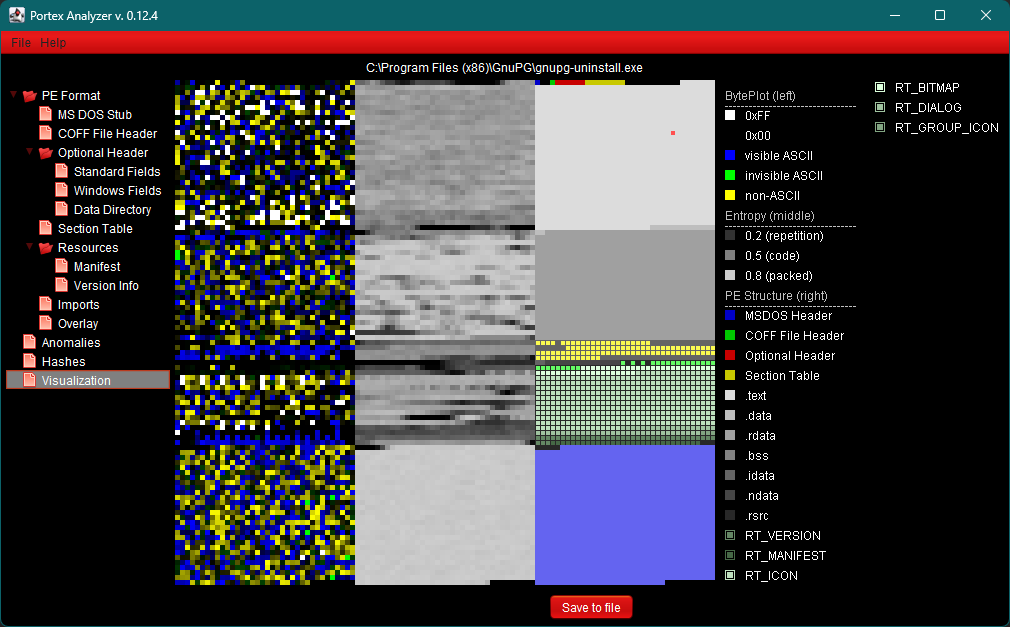
visualizer example

visualizer example

ダウンロード

リリースページ

機能

  • 以下のヘッダー情報: MSDOSヘッダー、Richヘッダー、COFFファイルヘッダー、オプショナルヘッダー、セクションテーブル、.NETメタデータ
  • PE構造: インポートセクション、リソースセクション、エクスポートセクション、デバッグセクション
  • ファイル形式の異常のスキャンと、特定の組み合わせに対するリバーシングのヒント
  • ファイル構造、ローカルエントロピー、バイトプロットの可視化、およびPNGとしての保存
  • シャノンエントロピー、Imphash、MD5、SHA256、RichおよびRichPVハッシュの計算
  • オーバーレイおよびオーバーレイ署名のスキャン、オーバーレイのダンプまたは削除
  • バージョン情報とマニフェスト
  • アイコンの抽出とPNGとしての保存
  • PEiD署名を使用した内部署名スキャンと、内部ファイルタイプスキャナー。
  • PortExの署名形式で独自の署名を使用したスキャン

独自の署名

PortexAnalyzerGUIは、PortExに付属する署名に加えて、独自の署名で毎回ファイルをスキャンします。 PortExの署名形式で記述し、 プログラムと同じ階層のsignaturesフォルダに.sigファイルとして保存してください。例:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • フォルダ内のすべての.sigファイルが読み込まれます。サブフォルダは対象外です。設定 > 署名でフォルダを開き、 必要に応じて作成し、別のフォルダを選択できます。
  • ファイルを開くと、変更された.sigファイルが再度読み込まれます。署名ビューまたは 設定メニューの署名を再読み込みで再度読み込み、開いているファイルをそれらでスキャンします。

対応OSとJRE

このプログラムはLinuxとWindowsでテストしています。ただし、JREバージョン17以上がインストールされた任意のOSで動作するはずです。

ビルド

JDK 17以上とMavenが必要です。PortExはMaven Centralからダウンロードされます。

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • PEサンプルを必要とするテストは../PortEx/portextestfilesから読み込み、フォルダが存在しない場合はスキップされます。 -Dportex.testfiles=<folder>で別のフォルダから読み込めます。-DskipTestsですべてのテストをスキップします。
  • 独自のPortExビルドに対してビルドするには、PortExフォルダでsbt publishM2を実行し、そのバージョンを渡します。例: mvn package -Dportex.version=6.0.1-SNAPSHOT。

今後

PortExがすでに提供している機能を、さらにどんどん追加していきます。

これらの機能には以下が含まれます:

  • カスタマイズされた可視化
  • アイコンの抽出と.ICOファイルへの変換
  • セクション、リソースのダンプ
  • レポートのtxt、json、csvへのエクスポート

これらの機能の一部は、すでにPortexAnalyzer CLI版で提供されています。こちらをご覧ください: PortexAnalyzer CLI

寄付

私は趣味として自由時間にPortExとPortexAnalyzerを開発しています。気に入っていただけたら、コーヒーをご馳走いただけると嬉しいです: https://ko-fi.com/struppigel

作者

Karsten Hahn

Twitter: @Struppigel

Mastodon: [email protected]

Youtube: MalwareAnalysisForHedgehogs

ライセンス

ライセンス

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








