
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2025-32463 — # cve-2025-32463 - sudo chrootを利用したLinuxにおけるローカル権限昇格(rootへ) | Kitploit

ツール/GitHubGitHub/spongebob-369/cve-2025-32463
特権昇格脆弱性分析エクスプロイトペネトレーションテストレッドチーミングバイナリエクスプロイト
GitHubspongebob-369/cve-2025-32463

cve-2025-32463

# cve-2025-32463 - sudo chrootを利用したLinuxにおけるローカル権限昇格(rootへ)

リポジトリを見る
1201年前未レビュー
共有

cve-2025-32463

chroot

sudo chroot <dir name> <command>

選択したディレクトリ名でコマンドcommandを実行する

形成原理

この問題は sudo v1.9.14 で導入されました。このバージョンでは、chroot機能が使用される際のマッチング処理コードがアップグレードされました。
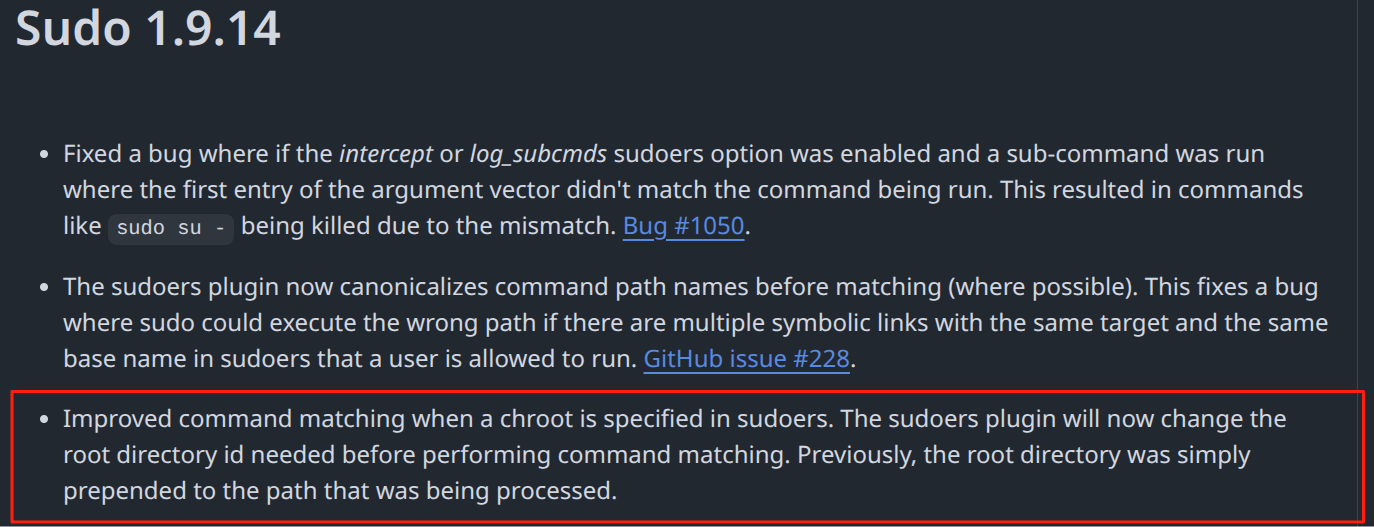
この新しい変更により、コマンドchrootのマッチング前にルートディレクトリのIDが変更されるようになりました。具体的な関数はplugins/sudoers/pivot.cに定義されていました。このファイル(現在は削除されています)には、chrootのマッチングロジックを処理するためのpivot_root()およびunpivot_root()関数が定義されていました。これらの2つの関数を呼び出すと、名前サービススイッチ(NSS)操作がトリガーされ、システムが信頼できない環境から/etc/nsswitch.conf設定ファイルをロードすることになります(chrootが現在のルートディレクトリのIDに変更されているためです)。この設定ファイルには、システムがユーザー、グループ、およびホストに関する情報をどのように取得するかを指示する命令が含まれており、複数のソースをリストし、一致する項目が見つかるまで順番に検索します。

/etc/nsswitch.confには多くの行エントリが含まれており、情報を検索する際には行エントリの順序に従って検索が行われます。脆弱性の重要なポイントは:ファイルnsswitch.confでソースを検索する際、ソース名が共有オブジェクトパスの一部として使用されることです。例:ldapソースはlibnss_ldap.soに変換されます。NSS関数がldapソースを使用するとき、このライブラリがロードされます。

攻撃者にとって、pivot_root()とunpivot_root()を呼び出すとNSS操作がトリガーされます。したがって、攻撃者は制御可能なパスにchrootルートディレクトリを構築し、その中に/etc/nsswitch.confファイルと悪意のあるライブラリファイルを含めることができます。名前サービスはカスタムNSSモジュールを指すことができ、このモジュール内で悪意のある共有ライブラリを偽装できます。

攻撃者がsudo -R <fake_root_dir> <command>を実行してchrootモードでコマンドを実行しようとすると、sudoは権限を完全に検証する前にシステムのNSSを呼び出してユーザー/グループ情報を解析し、偽造された/etc/nsswitch.confを読み取り、悪意のあるNSSモジュールを指示します。この時点でsudoプロセスは偽のルートディレクトリに切り替わっており、依然としてroot権限で実行されているため、root権限で攻撃者の悪意のある共有ライブラリコードをロードして実行します。

再現手順

git clone https://github.com/Spongebob-369/cve-2025-32463.git

cd cve-2025-32463
chmod +x run.sh
./run.sh

# Ubuntuコンテナに入った後

./sudo-chroot.sh
id

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    333
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →



