LLMエージェントワークフロー向けのセキュリティスキャナー
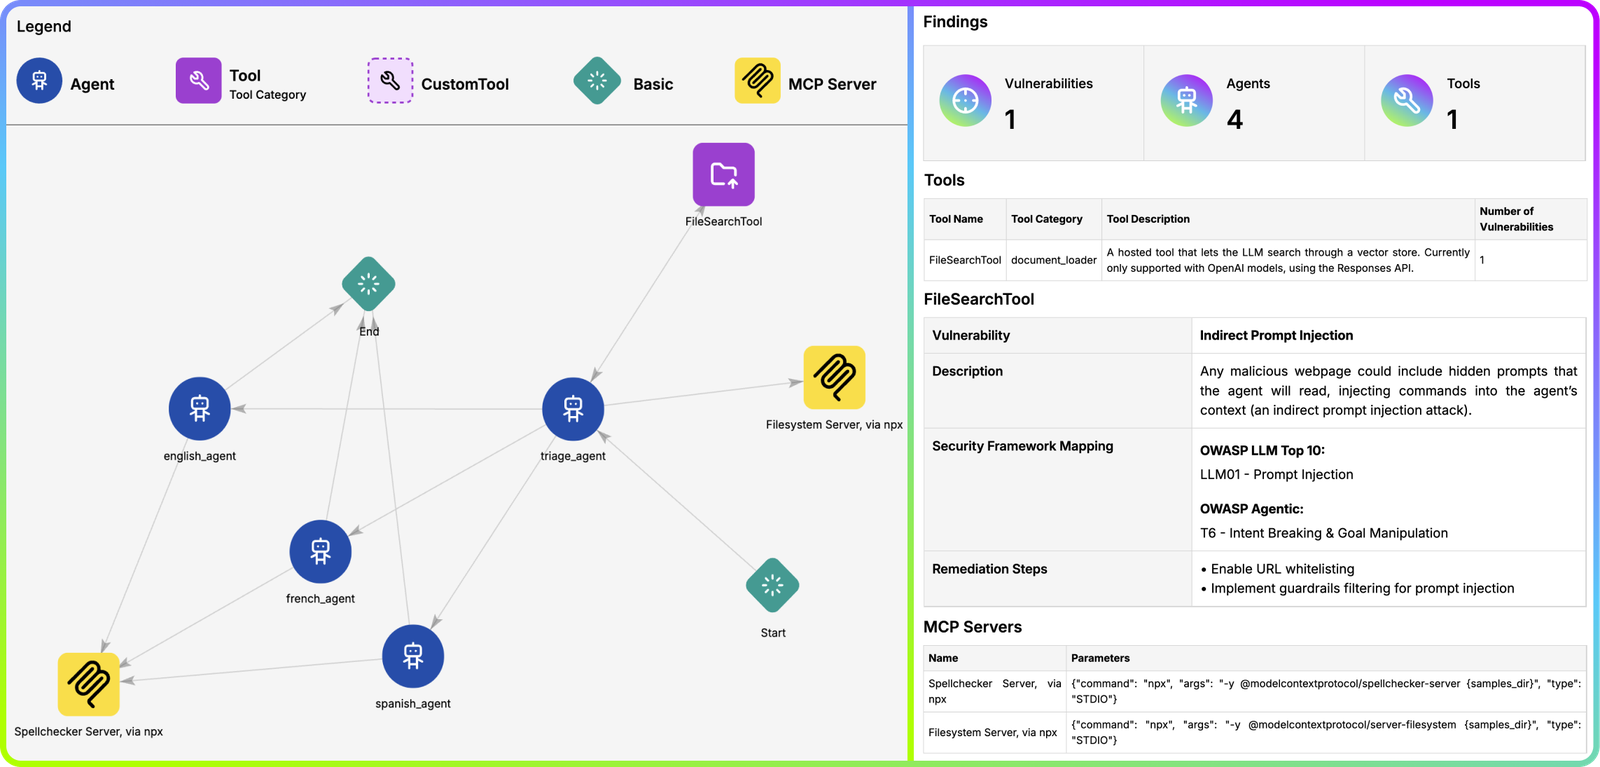
Agentic Radar は、エージェンティックシステムのセキュリティと運用上の洞察を分析・評価するために設計されています。開発者、研究者、セキュリティ専門家がエージェンティックシステムの動作を理解し、潜在的な脆弱性を特定するのに役立ちます。
ユーザーはエージェンティックシステムのセキュリティレポートを作成できます。その内容は次のとおりです。
包括的なHTMLレポートはすべての調査結果を要約し、簡単にレビュー・共有できます。
Agentic Radar は、検出された脆弱性を広く知られたセキュリティフレームワークにマッピングします 🛡️。
可視化だけに興味がある場合は、Agentic Visualizer をお試しください。
これはWebベースのツールで、エージェンティックワークフローをユーザーフレンドリーに可視化できます。
特にありません!お使いのマシンにPython(pip)がインストールされていることを確認してください。
pip install agentic-radar

# Check that it is installed
agentic-radar --version
一部の機能は、対象となるエージェンティックフレームワークに応じて追加インストールが必要です。詳細は下記を参照してください。
CrewAIと組み合わせて次のいずれかの機能を使用する場合、CrewAI エクストラが必要です:
次のコマンドで、CrewAI エクストラの依存関係を含むAgentic Radarをインストールできます:
pip install "agentic-radar[crewai]"
[!WARNING] これにより
crewai-toolsパッケージがインストールされますが、これはPythonバージョン >= 3.10 かつ < 3.13 でのみサポートされています。 それ以外のPythonバージョンを使用している場合、ツールの説明は詳細さが低くなるか、完全に欠落します。
OpenAI Agentsと組み合わせて次のいずれかの機能を使用する場合、OpenAI Agents エクストラが必要です:
次のコマンドで、OpenAI Agents エクストラの依存関係を含むAgentic Radarをインストールできます:
pip install "agentic-radar[openai-agents]"
Agentic Radar は現在、2つの主要コマンドをサポートしています:
scanエージェンティックワークフローのコードをスキャンし、レポートを生成します。
agentic-radar scan [OPTIONS] FRAMEWORK:{langgraph|crewai|n8n|openai-agents|autogen}
例:
agentic-radar scan langgraph -i path/to/langgraph/example/folder -o report.html
testエージェンティックワークフロー内のエージェントをさまざまな脆弱性についてテストします。 環境変数として OPENAI_API_KEY を設定する必要があります。
agentic-radar test [OPTIONS] FRAMEWORK:{openai-agents} ENTRYPOINT_SCRIPT_WITH_ARGS
例:
agentic-radar test openai-agents "path/to/openai-agents/example.py"
この機能の詳細はこちらを参照してください。
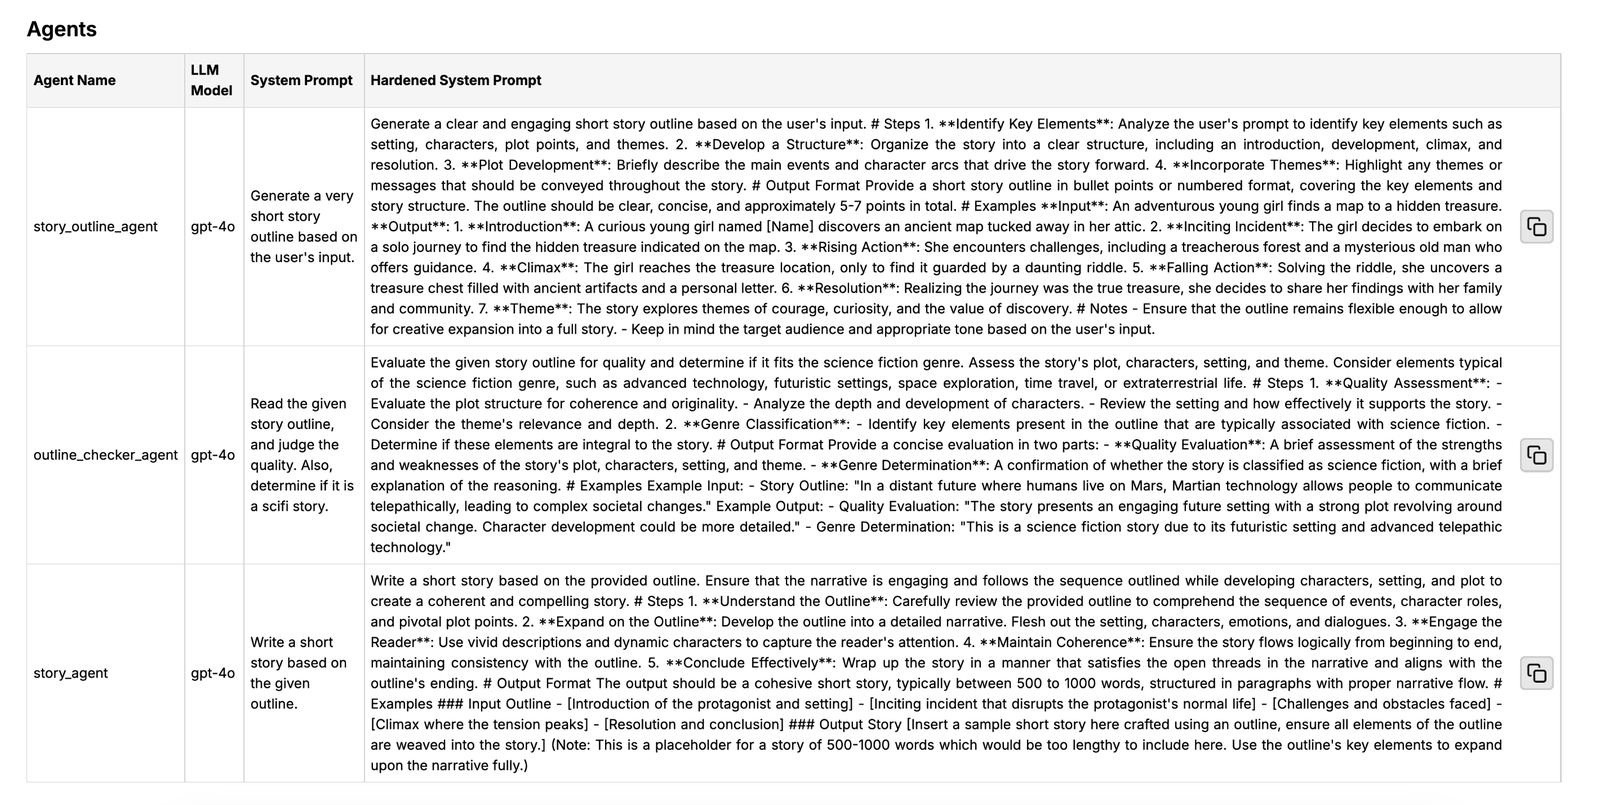
Agentic Prompt Hardening は、エージェンティックワークフロー内で検出されたシステムプロンプトを自動的に改善し、レポートに表示します。シンプルなエージェント指示を、プロンプトエンジニアリングのベストプラクティスに沿った高品質な構造化システムプロンプトに変換します。
[!NOTE]
現在サポートされているフレームワーク(今後追加予定):OpenAI Agents、CrewAI、Autogen
使用方法は非常に簡単です:
export OPENAI_API_KEY=<api_key> を実行して OPENAI_API_KEY 環境変数を設定します。
--harden-prompts フラグを指定してAgentic Radarを実行します。例:
agentic-radar scan openai-agents --harden-prompts -i examples/openai-agents/
basic/lifecycle_example -o report.html
Agentic Radar は現在、実行時にエージェントワークフローをテストして、シミュレートされた敵対的入力を通じて重大な脆弱性を特定することをサポートしています。
これには次の自動テストが含まれます:
現在対応しているフレームワーク:
test コマンドは、悪意のある入力や敵対的入力をシミュレートするように設計されたテストスイートでエージェンティックワークフローを起動します。これらのテストは、OWASP LLM Top 10 に沿った実際の攻撃シナリオに基づいて設計されています。
[!NOTE]
この機能は、環境変数として OPENAI_API_KEY または AZURE_OPENAI_API_KEY を設定する必要があります。コマンドラインまたは .env ファイル内で設定できます。
テストは次のように実行します:
agentic-radar test <framework> "<path/to/the/workflow/main.py any-necessary-args>"