Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SkypeACLKeyGen.exe-analysis-for-hacking-team — ハッキングチーム向けSkypeACLKeyGen.exeの分析 | Kitploit
ツール/GitHubGitHub/spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
静的分析動的分析 (サンドボックス)リバースエンジニアリングマルウェア分析デジタルフォレンジックバイナリ解析学習と教育バイナリエクスプロイト
GitHub
spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team

SkypeACLKeyGen.exe-analysis-for-hacking-team

ハッキングチーム向けSkypeACLKeyGen.exeの分析

リポジトリを見る
1342年前未レビュー
共有

SkypeACLKeyGen.exe analysis for hacking team

というわけで...

今日は何を解析するのか?今日はハッキングチーム製のソフトウェアを解析する。Skypeに関するものだ。なぜこれをやるのか?さあね、面白いと思ったからだ。

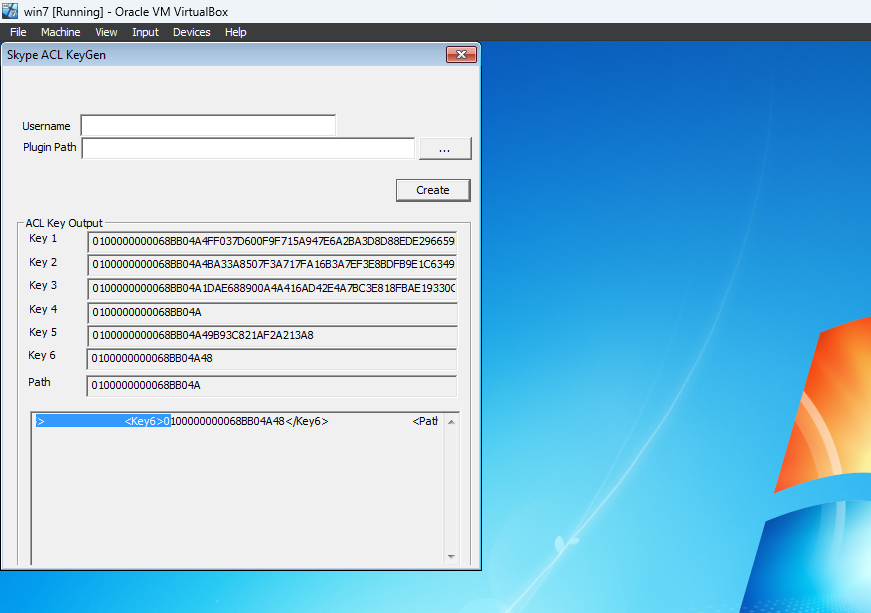
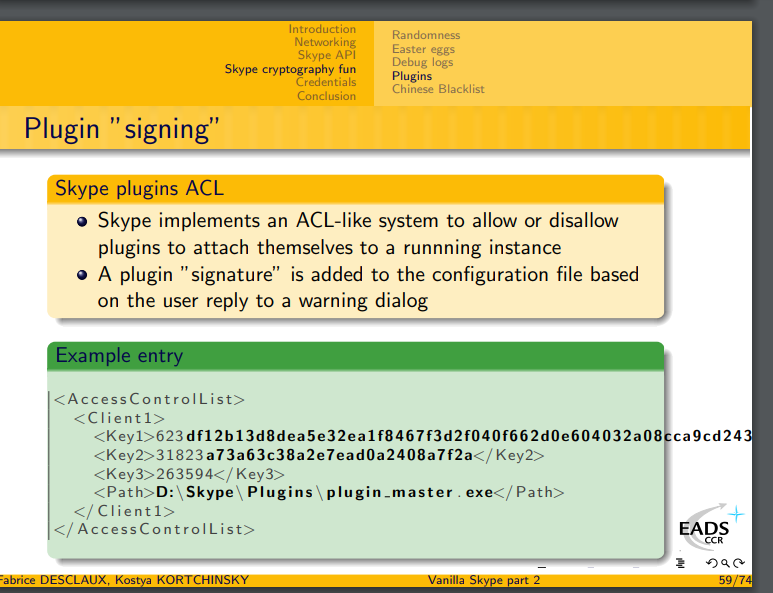
とにかく、まずは実行時の挙動を調べることから始める。見ての通り、ユーザー名とプラグインパスが必要で、ACLを出力する?つまりこれは一体何なんだ?これを調べてみると https://airbus-seclab.github.io/skype/vskype-part2.pdf にはこう書かれている - 「Skypeは、プラグインが実行中のインスタンスに自身をアタッチすることを許可または拒否するACLのようなシステムを実装している。プラグインの"シグネチャ"は、警告ダイアログに対するユーザーの返答に基づいて設定ファイルに追加される」- 。では、そのソフトウェアのフォルダには何が入っているのか?

うーん、まだ何も分からないな。そうだな、そのフォルダにはofficeで終わるステージ1のシェルコードがある。これはofficeエクスプロイトを示しているかもしれない(まだ確定はしていない)。fakeportはC#アプリ、tracer.exe、その他のファイルだ。面白い。俺の直感では、実際に登録されるプラグインはtracer.exeだと思う。なぜか?同じPDFから - 「Skypeボイスエンジンは、LoggingとLogging2が設定されている場合、暗号化されたトレースファイルを生成できる。暗号化はもっと単純で、31バイトの鍵を使った基本的なXORである」- 。というわけで、まずは実際のACLジェネレーターを解析して、次にtracerを見ていこう。そしてシェルコードはまた別の投稿で見るかもしれない。

まずはこれから始める

次にこれに移る

そして最終的にこれらに流れ込む

そこからこれに流れ込む

もうひとつの動的なイースターエッグ的な挙動はこれだ。実行するユーザーとプラグインを入力すると、こうなる

とにかく、さらに先へ進んで解析する

トップダウンの視点で見ると、ファイルの内容のsha2を計算し、その内容をメモリにマップしている。残念ながら、動的な解析では失敗して何もしてくれなかった :/ どうしようもない。さらに先へ進もう。probably_do_hash_based_function_function_recoveryに入っていく。

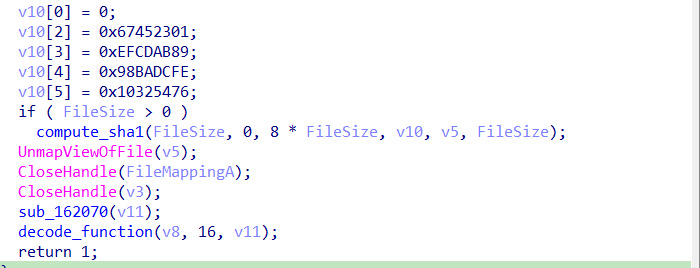
残念ながら、前のケースと同じで、メモリへのマップに失敗して関数から抜けてしまう。それでも、md5だけは計算して、おそらくmd5の比較に基づいて何らかの関数の復元を行っている。

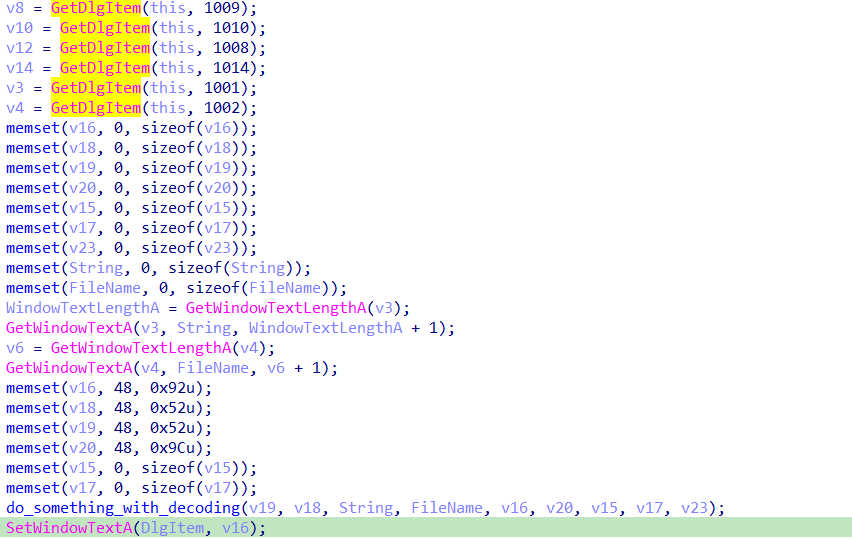
次に、mallocとmemsetを実行する

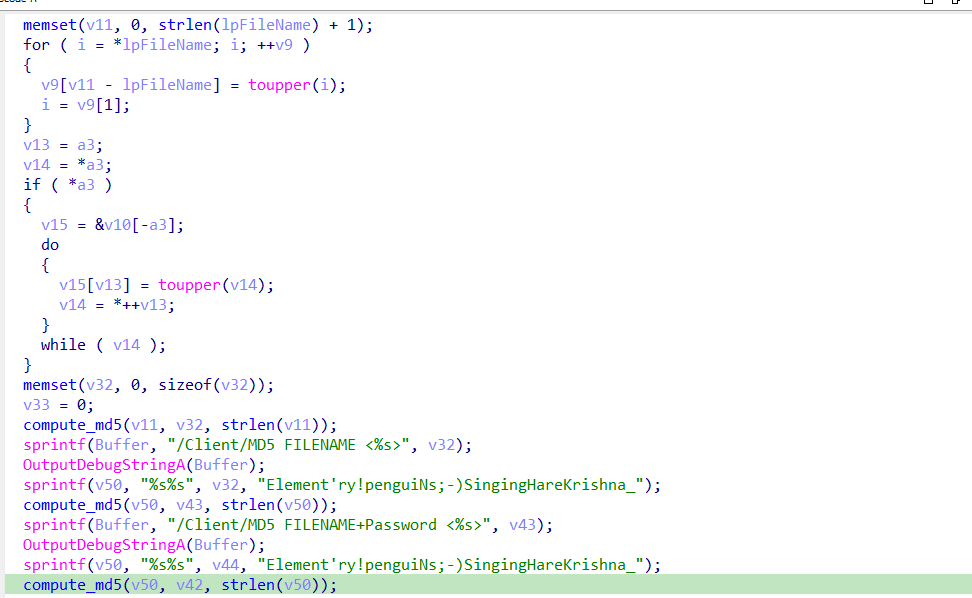
次に、ファイル名を大文字に変換する
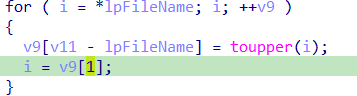
ユーザー名についても同じことをする
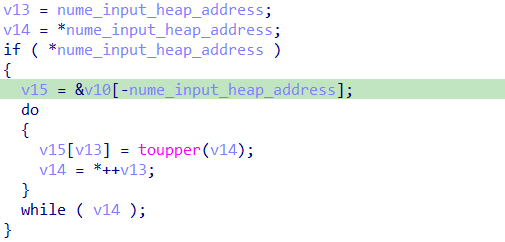
いいね、次にこれをやる:

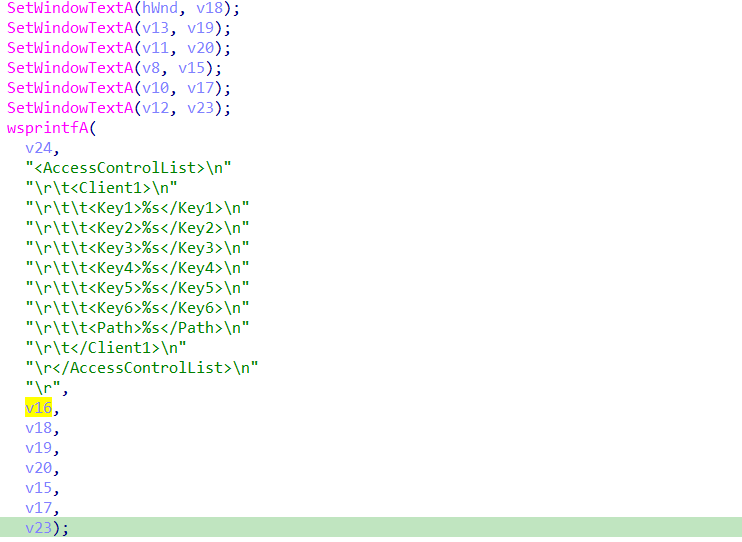
基本的には、自分たちのプラグインを実行できるようにするための独自のACLを作成している。この場合、おそらくTracer.exeになるだろう。理論上、Skypeボイスエンジンが生成したトレースファイルをログに記録するものだと思われる。

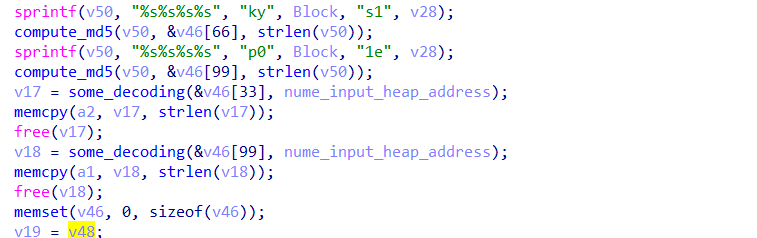
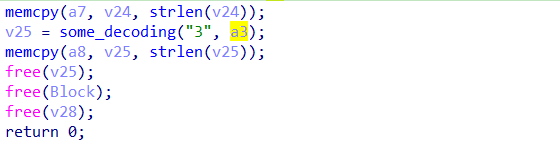
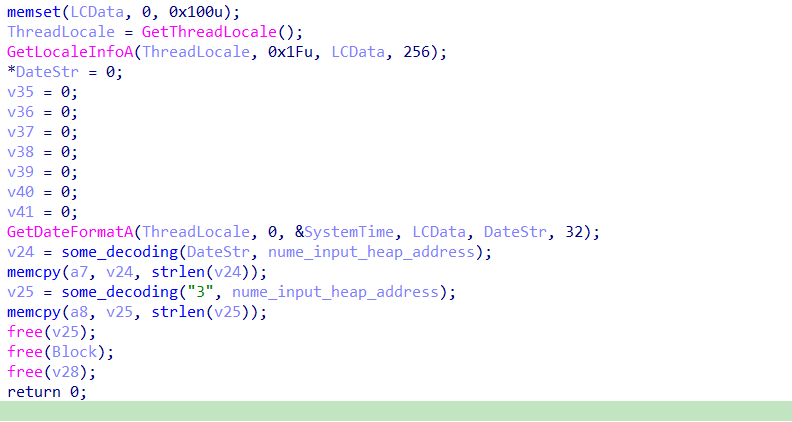
上記の画像の関数の出力結果

上記の画像の関数の出力結果

今のところはこんなところだ。今日の後半にまた戻ってきてこれを更新する。今のところ、残っているのはこの半分だけの関数の解析だ

また、戻ってきたら、お楽しみとしてsome_decode関数を掘り下げて、そこからtracer.exeバイナリに入っていくつもりだ。楽しいハッキングを、またすぐ会おう。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →