
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-36424 — K7 Ultimate Security v17.0.2019未満の"K7RKScan.sys"におけるNullポインタ参照のPoC | Kitploit

ツール/GitHubGitHub/secunnix/cve-2024-36424
脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHubsecunnix/cve-2024-36424

CVE-2024-36424

K7 Ultimate Security v17.0.2019未満の"K7RKScan.sys"におけるNullポインタ参照のPoC

リポジトリを見る
31272年前未レビュー
共有

CVE-2024-36424

この脆弱性は Secunnix Vulnerability Research Team の M. Akil Gündoğan によって発見・開示されました。このリポジトリには概念実証とアドバイザリが含まれます。

詳細:

  • 製品: K7 Ultimate Security
  • 影響を受けるバージョン: < v17.0.2019
  • CVE ID: CVE-2024-36424
  • オペレーティングシステム: サポートされているすべてのWindowsバージョン、Windows 10 Proでテスト済み
  • 状態: 調整された責任ある開示
  • リリース日: 13.08.2024

脆弱性の説明:

K7 Ultimate Security < v17.0.2019 において、ドライバファイル (K7RKScan.sys - このバージョン 15.1.0.7) は、IOCtl 0x222010 および 0x222014 からのヌルポインタ逆参照により、ローカルユーザーがサービス拒否 (BSOD) を引き起こしたり、場合によってはその他の特定されていない影響を及ぼす可能性があります。同時に、そのドライバは「Everyone」グループのすべてのユーザーからアクセス可能です。

技術的詳細と段階的な概念実証 (PoC):

1 - OSRLoader または sc create を使用して、パス "C:\Program Files (x86)\K7 Computing\K7TSecurity\K7TSecurity\64Bit\K7RKScan.sys" のドライバをシステムにインストールします。
2 - 添付の C++ で記述された PoC コードを VS 2022 で Release としてコンパイルします。
3 - コンパイルされた PoC をダブルクリックで直接実行します。システムがクラッシュ/BSOD するのが確認できます。

テスト環境: Windows 10 Pro x64, 22H2
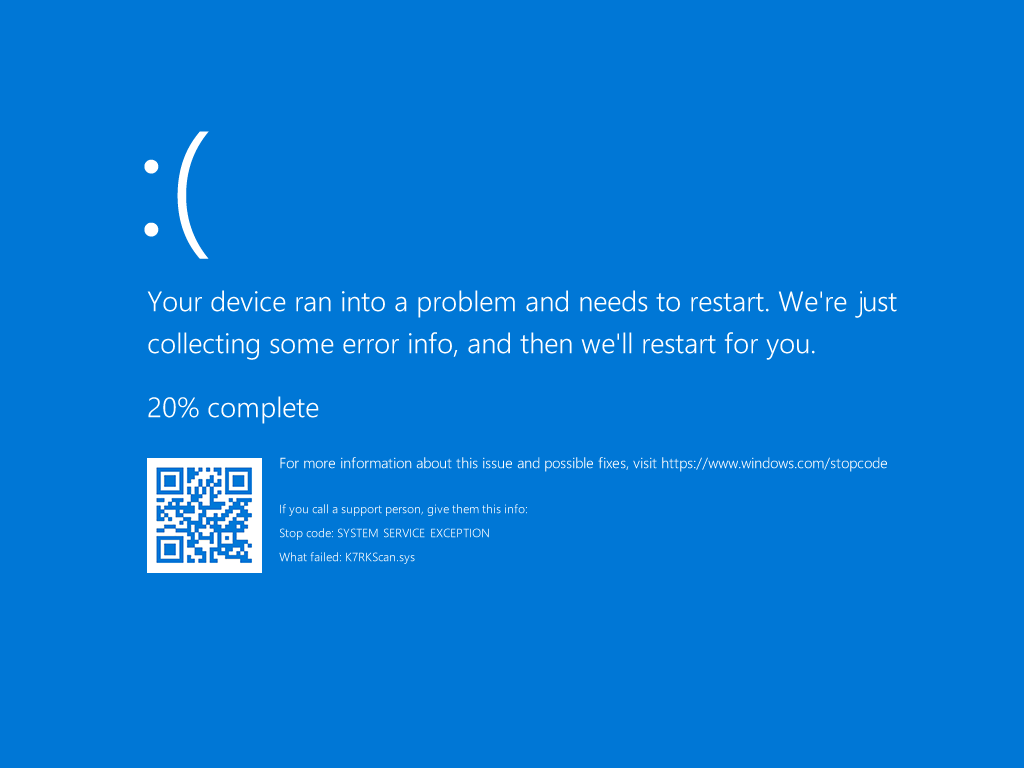
影響:

不正なユーザーアクセスを持つ攻撃者は、関連するドライバがアクティブ化されて使用されているシステム上の任意のアンチウイルスプロセスを含む、システム全体をクラッシュさせ、重要なプロセスを終了させる可能性があります。

アドバイザリ:

K7 Computing は、すべての顧客が以下に示す対応するバージョンに製品を更新することを推奨します。

K7 Ultimate Security (17.0.2019 以上)

タイムライン:

  • 16.05.2024 - 脆弱性を報告
  • 05.08.2024 - ベンダーが脆弱性を修正
  • 13.08.2024 - 公開

参考文献:

  • ベンダー: https://www.k7computing.com
  • アドバイザリ: https://support.k7computing.com/index.php?/selfhelp/view-article/Advisory-issued-on-5th-aug-2024-417
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-36424
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    392
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    344
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    336

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →



