
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CyberSec2026 — 教育用ラボ環境:CVE-2022-22947を悪用するためのSpring Cloud Gatewayにおける、自動化された被害者VMのセットアップと攻撃者用設定スクリプトを備えた。 | Kitploit

ツール/GitHubGitHub/sanderschepers1993/cybersec2026
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubsanderschepers1993/cybersec2026

CyberSec2026

教育用ラボ環境:CVE-2022-22947を悪用するためのSpring Cloud Gatewayにおける、自動化された被害者VMのセットアップと攻撃者用設定スクリプトを備えた。

リポジトリを見る
276ヶ月前未レビュー
共有

被害者インストール

VirtualBoxでVMを起動

  1. 以下の情報でログイン:
  • username: osboxes
  • password: osboxes.org
  1. ターミナルを開く

  2. インターネット接続が動作しているか確認する。

ping 8.8.8.8
  • pingが成功しない場合は、NATインターフェースが有効になっているか確認する。
  1. OSを更新する
sudo apt-get update
  1. Gitをインストール
sudo apt install -y git
  1. Kali用の設定ファイルをクローン
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
  1. クローンした新しいVictimディレクトリに移動
cd CyberSec2026/Victim
  1. sudo権限でスクリプト01_setup_server.shを実行
sudo bash 01_setup_server.sh
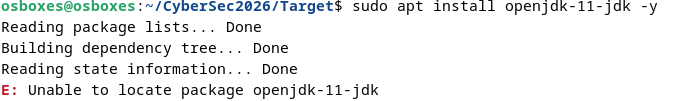
  • openjdk-11-jdkに問題がある場合は、このREADMEの下部にあるトラブルシューティングを参照。
  1. Attacker VMのポストインストールに進む

[トラブルシューティング]

openjdk-11-jdkパッケージが見つからない場合

Unable to find openjdk11

  1. sudo権限でスクリプト02_setup_server_java17.shを実行
sudo bash 02_setup_server_java17.sh
  1. テキストエディタでspring-gatewayサービスを開く:
sudo nano /etc/systemd/system/spring-gateway.service
  1. ExecStartを次のように置き換える
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
  • Java 11の代わりにJava 17で環境を構築する。
  • Java 17はデフォルトで外部Javaライブラリの実行をブロックする。
  • 上記のコマンドにより、Javaモジュール外のJavaライブラリがリフレクションを介してjava.langを参照できるようにする。
  1. サービスを再起動
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →