PoisonTap - ロックされたコンピュータからCookieを吸い取り、内部ルーターを露出させ、Webバックドアをインストールする
作成者: @SamyKamkar || https://samy.pl
PoisonTap (Raspberry Pi Zero & Node.js) をロック/パスワード保護されたコンピュータに接続すると、次のことが行われます:
- USB (またはThunderbolt) 経由でEthernetデバイスをエミュレートします
- マシンからのすべてのインターネットトラフィックをハイジャックします (低優先度/不明なネットワークインターフェースであるにもかかわらず)
- WebブラウザからAlexa上位1,000,000サイトのHTTP Cookieとセッションを吸い取り、保存します
- 内部ルーターを攻撃者に公開し、アウトバウンドWebSocketとDNSリバインディングを介してリモートからアクセス可能にします (リバインディングのアイデアをくれたMatt Austinに感謝!)
- 数十万のドメインと一般的なJavascript CDN URLのHTTPキャッシュに、永続的なWebベースのバックドアをインストールします。キャッシュポイズニングによりユーザーのCookieにもアクセスできます
- 攻撃者がリモートからユーザーにHTTPリクエストを強制し、バックドアが仕込まれた任意のドメイン上でユーザーのCookieを使ってレスポンス (GETおよびPOST) をプロキシ経由で返すことを可能にします
- マシンのロック解除は不要です
- バックドアとリモートアクセスは、デバイスが取り外され攻撃者が立ち去った後も持続します
(Ara による驚異的なHTML5キャンバスアニメーション)
PoisonTap は以下のセキュリティメカニズムを回避します:
デモ
PoisonTap は、$5 の Raspberry Pi Zero を対象に作られており、micro-USBケーブルとmicroSDカード以外の追加部品は不要です。また、Ethernet-to-USB/Thunderboltドングルを使えば任意のRaspberry Pi (1/2/3) でも動作し、USB Armory や LAN Turtle など、USBガジェットをエミュレートできる他のデバイスでも動作します。
ライブデモンストレーションと詳細はビデオでご覧いただけます:
連絡先: @SamyKamkar // https://samy.pl
リリース日: 2016年11月16日
ソースコードとダウンロード: https://github.com/samyk/poisontap
PoisonTap の仕組み
PoisonTap は、USB/Thunderbolt、DHCP、DNS、HTTPなど、マシンとネットワークのさまざまなメカニズムに対する既存の信頼を悪用してカスケード効果を生み出し、情報の窃取、ネットワークアクセス、半永続的なバックドアのインストールという雪だるま式の効果をもたらします。
要するに、PoisonTap は次のことを行います:
ネットワークハイジャック
- 攻撃者は、武器化された Raspberry Pi Zero などのPoisonTapをロックされたコンピュータ (パスワード保護されていても) に接続します
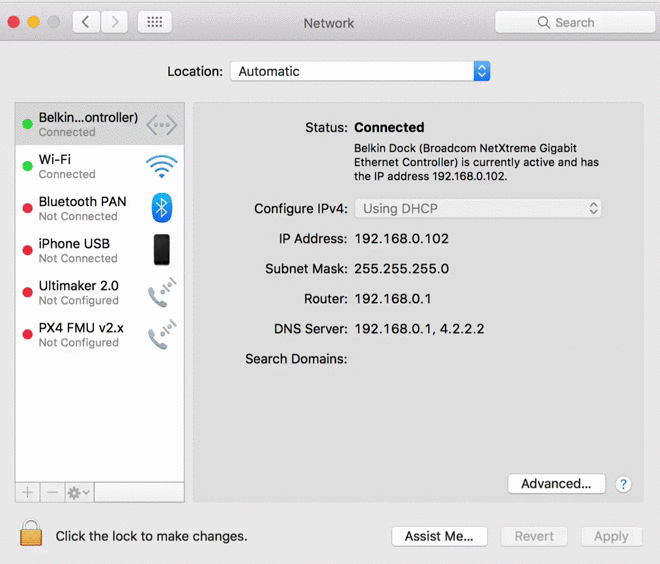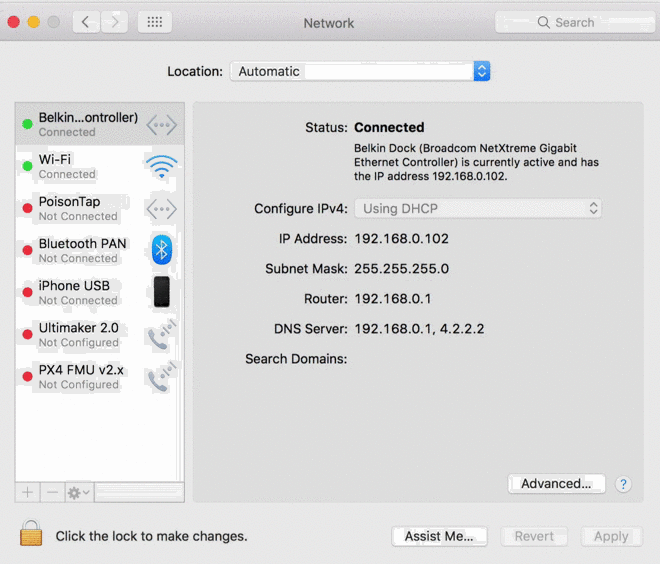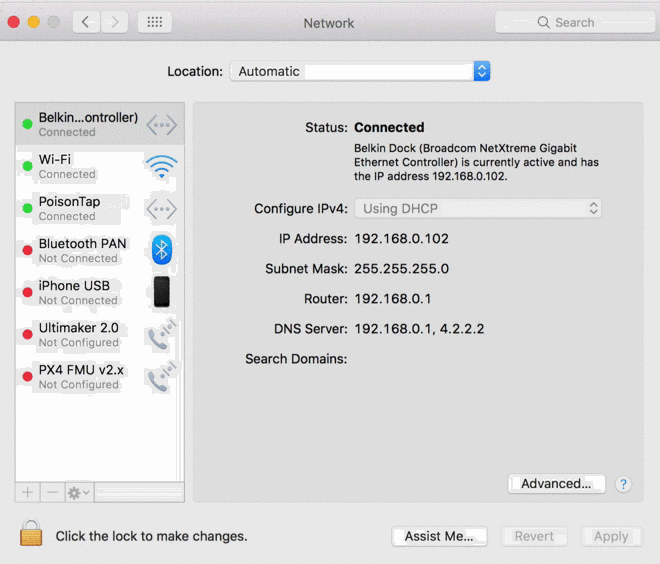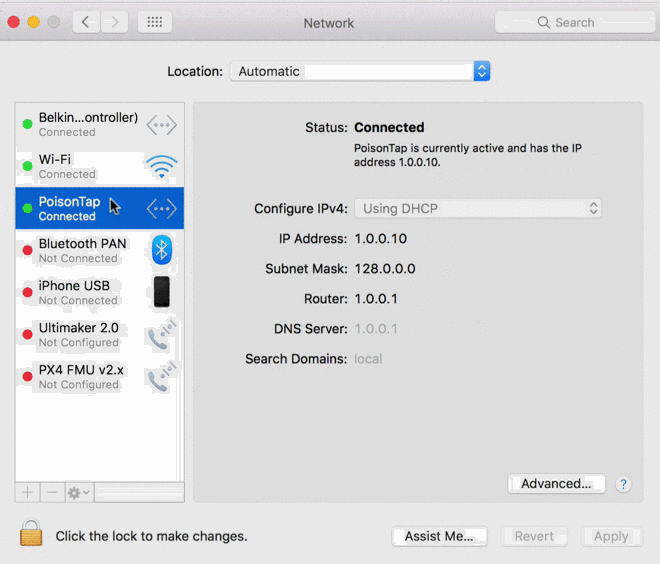
- PoisonTap はEthernetデバイス (例: USB/Thunderbolt経由のEthernet) をエミュレートします。既定では、Windows、OS X、LinuxはEthernetデバイスを認識し、低優先度のネットワークデバイスとして自動的にロードしてDHCPリクエストを実行します。マシンがロックされていても、パスワードで保護されていても同様です
- PoisonTap はDHCPリクエストに応答してマシンにIPアドレスを提供しますが、DHCP応答は、小さなサブネット (例: 192.168.0.0 - 192.168.0.255) ではなく、IPv4空間全体 (0.0.0.0 - 255.255.255.255) がPoisonTapのローカルネットワークの一部であることをマシンに伝えるように作られています
- 通常、セカンダリネットワークデバイスがマシンに接続しても、既存の (信頼された) ネットワークデバイスより低い優先度が与えられ、インターネットトラフィックのゲートウェイに取って代わることはないため、無関係でしょう。しかし...
- 「インターネットトラフィック」に対する「LANトラフィック」の優先度により、ルーティングテーブル/ゲートウェイ優先度/ネットワークインターフェースのサービスオーダーに関するあらゆるセキュリティは迂回されます
- PoisonTap は、低優先度のネットワークデバイスでありながら、このネットワークアクセスを悪用します。なぜなら 低優先度ネットワークデバイスのサブネットは、最高優先度ネットワークデバイスのゲートウェイ (デフォルトルート) よりも高い優先度が与えられるからです
- つまり、トラフィックが1.2.3.4宛ての場合、通常はプライマリ (PoisonTap以外) ネットワークデバイスのデフォルトルート/ゲートウェイに到達しますが、PoisonTapの「ローカル」ネットワーク/サブネットには1.2.3.4やその他すべてのIPアドレスが含まれていることになるため、実際にはPoisonTapがトラフィックを取得します ;)
- このため、マシンがより高い優先度と適切なゲートウェイを持つ別のネットワークデバイス (実際のWi-Fi、Ethernetなど) に接続されていても、すべてのインターネットトラフィックはPoisonTap経由になります
Cookieの吸い取り
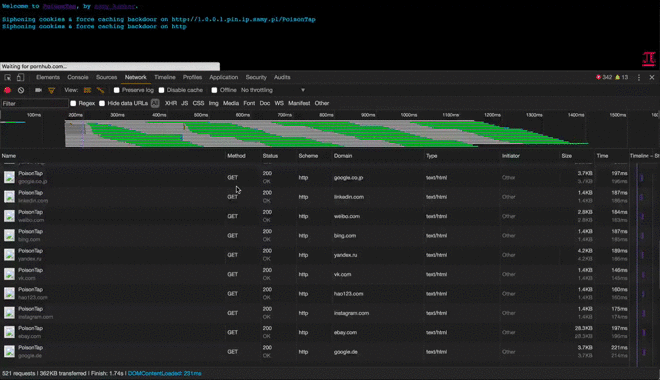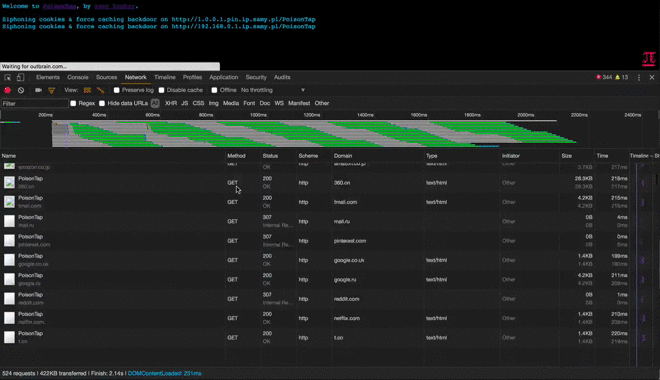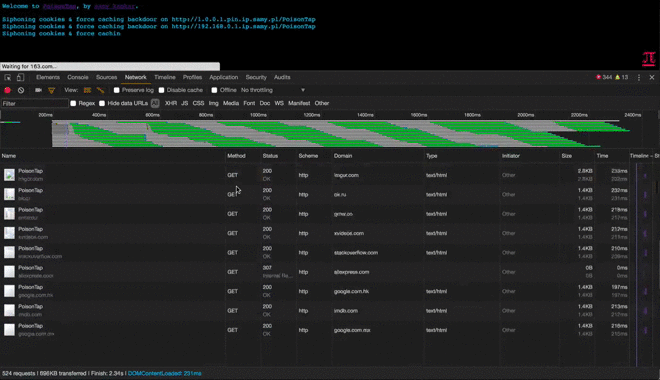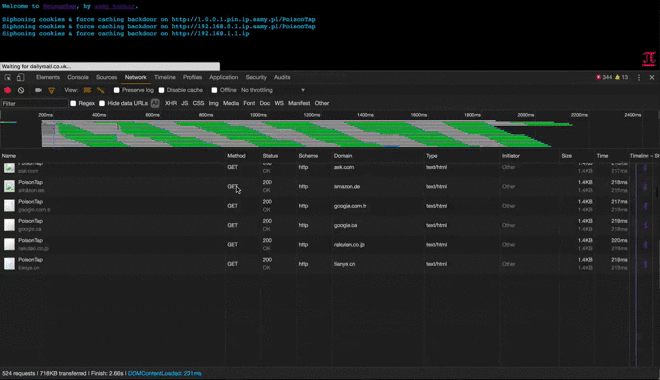
- Webブラウザがバックグラウンドで動作している限り、開いているページのいずれかがバックグラウンドでHTTPリクエストを実行する可能性が高くなります (たとえば、新しい広告を読み込んだり、アナリティクスプラットフォームにデータを送信したり、単にWebでの動きを追跡し続けたりするため)。AJAXや動的なscript/iframeタグを介して行われます
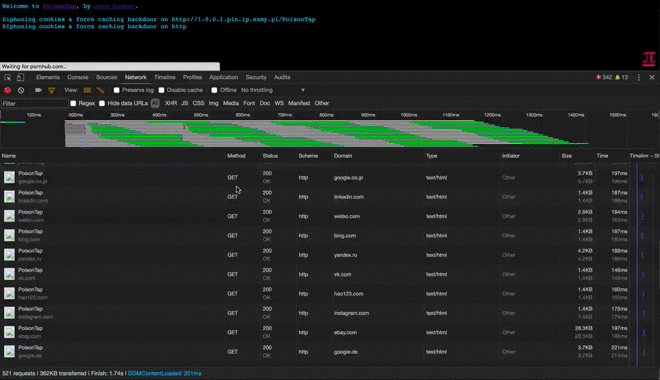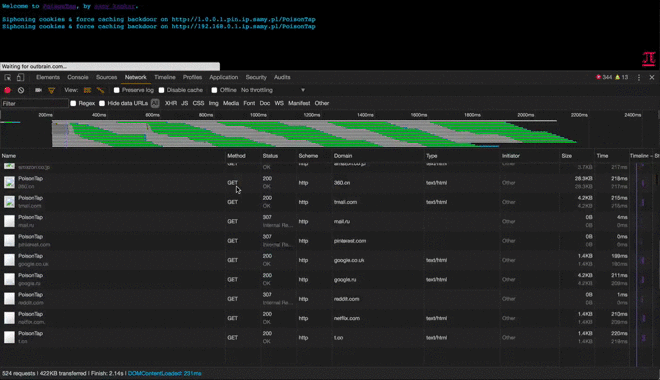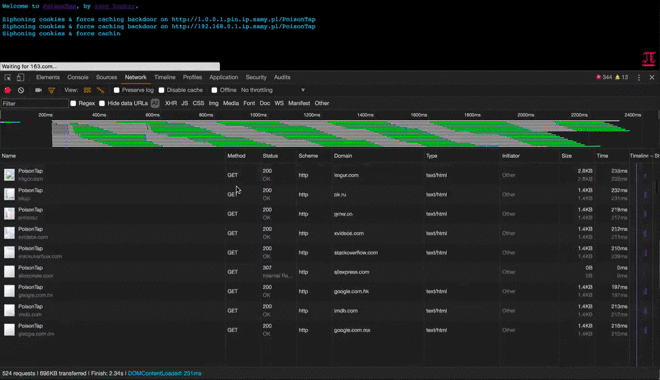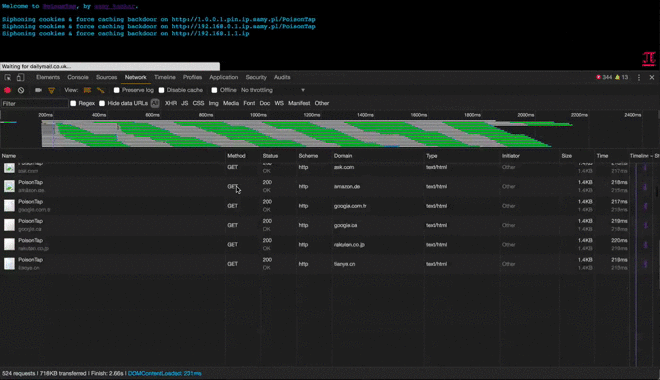
- これは自分で確認できます。devtools/インスペクタ (通常はCmd+Shift+IまたはCtrl+Shift+I) を開き、訪問頻度の高いWebサイトに移動して [Network] タブをクリックすると、ページ上で何も操作していなくてもリモートリソースへのアクセスが続いているのを確認できます
- このHTTPリクエストが発生すると、すべてのトラフィックがPoisonTapデバイスに流れるため、PoisonTapはDNSをその場で偽装して自身のアドレスを返し、HTTPリクエストがPoisonTap Webサーバー (Node.js) に到達するようにします
- DNSサーバーがPoisonTapが権限を取得できない内部IP (LAN) を指している場合でも、攻撃は機能し続けます。内部DNSサーバーが攻撃対象のさまざまなドメインに対してパブリックIPアドレスを返し、PoisonTapはそのパブリックIPアドレスをすでにハイジャックしているためです
- 内部DNSサーバーが応答すると、WebブラウザはパブリックIPにアクセスし、どちらのシナリオでも最終的にPoisonTap Webサーバー (Node.js) に到達します
- Node Webサーバーがリクエストを受信すると、PoisonTapはHTMLまたはJavascriptとして解釈できるレスポンスを返します。どちらも正しく実行されます (多くのWebサイトはバックグラウンドリクエストでHTMLまたはJSを読み込みます)
- このHTML/JS非依存のページは、多数の隠しiframeを生成します。各iframeは、Alexa上位100万ドメインの異なるドメインにまたがります
- ドメイン上のあらゆる「X-Frame-Options」セキュリティは迂回されます。PoisonTapがHTTPサーバーとなり、クライアントに送信するヘッダーを選択するためです
- サイトへの各iframe HTTPリクエスト (例: http://nfl.com/PoisonTap) が行われると、HTTP CookieがブラウザからPoisonTapにハイジャックされた「パブリックIP」に送信され、PoisonTapはCookie/認証情報をすばやく記録し、ユーザーの数万のCookieをPoisonTapに記録します
- あらゆる「HttpOnly」Cookieセキュリティは迂回され、ドメイン自体ではJavascriptが実行されず、最初にiframeを読み込むためだけに使用されるため、これらのCookieが取得されます
- アクセスされているドメインがブラウザにとって正当に見えるため、クロスオリジンリソース共有や同一オリジンポリシーのセキュリティは迂回されます
- 認証情報ではなくCookieを取得しているため、攻撃者がCookieを使ってログインする際、サイトに実装された2FA/MFAは迂回されます。実際のログイン機能を実行しているのではなく、すでにログイン済みのセッションを継続しているだけであり、2要素認証はトリガーされないためです
- サーバーがHTTPSを使用しているが、CookieがSecure Cookieフラグを明示的に設定していない場合、HTTPS保護は迂回され、CookieはPoisonTapに送信されます

リモートからアクセス可能なWebベースのバックドア