
 remipelloux/galaxycrash
Samsung Galaxy デバイス向けの CVE-2026-43284 を利用したエフェメラル root — DirtyFrag の安定性フォーク。再起動で元に戻ります。

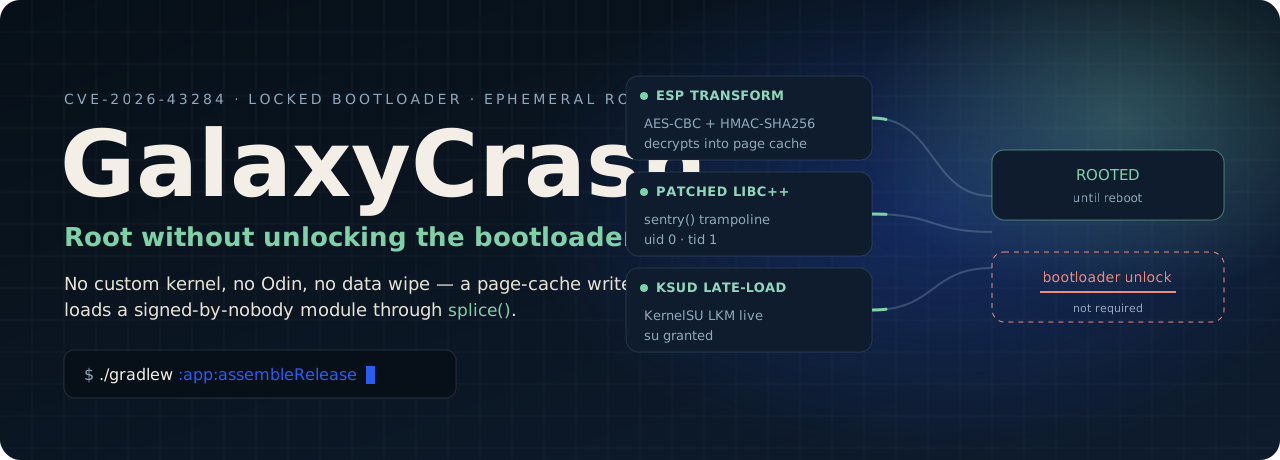
ロックされたブートローダー上で root を取得。カスタムカーネル不要、Odin 不要、データ消去不要 — そして再起動で消える。

クイックスタート · このフォークでの変更点 · 仕組み · ビルド · トラブルシューティング · クレジット
GalaxyCrash は CVE-2026-43284 を悪用します。これは Android カーネルの IPsec ESP パスにおけるページキャッシュ書き込みの脆弱性で、これを用いてブートローダーがロックされたまま、かつカーネルが純正のままのデバイス上でカーネルモジュールをロードし、SU デーモンを起動します。何もフラッシュされません。再起動を生き延びるものは何もありません。
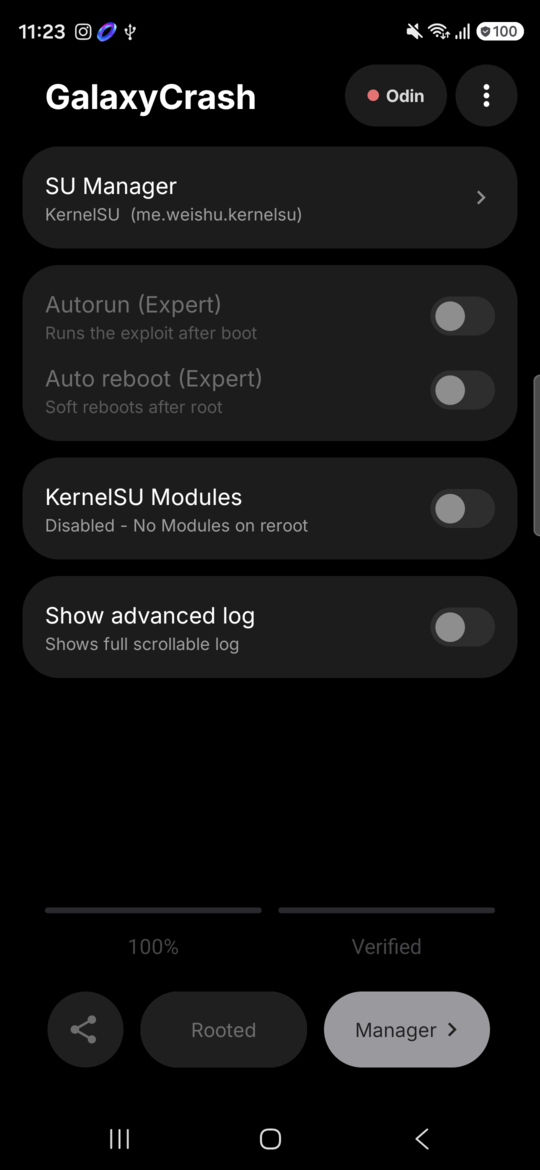
Galaxy S26 Ultra (SM-S948B)、Android 17、2026年9月パッチでの実際のアプリ。
KernelSU は LKM モード、8 つのマーカーすべてが dfm6 を通過し、実行後は SELinux が Enforcing に戻っている。
[!IMPORTANT] root は設計上エフェメラルです。 カーネルモジュール、
su、そしてロードしたすべてのモジュールは、デバイスが再起動した瞬間に消えます。再起動は復旧手段でもあります。常に端末をクリーンで root 化されていない状態に戻します。これは永続化ツールではありません。
mitschud/DirtyFrag のこのフォーク(GalaxyCrash に改名)は安定性向上パスであり、ソースを読むのではなく実機でビルド・検証されています。2 つの不具合が見つかり、修正され、それぞれ先に失敗するテストで証明されました。
修正: モジュールのトグルが実行を中断していた新規の KernelSU インストール(
これは最悪の部分状態であり、上流の issue #42 と同じ障害です。モジュールディレクトリが存在しない場合は「無効化するものが何もない」とみなすようになりました — つまり成功であり、ユーザーが求めた通りの結果です。実際のエラー( |
修正: 失敗した実行が
|
/proc/modules がチェックとして却下された理由| ファイル | 変更 |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules(): return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | 新規 — 「root化済み」の単一の定義。両方の呼び出し元が使用 |
app/src/main/java/df/root/MainActivity.java | 5 つの root チェックを RootState 経由に変更、失敗時に failedRun を設定 |
app/src/main/java/df/root/BootReceiver.java | root チェックを RootState 経由に変更 |
root チェックの最初の試みは、kernelsu エントリを求めて /proc/modules を読み取るものだった。これは adb shell からは動作したが、アプリ内部からは常に失敗した。SELinux が untrusted_app から /proc/modules を隠すためである。黙って常に失敗するチェックは、チェックがないよりも悪いため、/dev/df + /dev/dfm6 のペアに置き換えられた — どちらもモード 0666 で作成され、アプリ自身のドメインから stat 可能である。
どちらの修正も、正常系だけでなく、強制的な失敗によるネガティブテストで検証された。
要件
libksud.so を同梱する SU マネージャー:
adb。Shizuku は 不要。手順
bootstrap: starting SU daemon で終わり、ピルが Rooted と表示され、マネージャー上でモジュールがライブとして表示される。元に戻すには: 再起動。恒久的に元に戻すには、アプリをアンインストールする。
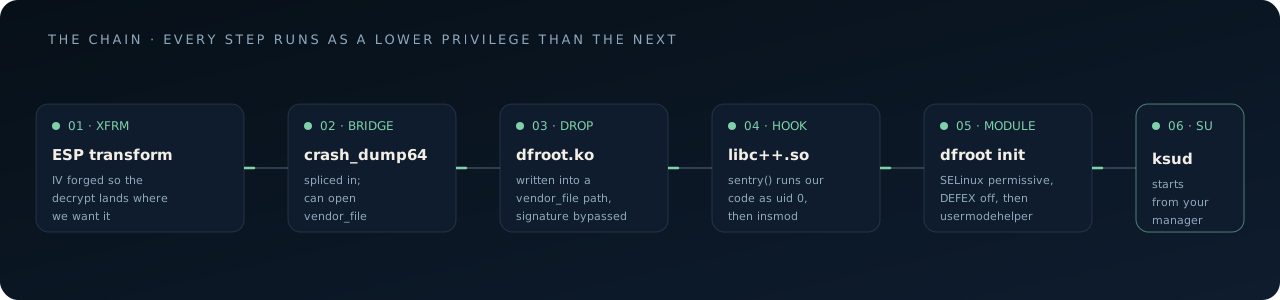
カーネルは AES-CBC ESP パケットを、splice() 用に開かれたファイルのページキャッシュへ直接復号する。以下のように細工することで
IV = AES_ECB_DEC(key, current_content) XOR desired_content
16バイト境界に整列した任意のマップ済み共有ライブラリのブロックを上書きできる — 書き込み権限なしで、かつコピーオンライトを発生させずに。ディスク上のファイルは変更されず、キャッシュされたページだけが変わるため、そのページが追い出されるかデバイスが再起動するまで持続する。
UdpEncapsulationSocket、SPI、および IpSecManager 経由で AES-CBC / HMAC-SHA256 変換を割り当てる。splicehelper → crash_dump64。 ヘルパーは crash_dump64 にスプライスされ、これは crash_dump ドメインで動作し、untrusted_app が読み取れない vendor_file ラベルのパスを開くことができる。dfroot.ko → vendor_file。 カーネルモジュールはそのブリッジ経由で書き込まれ、vendor_file パスに配置されてモジュール署名の強制をバイパスする。libc++.so フック。 シェルコードは std::ostream::sentry::sentry() にパッチされる。uid と tid をチェックし、再入できないようワンショットミューテックスとして /dev/df を作成し、その後 vendor_modprobe ドメインで insmod を exec する。call_usermodehelper 経由でブートストラップを実行する。exp.c はこれらのファイルを監視して進捗ログを構築する。dfm* は進捗、dfmw* は実行を停止しない警告、dfme* は致命的である。
| パス | メッセージ | 種類 |
|---|---|---|
/dev/df | libc++: カスタムモジュールを読み込み中 | 進捗 (ワンショットミューテックス) |
/dev/dfm0 | kernel module: ブートストラップを起動中 | 進捗 |
/dev/dfm1 | bootstrap: アプリの設定ファイルを読み込み中 | 進捗 |
/dev/dfme0 | bootstrap: prefs の読み取りに失敗 | 致命的 |
/dev/dfm2 | bootstrap: zygote 環境をクローン中 | 進捗 |
/dev/dfmw0 | zygote 環境のクローンに失敗 | 警告 |
/dev/dfm3 | bootstrap: パーティションを ro に設定中 | 進捗 |
/dev/dfmw1 | パーティションの ro 設定に失敗 | 警告 |
/dev/dfm4 | bootstrap: ksu モジュールを無効化中 | 進捗 |
/dev/dfme1 | bootstrap: モジュールの無効化に失敗 | 致命的 — F-001 バグ |
/dev/dfm5 | bootstrap: SU デーモンを起動中 | 進捗 |
/dev/dfm6 | ksud start: SUCCESS | 成功 — このフォークの root チェック |
/dev/dfme2 | ksud start: 非ゼロ終了 | 致命的 |






