Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ghost-route — 保護されたパスに細工されたx-middleware-subrequestヘッダーを送信することで、Next.jsサイトのCVE-2025-29927ミドルウェアバイパス脆弱性を検出するPythonベースのスキャナー。 | Kitploit
ツール/GitHubGitHub/phoscoder/ghost-route
脆弱性スキャナーウェブセキュリティ学習と教育
GitHubphoscoder/ghost-route

ghost-route

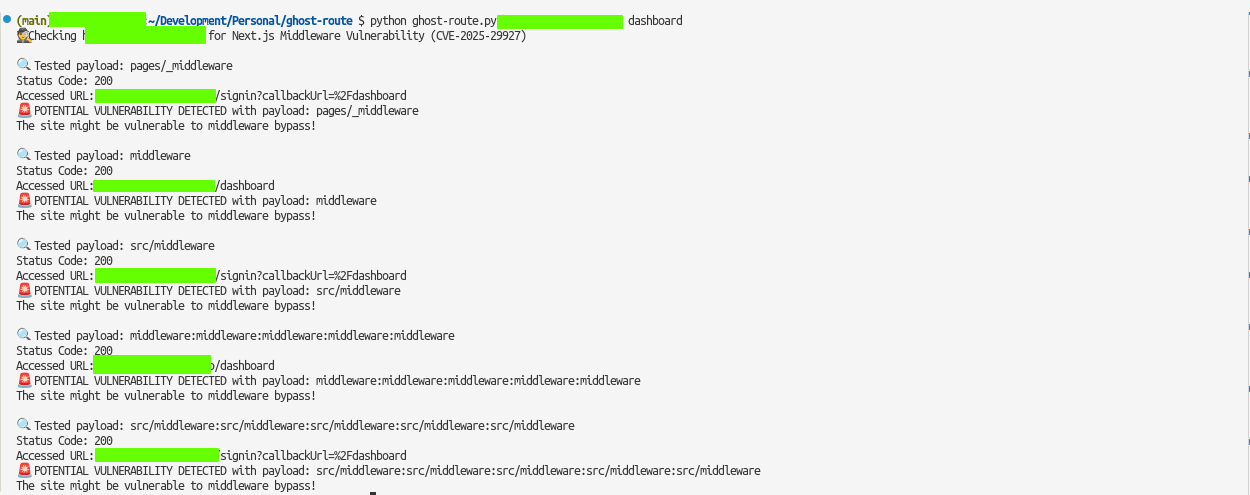
保護されたパスに細工されたx-middleware-subrequestヘッダーを送信することで、Next.jsサイトのCVE-2025-29927ミドルウェアバイパス脆弱性を検出するPythonベースのスキャナー。

リポジトリを見る
9251年前未レビュー
共有

👻 ゴーストルート

ロゴ

Next.jsサイトのcorrupt middleware脆弱性 (CVE-2025-29927) をチェックするPythonスクリプトです。

corrupt middleware脆弱性により、攻撃者はカスタムヘッダー x-middleware-subrequest を送信することで認証をバイパスし、保護されたルートにアクセスできます。

影響を受けるNext.jsのバージョン:

  • 11.1.4 以上

[!WARNING] このツールは教育目的のみです。所有していない、または明示的なテスト許可を得ていないウェブサイトやシステムで使用しないでください。無断でのテストは違法かつ非倫理的である可能性があります。

インストール

リポジトリをクローン

git clone https://github.com/takumade/ghost-route.git
cd ghost-route

仮想環境を作成して有効化

python -m venv .venv
source .venv/bin/activate

依存関係をインストール

pip install -r requirements.txt

使用方法

python ghost-route.py <url> <path> <show_headers>
  • <url>: Next.jsサイトのベースURL (例: https://example.com)
  • <path>: テストする保護されたパス (デフォルト: /admin)
  • <show_headers>: レスポンスヘッダーを表示 (デフォルト: False)

使用例

基本例

python ghost-route.py https://example.com /admin

レスポンスヘッダーを表示

python ghost-route.py https://example.com /admin True

ライセンス

MITライセンス

クレジット

  • CVE-2025-29927
  • Next.jsとcorrupt middleware: 認証アーティファクト
  • Rachid A.
  • Yasser Allam
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    340
  • 4

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    314
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    307
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    295

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








