Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
RedELK — Red Team's SIEM - Red Team向けのツールで、ブルーチームの活動の追跡と警告に使用され、長期運用における使いやすさも向上させます。 | Kitploit
ツール/GitHubGitHub/outflanknl/redelk
防御ツール偵察情報収集脅威インテリジェンスレッドチーミングインシデントレスポンスログ分析
GitHuboutflanknl/redelk

RedELK

Red Team's SIEM - Red Team向けのツールで、ブルーチームの活動の追跡と警告に使用され、長期運用における使いやすさも向上させます。

リポジトリを見る
2.7k3944215日前Kitploit レビュー済み
共有

Build docker base image (dev) Build docker elasticsearch image (dev) Build docker jupyter image (dev) Build docker kibana image (dev) Build docker logstash image (dev)

RedELK

Red TeamのSIEM – ブルーチームの活動を追跡・警告し、長期運用における操作性を向上させるためのRed Team向けツール。

  1. 操作性と概要の向上: 複数のチームサーバーからの関連する_運用_ログを一元管理し、強化することで、Red Teamオペレーターにとっての操作性を向上させます。これにより、作戦内での過去検索が容易になり、ホワイトチームなどへの読み取り専用ビューも提供します。特に、複数シナリオ、複数チームサーバー、複数メンバー、複数月にわたる作戦に有用です。また、スクリーンショット、IOC、キーストローク出力などの表示も非常に簡単に行えます。 \o/
  2. ブルーチームの発見: リダイレクターからのすべての_トラフィック_ログを一元管理し、強化することで、ブルーチームがインフラを調査していることを検出可能にします。

背景情報

使用方法についてはwikiを確認するか、以下のブログ記事やプレゼンテーションをご覧ください。

  • ブログパート1: なぜRedELKが必要か
  • ブログパート2: 導入と設定
  • ブログパート3: 運用の可視化の実現
  • SANS Hackfest 2020: Super charge your Red Team with RedELK 動画 および スライド
  • Hack in Paris 2019: Who watches the Watchmen 動画 および スライド
  • x33fcon 2019: Catching Blue Team OPSEC failures 動画 および スライド
  • BruCon 2018: Using Blue Team techniques in Red Team ops 動画 および スライド

インストール

手動インストールの手順についてはwikiを確認してください。また、他のユーザーがメンテナンスしているAnsibleプレイブックもあります。

  • RedELKサーバープレイブック – RedELKの開発者の一人がメンテナンス
  • RedELKクライアントプレイブック – RedELKの開発者の一人がメンテナンス
  • ansible-redelk – curi0usJack/TrustedSecがメンテナンス

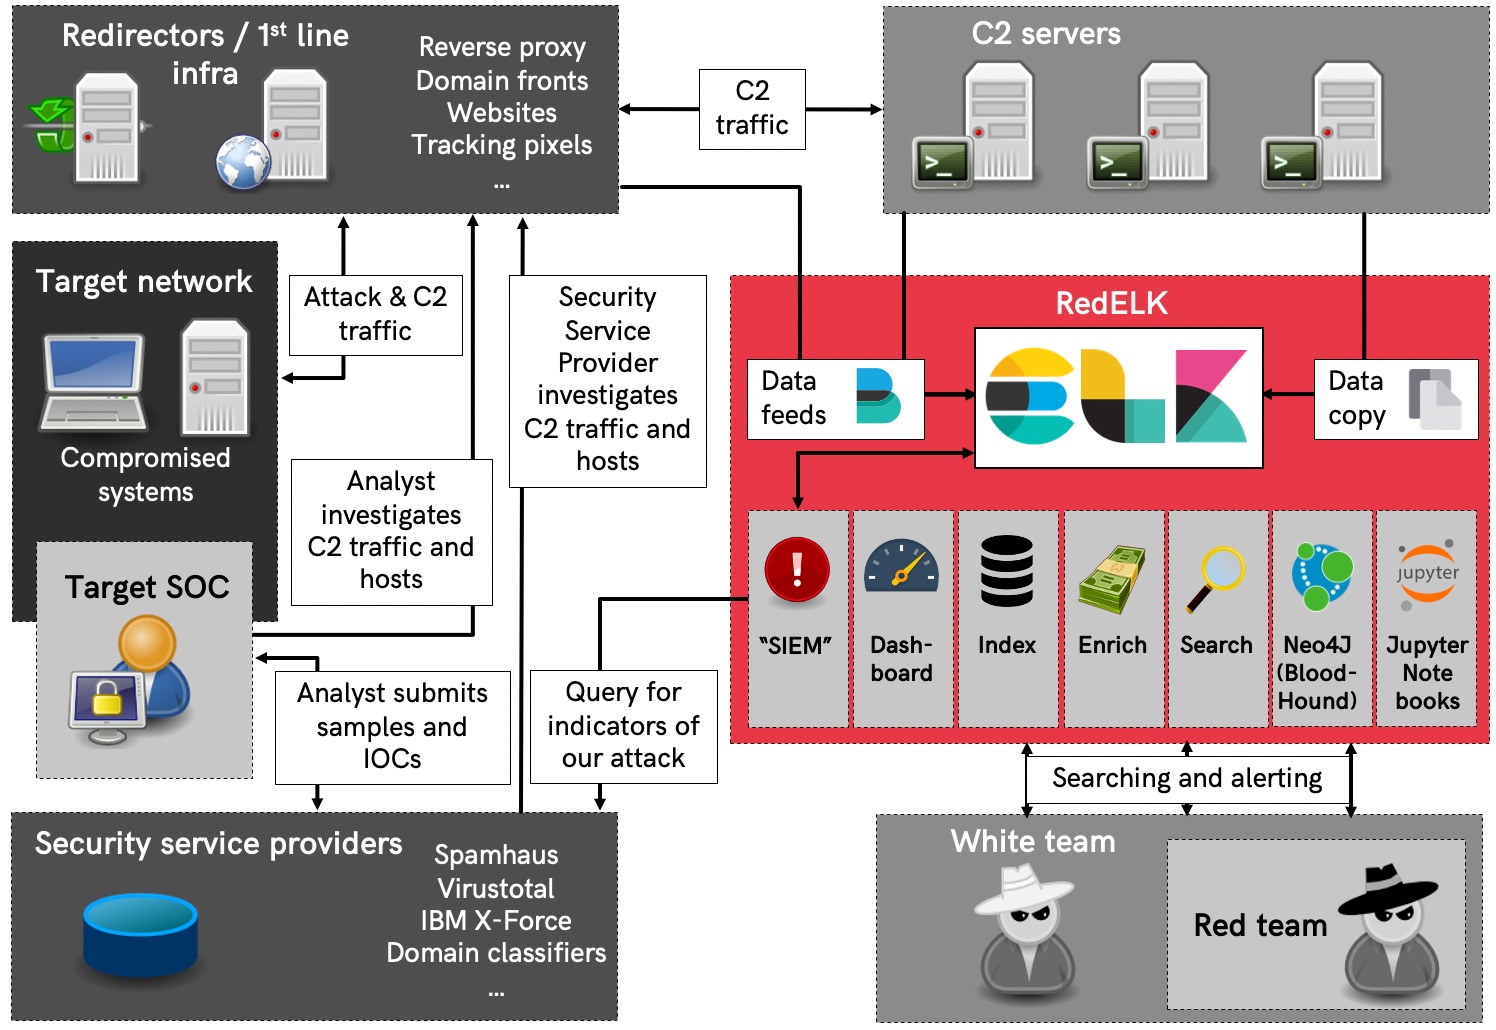
概念概要

以下は、RedELKの動作概念図です。

著者とコントリビューション

このプロジェクトは以下のメンバーによって開発・メンテナンスされています。

  • Marc Smeets(Github・Twitterの@MarcOverIP)
  • Mark Bergman(Github・Twitterの@xychix)
  • Lorenzo Bernardi(Github・Twitterの@fastlorenzo)
  • Geert Smelt(GitHubの@Anthirian、BlueSkyの@sme.lt、Mastodonの@gasmelt)

コントリビューションを歓迎します!コードによる貢献だけでなく、さらなる開発、アラーム、操作性向上などに関するアイデアも歓迎します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    310
  • 5

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    306
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    301

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →