Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
docf-sec-check — Dockerfileをスキャンして、安全でないコマンドや設定の問題を検出し、コンテナビルドを強化するための実用的なセキュリティ通知を提供する静的解析ツール。 | Kitploit
ツール/GitHubGitHub/osmankandemir/docf-sec-check
静的分析脆弱性スキャナーコード分析DevSecOps
GitHubosmankandemir/docf-sec-check

docf-sec-check

Dockerfileをスキャンして、安全でないコマンドや設定の問題を検出し、コンテナビルドを強化するための実用的なセキュリティ通知を提供する静的解析ツール。

リポジトリを見る
524411ヶ月前未レビュー
共有

Logo

DocF-Sec-Check Version Pip Version License Docker Python Version

DocF-Sec-Check

説明

DocF-Sec-Check は、Dockerfile のコマンドをより安全にするためのツールです。
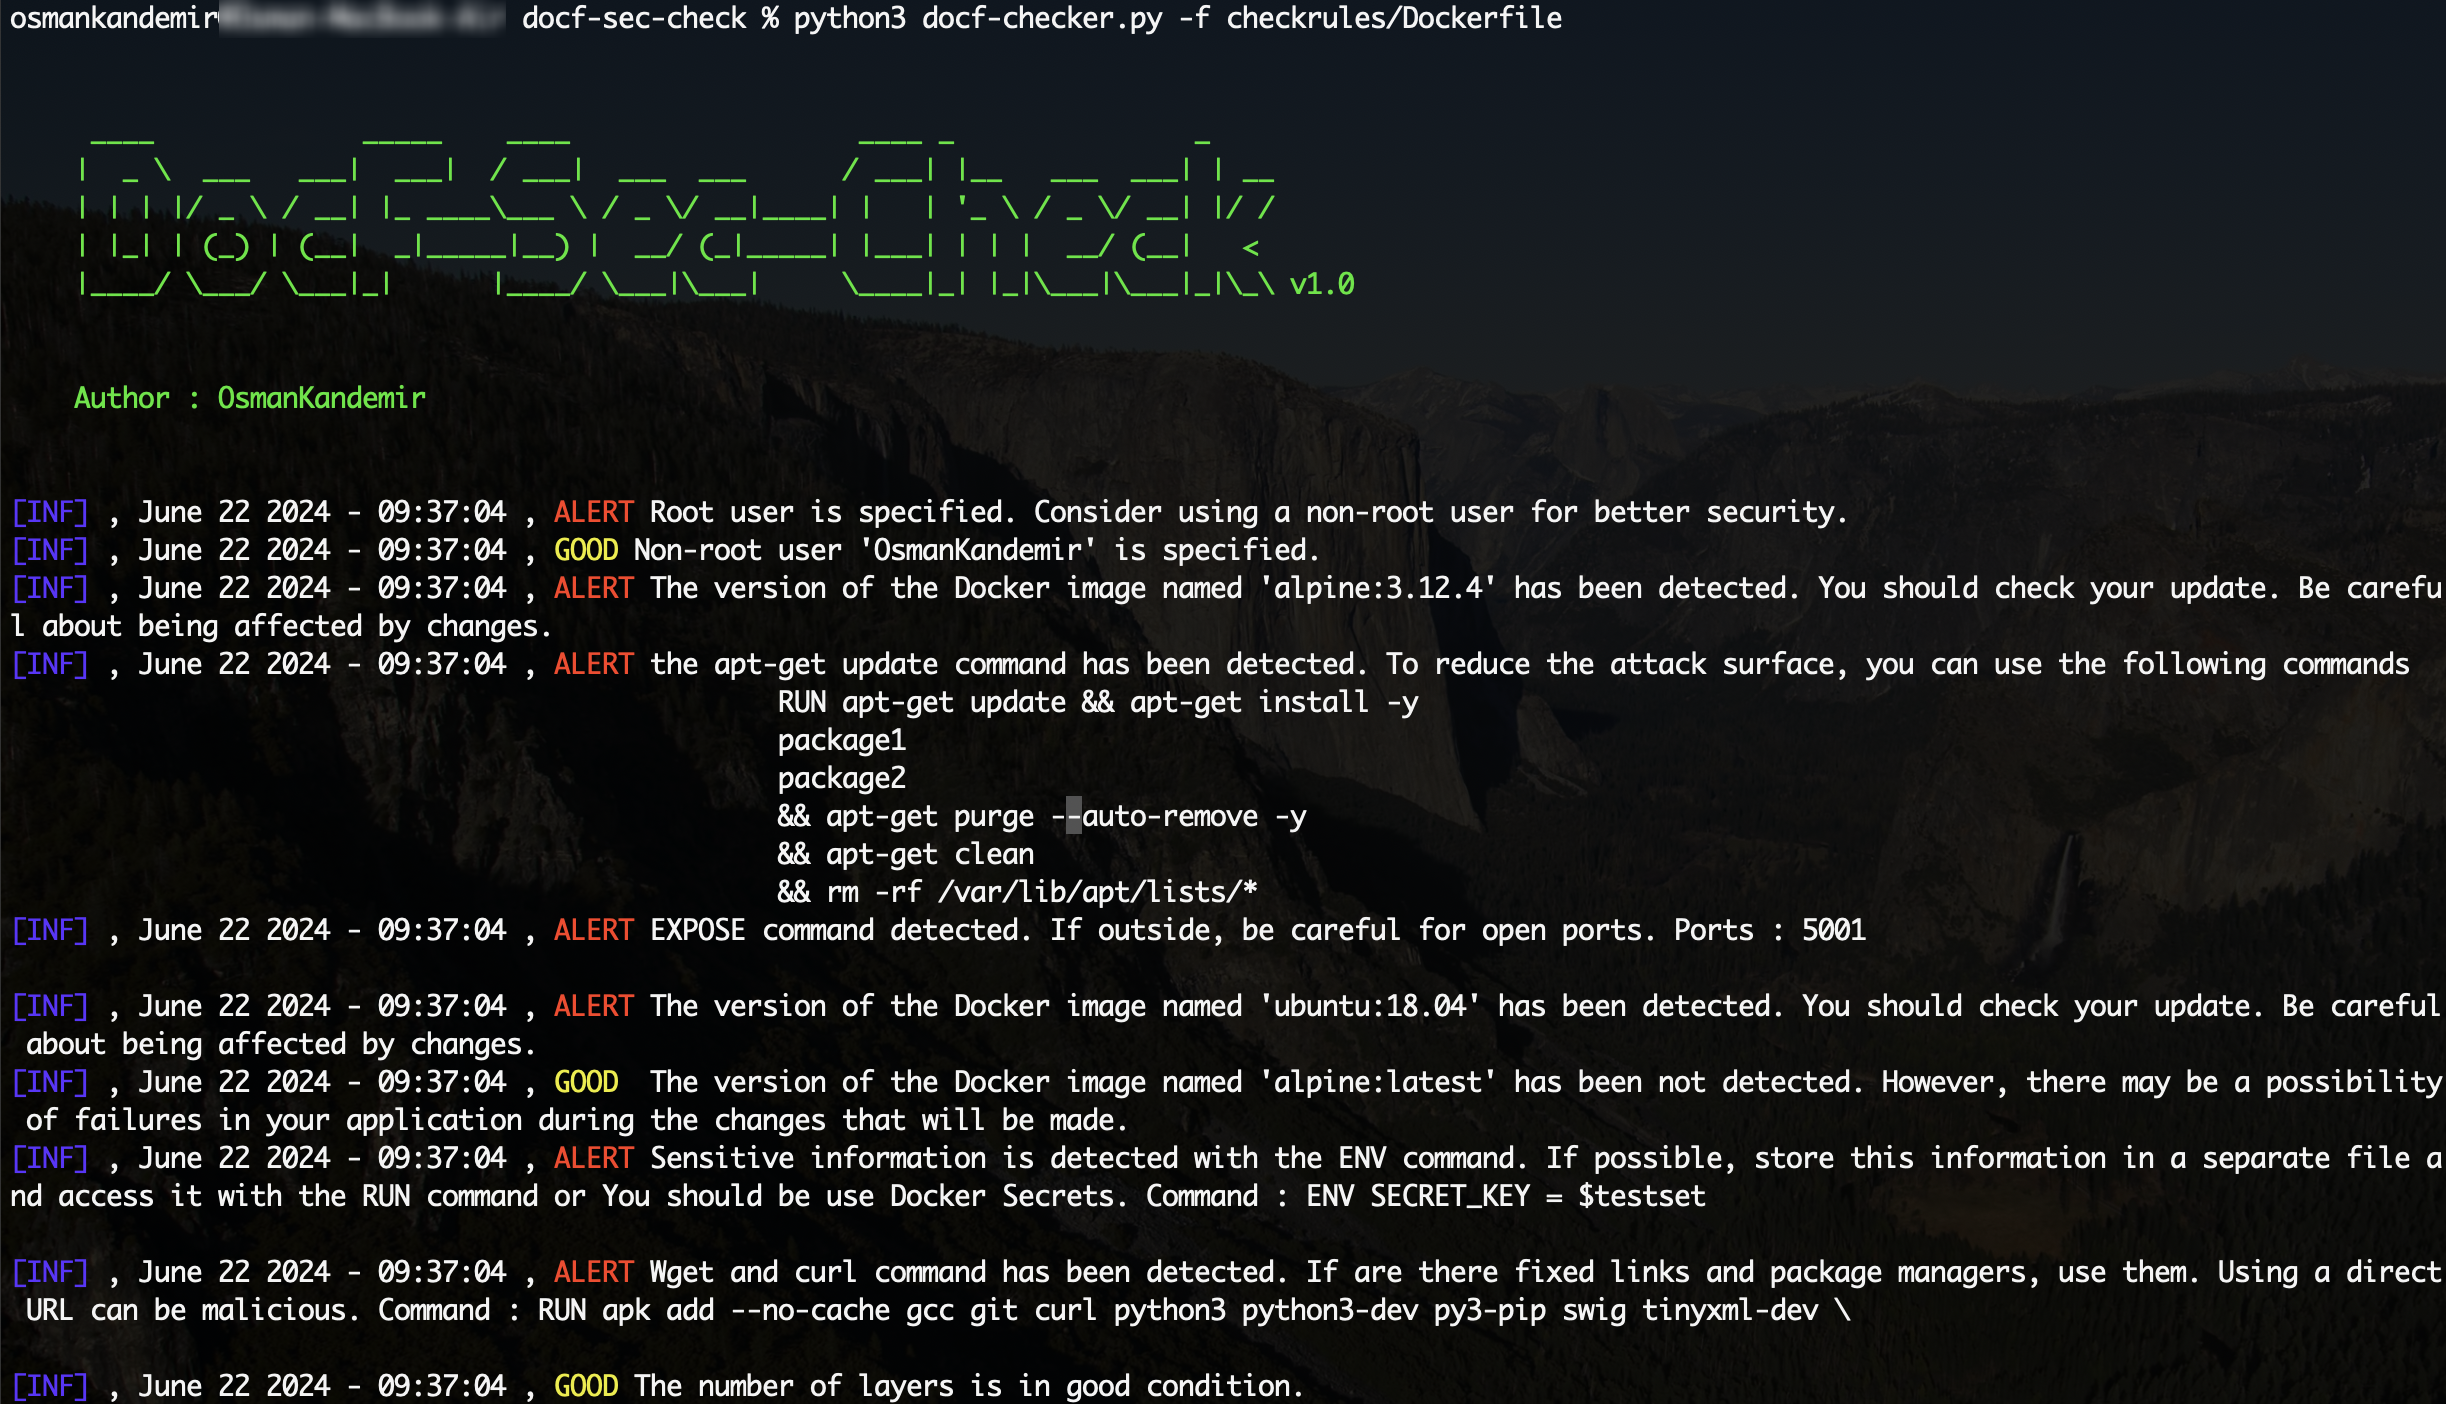
スクリーンショット

完了

  • Dockerfile における第一段階のセキュリティ通知

TODO リスト

  • Dockerfile を正しく検出する。
  • Dockerfile における第二段階のセキュリティ通知。
  • Docker イメージにおけるセキュリティ通知。
  • *********** (プライベートリポジトリ)

インストール

ソースコードから

インストール前に、パッケージ依存関係のために virtualenv を使用できます。

git clone https://github.com/OsmanKandemir/docf-sec-check.git
cd docf-sec-check
python setup.py build
python setup.py install

PyPI から

このアプリケーションは PyPI で公開されています。pip でインストールするには:

pip install docfseccheck

Dockerfile から

Dockerfile をビルドした後、コンテナ上でこのアプリケーションを実行できます。ローカルの Dockerfile をスキャンするには、パス(YOUR-LOCAL-PATH)を指定する必要があります。

docker build -t docfseccheck .
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile docfseccheck -f /docf-sec-check/Dockerfile

DockerHub から

docker pull osmankandemir/docfseccheck:v1.0
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile osmankandemir/docfseccheck:v1.0 -f /docf-sec-check/Dockerfile

使い方

-f DOCKERFILE [DOCKERFILE], --file DOCKERFILE [DOCKERFILE] Dockerfile のパス。--file Dockerfile

関数の使い方

from docfchecker import DocFChecker

#Dockerfile はファイルのパスです。

DocFChecker(["Dockerfile"]) 

開発とコントリビューション

アプリケーションの開発を続けるには、docf-sec-check/checkrules/CheckRulesFunctions.py に新しいシンプルな関数を追加できます。

参照: CONTRIBUTING.md

ライセンス

Copyright (c) 2024 Osman Kandemir
GPL-3.0 ライセンスの下で提供されています。

寄付

DocF-Sec-Check が気に入り、サポートを表示したい場合は、以下のボタンを使用して開発者に Buy A Coffee または Github Sponsors 機能を利用できます。

または

スポンサーになる: https://github.com/sponsors/OsmanKandemir 😊
Buy Me A Coffee

ご支援に深く感謝いたします😊

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →









