 openclarity/kubeclarity
KubeClarityは、コンテナイメージとファイルシステムのソフトウェア部品表(SBOM)および脆弱性の検出と管理のためのツールです。

[!IMPORTANT] KubeClarityは非推奨となり、openclarity/openclarityに引き継がれました。
詳細はリリースのお知らせをご確認ください。
このプロジェクトは更新されません。移行を推奨します。
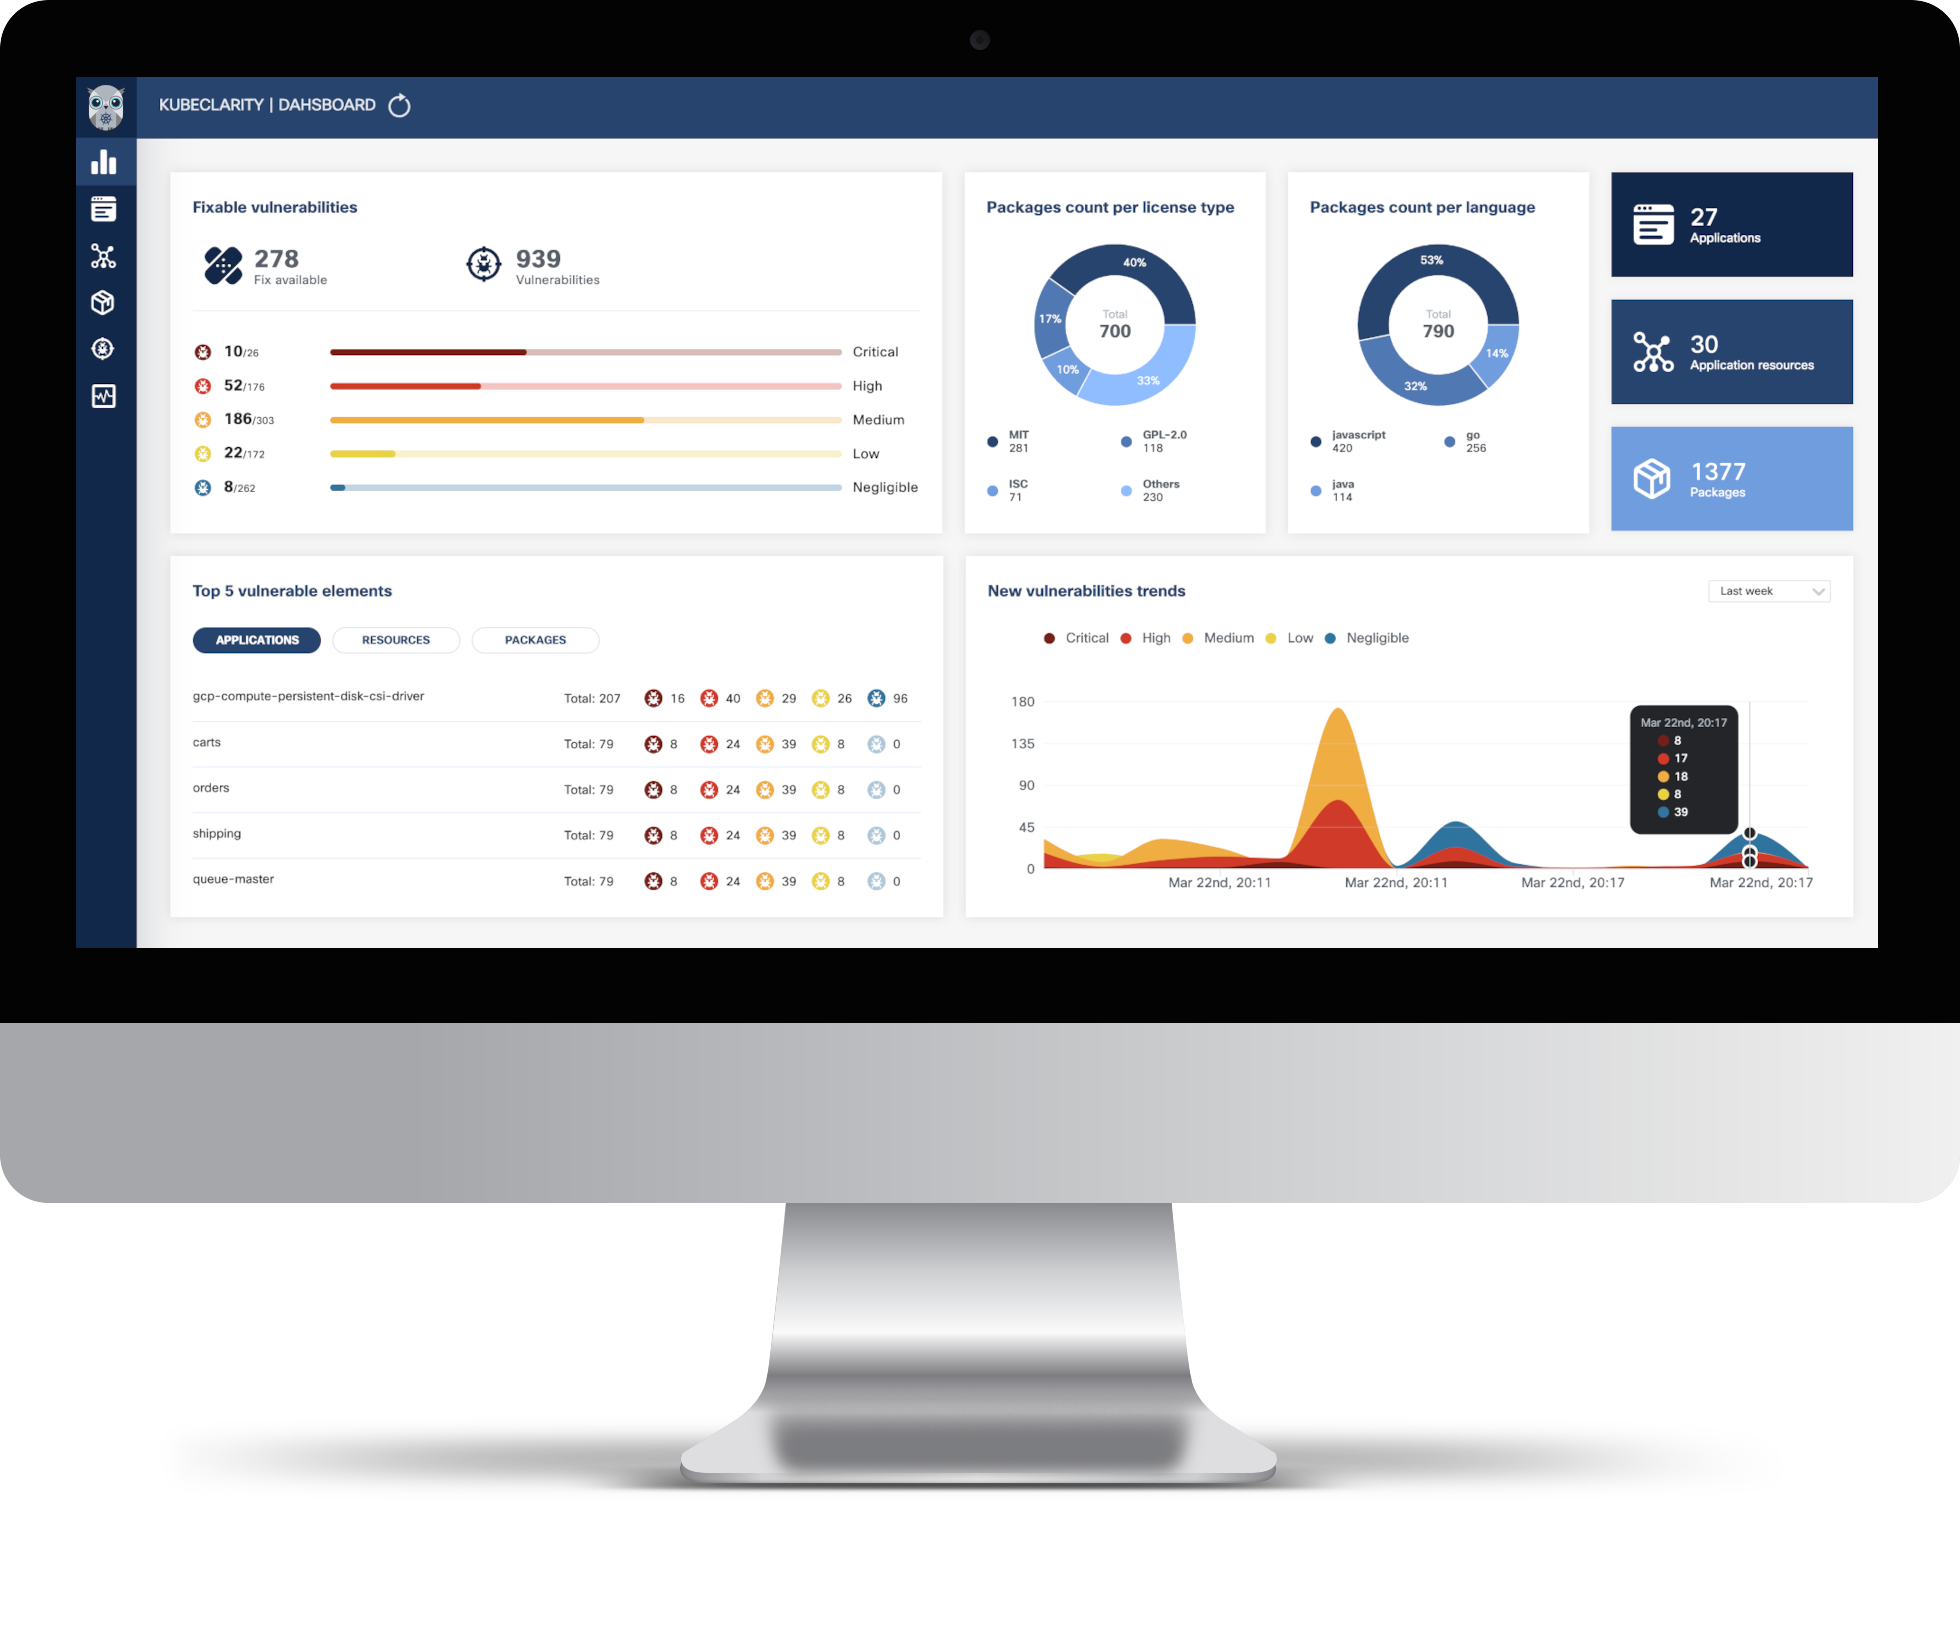
KubeClarityは、コンテナイメージとファイルシステムのソフトウェア部品表(SBOM)および脆弱性を検出・管理するためのツールです。ランタイムのK8sクラスターとCI/CDパイプラインの両方をスキャンし、ソフトウェアサプライチェーンセキュリティを強化します。
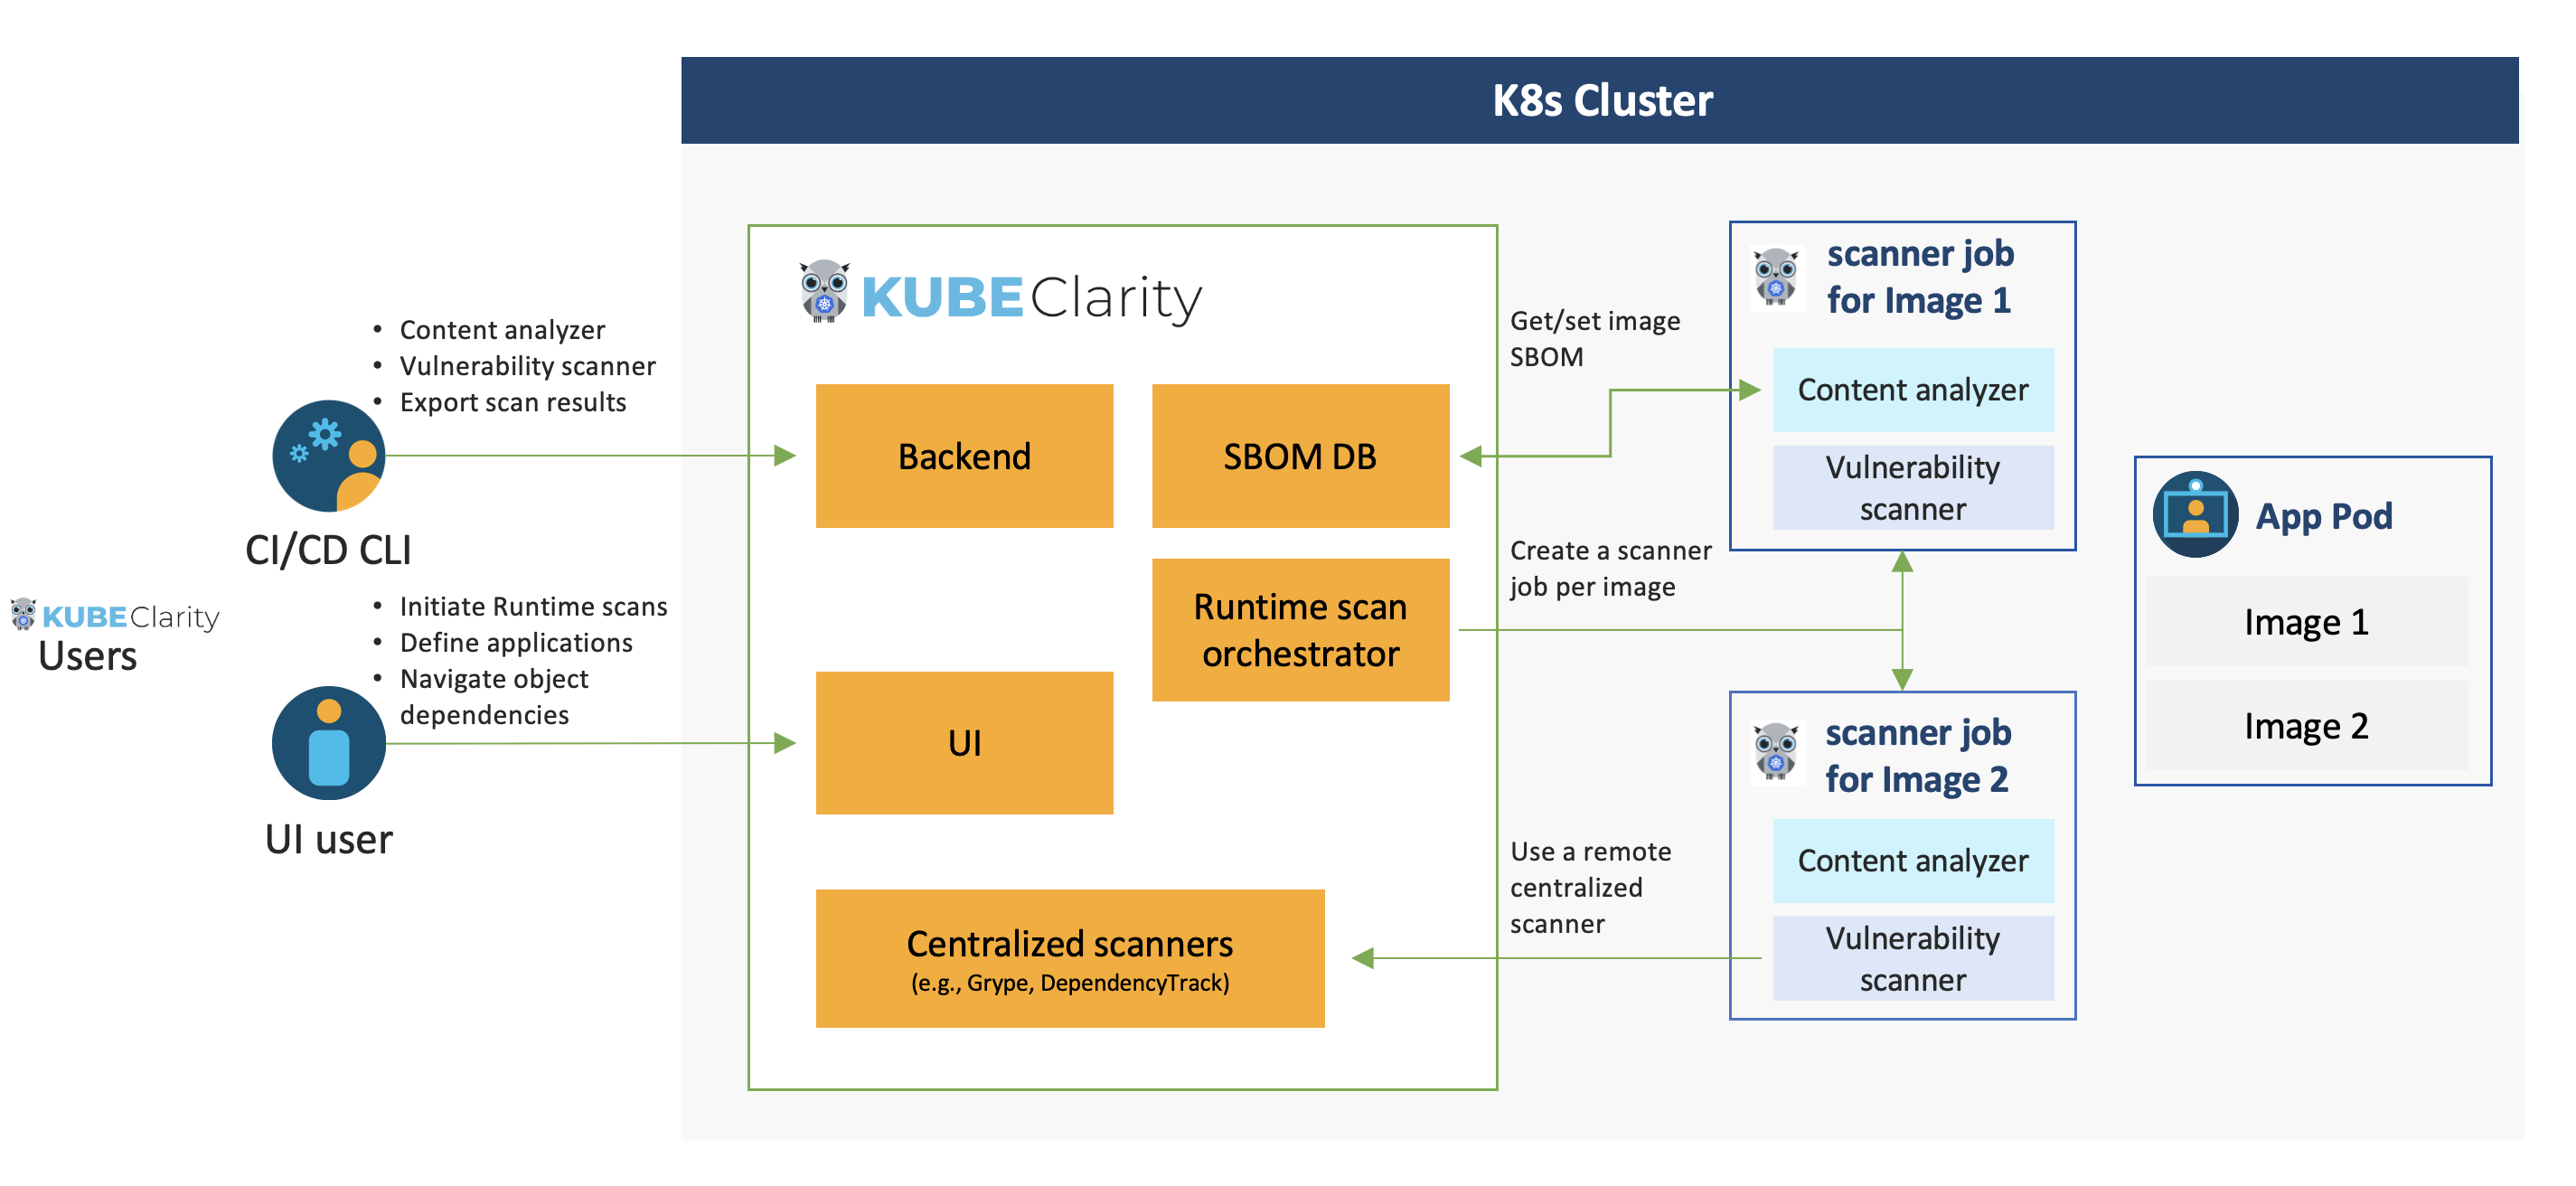
KubeClarityコンテンツアナライザーは以下のSBOM生成ツールと統合しています:
KubeClarity脆弱性スキャナーは以下のスキャナーと統合しています:
Helmリポジトリを追加 ```shell helm repo add kubeclarity https://openclarity.github.io/kubeclarity
KubeClarityのデフォルトチャート値を保存する
helm show values kubeclarity/kubeclarity > values.yaml
values.yamlの設定を確認し、必要に応じて値を更新してください。サポートされているSBOMジェネレーターと脆弱性スキャナーを有効にして設定するには、Helm valuesの"vulnerability-scanner"セクションにある"analyzer"と"scanner"の設定を確認してください。
HelmでKubeClarityをデプロイする ```shell helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity
または、OpenShift Restricted SCC 互換のインストール: ```shell
helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity --set global.openShiftRestricted=true
--set kubeclarity-postgresql.securityContext.enabled=false --set kubeclarity-postgresql.containerSecurityContext.enabled=false
--set kubeclarity-postgresql.volumePermissions.enabled=true --set kubeclarity-postgresql.volumePermissions.securityContext.runAsUser="auto"
--set kubeclarity-postgresql.shmVolume.chmod.enabled=false
3. KubeClarity UI にポートフォワーディングする:   ```shell
kubectl port-forward -n kubeclarity svc/kubeclarity-kubeclarity 9999:8080
注記
KubeClarityには以下のK8s権限が必要です:
権限 理由 CREDS_SECRET_NAMESPACE (デフォルト: kubeclarity) 内のシークレットを読み取り プライベートイメージリポジトリをスキャンするためのイメージプルシークレットを設定できるようにするため。 KubeClarityデプロイメント名前空間内のConfigMapを読み取り スキャナージョブの設定テンプレートを取得するために必要。 クラスタースコープでPodを一覧表示 スキャンが必要なターゲットPodを算出するために必要。 名前空間を一覧表示 K8sランタイムスキャンUIでスキャンするターゲット名前空間を取得するために必要。 クラスタースコープでジョブを作成・削除 ターゲットPodをその名前空間でスキャンするジョブを管理するために必要。
Helmアンインストール ```shell helm uninstall kubeclarity -n kubeclarity
リソースのクリーンアップ
デフォルトでは、Helm は StatefulSet の PVC と PV を削除しません。以下のコマンドを実行して、それらをすべて削除してください:
kubectl delete pvc -l app.kubernetes.io/instance=kubeclarity -n kubeclarity
UI とバックエンドをビルドし、バックエンドをローカルで起動します(2つのオプション):
VERSION=test make docker-backend
docker run -p 8080:8080 -e FAKE_RUNTIME_SCANNER=true -e FAKE_DATA=true -e ENABLE_DB_INFO_LOGS=true -e DATABASE_DRIVER=LOCAL ghcr.io/openclarity/kubeclarity:test run
make ui && make backend
cp -r ./ui/build ./site
FAKE_RUNTIME_SCANNER=true DATABASE_DRIVER=LOCAL FAKE_DATA=true ENABLE_DB_INFO_LOGS=true ./backend/bin/backend run
ブラウザで KubeClarity UI を開きます:http://localhost:8080/
KubeClarity には、ローカルで実行可能な CLI が含まれており、特に CI/CD パイプラインに役立ちます。 イメージやディレクトリを分析して SBOM を生成し、脆弱性をスキャンできます。 結果は KubeClarity バックエンドにエクスポートできます。
```
