
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Cohab_Processes — レッドチームがホストマシン上の外部プロセスを識別するための小さなAggressorスクリプト | Kitploit

ツール/GitHubGitHub/octoberfest7/cohab_processes
スクリプトと自動化情報収集ポストエクスプロイトペネトレーションテストレッドチーミング
GitHuboctoberfest7/cohab_processes

Cohab_Processes

レッドチームがホストマシン上の外部プロセスを識別するための小さなAggressorスクリプト

リポジトリを見る
8913403年前Kitploit レビュー済み
共有

Cohab_Processes

このAggressorスクリプトは、内部レッドチームが環境内で不審なプロセスや外部プロセス(「コハビテーション(同居)」)を特定するために設計されています。

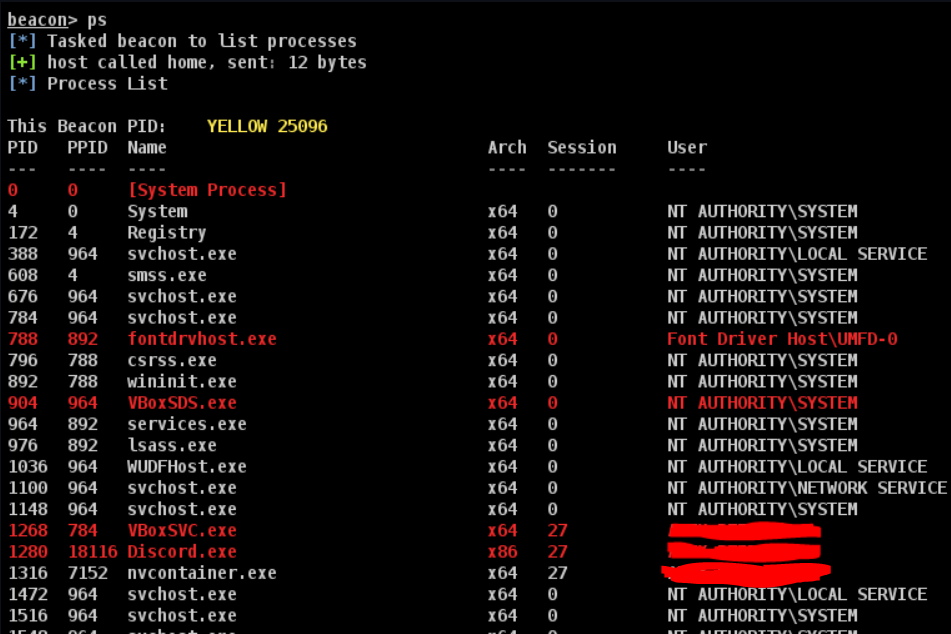
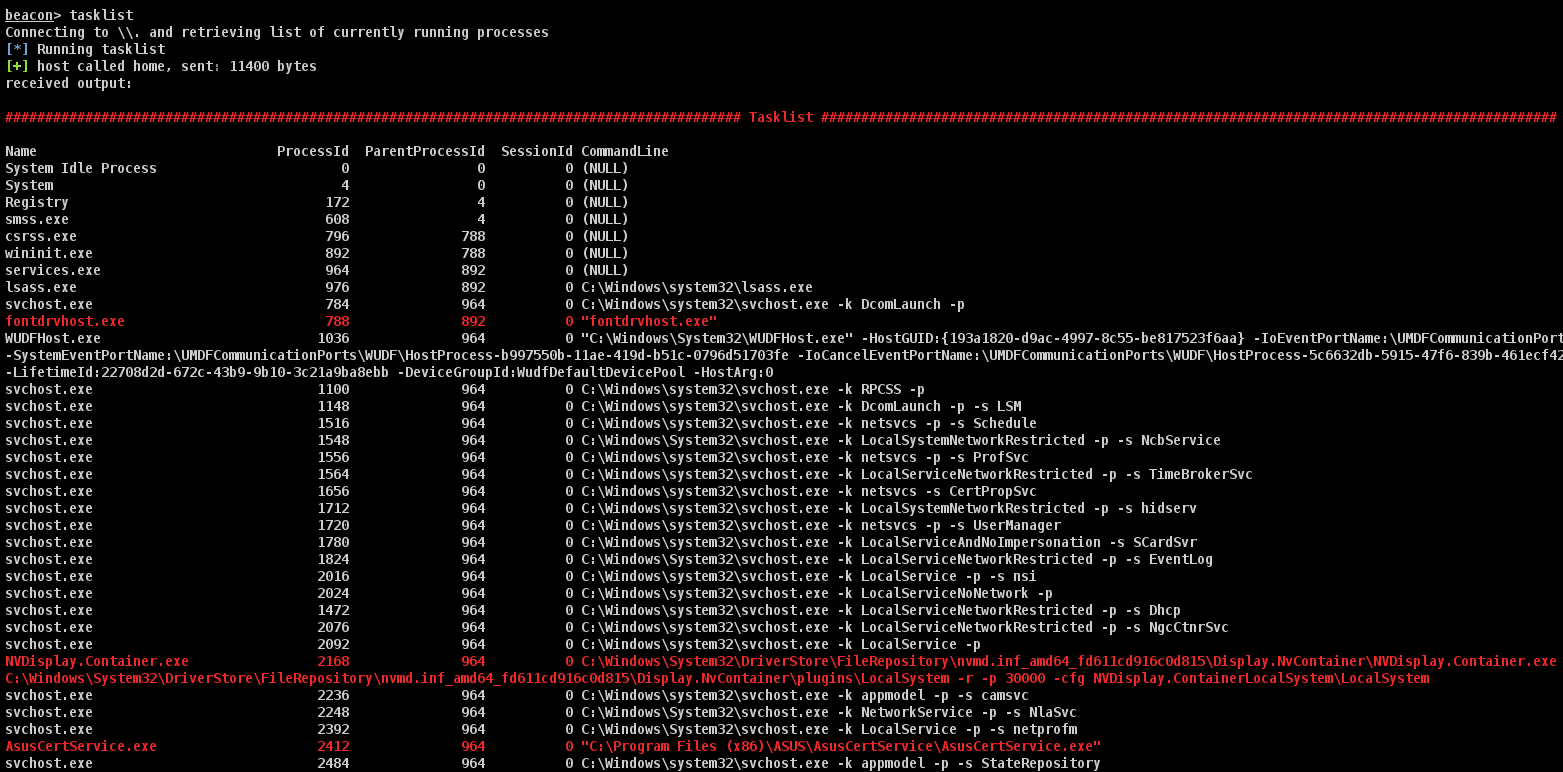
レッドチームは「既知」のプロセスのリストを(単独で、またはブルーチームと協力して)作成し、そのリストをAggressorスクリプトに提供できます。このプロセスリストには、「ネットワーク内で少なくともx回確認された」プロセスなどを含めてベースラインを確立することができます。スクリプトがCobaltStrikeに読み込まれると、以下のコマンドに対するビーコン出力が変更/色分けされます。

  1. shell tasklist
  2. ps
  3. TrustedSecのtasklist BOF(このBOFを使用する必要はありませんが、強く推奨されます)

上記のコマンドから出力として返されたプロセスのうち、「既知」プロセスリストにないものは、さらなる調査/精査のために赤色で強調表示されます。

shell tasklist:

image

ps:

image

TrustedSec tasklist BOF:

image

セットアップ

既知プロセスのリストはテキストファイルに、1行に1プロセスずつ記述する必要があります。
Cohab_Processes.cnaの3行目を編集し、「既知」プロセスのリストを指定してください。
.cnaスクリプトをCobaltStrikeに読み込めば完了です。

例として knownprocesses.txt を含めました。これにより、ユーザーは環境内の「既知」プロセスリストを作成する手間をかける前に、このスクリプトの動作を確認できます。

TrustedSec Tasklist BOF

このスクリプトと互換性を持たせるために、TrustedSecのtasklist BOFには小さな修正が必要です。具体的には、BOFの出力に「BOF終了」タグを追加し、AggressorスクリプトがBOFの出力完了を認識して読み取り/色分けを停止できるようにしました。

image

彼らのリポジトリからフルパッケージを取得し、tasklist BOF(CS-Situational-Awareness-BOF/src/SA/tasklist/entry.c)を、ここに含まれているものと一致するように変更することをお勧めします。フルリポジトリには、entry.cを再コンパイルするために必要なヘルパー/ヘッダーファイルが含まれているため、この手順が必要です。

制限事項

この方法論で潜在的なコハビテーションを特定するには大きな制限があります。例えば、以下のようなものを特定・捕捉することはできません。

  1. プロセスインジェクション – マルウェアが正当な「既知」プロセスに注入され、その中で実行されている場合。
  2. DLLサイドローディング/ハイジャック – マルウェアが正当な「既知」プロセスによって読み込まれるDLL内に存在し、そのプロセスが読み込んで実行する場合。

このスクリプトは「たやすい成果(low hanging fruit)」を捕捉するための補助手段として機能します。

クレジット

素晴らしいBOFリポジトリを提供してくれたTrustedSecに感謝します。
harleyQu1nnのProcessColor.cnaから着想と一部のコードスニペットを引用しています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →