
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383 — CVE-2024-46383 | Kitploit
ツール/GitHubGitHub/nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
組み込みシステムセキュリティ偵察IoTセキュリティ脆弱性分析エクスプロイト情報収集ハードウェアハッキングハードウェアセキュリティファームウェア解析
共有
GitHubnitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383

Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383

CVE-2024-46383

リポジトリを見る
472年前未レビュー

Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383

脆弱性の説明:

ルーターファームウェアのセキュリティ評価中に、ルーターに接続されているデバイス(携帯電話、ノートパソコン、タブレットなど)に関する機密情報が平文で保存されており、攻撃者がそれを悪用する可能性があることが確認されました。

製品ベンダー: Hathway

影響を受ける製品: CM5100-511

影響を受けるバージョン: 4.1.1.24

脆弱性スコア V3.1: 5.2 Medium AV:P/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N

概念実証:

  1. ルーターの電源を入れ、Nmapツールを使用して初期ネットワーク偵察を実施します。

    Network_reconn
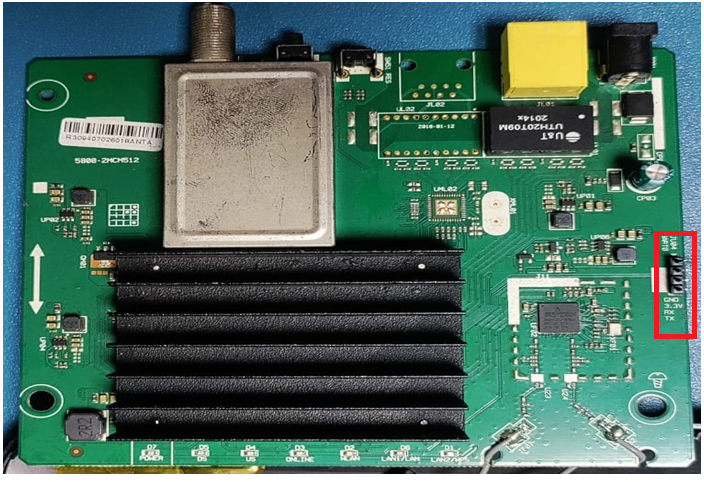
  2. ルーターを分解し、以下の画像に示すようにUART接続を特定します。UART接続をシリアルコンソールに接続し、ルーターの初期起動シーケンスを確認します。初期起動シーケンスから、ハードウェアおよびファームウェアのバージョン情報を取得しました。
    Tear_down Initial_boot_sequence
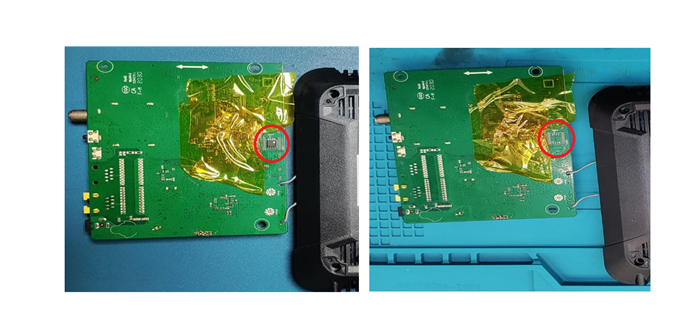
  3. ハードウェアPCBの解析から、外部フラッシュIC(Winbond W25Q64JV)が背面に接続されていることが確認されました。フラッシュICをPCBからはんだ除去し、CH431Aフラッシュプログラマを使用してファームウェアをダンプします。
    image

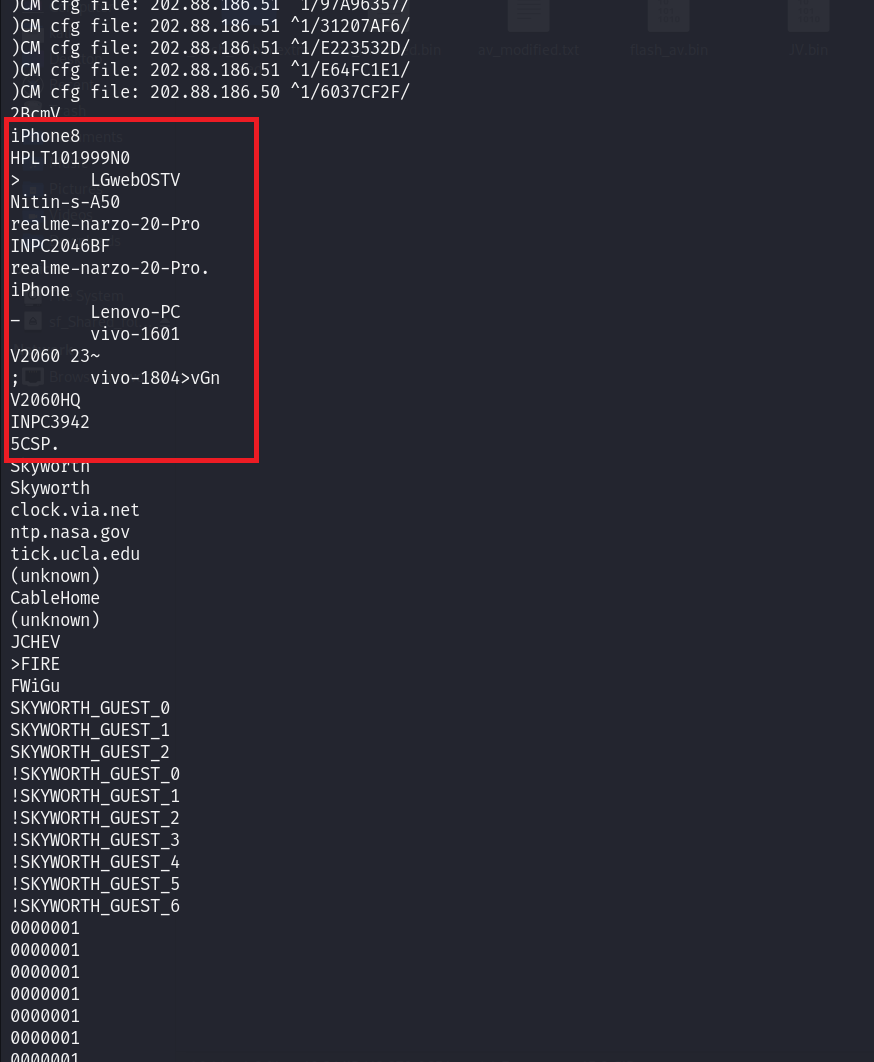
  4. フラッシュファームウェアをダンプした後、ダンプされたバイナリファイルの解析を実施したところ、ルーターに接続されている携帯電話、ノートパソコン、タブレットの名前が平文で保存されていることが判明しました。
    connected_devices_to_router

著者:

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    337
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





