Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nadineelliottcyber/soc335-cve-2024-49138-investigation
デジタルフォレンジック脅威インテリジェンス学習と教育インシデントレスポンス厳選リソースログ分析
GitHubnadineelliottcyber/soc335-cve-2024-49138-investigation

SOC335-CVE-2024-49138-Investigation

SOC調査:ログ分析、脅威インテリジェンス、エンドポイント封じ込めを用いたCVE-2024-49138悪用アラートの調査。

共有
リポジトリを見る
332ヶ月前未レビュー

SOC335 – CVE-2024-49138 悪用調査

概要

このプロジェクトは、LetsDefendプラットフォームを使用したCVE-2024-49138悪用アラートのSOC調査を文書化したものです。この調査では、ネットワークログの分析、侵害指標の調査、不審な通信が発生したかどうかの判断、影響を受けたエンドポイントの封じ込めが行われました。
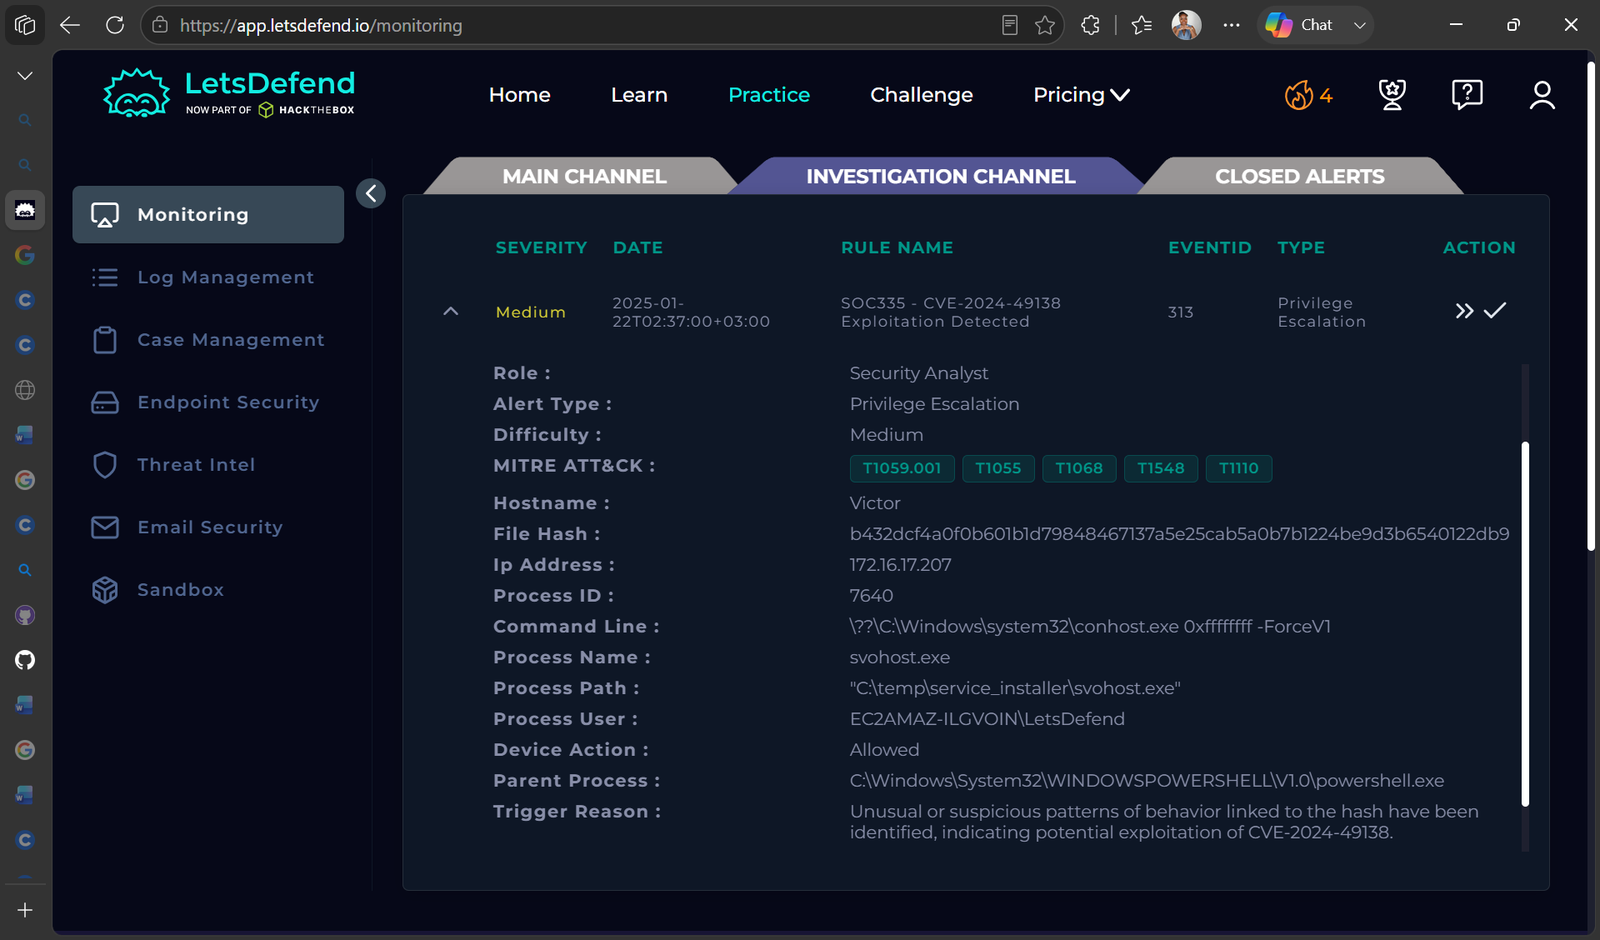
アラートの詳細

  • アラート: SOC335 – CVE-2024-49138 悪用を検出
  • 重大度: 中
  • イベントID: 313
  • カテゴリ: 権限昇格
  • 影響を受けたホスト: Victor
  • 内部IP: 172.16.17.207
  • 不審な外部IP: 185.107.56.141

アラートのスクリーンショット

SOC335 アラート詳細

調査

1. ログ分析

影響を受けたエンドポイントを含む通信を調査するため、ファイアウォールログが確認されました。不審な外部IPアドレスと内部ホスト間のトラフィックが特定されました。

2. 脅威インテリジェンス

外部IPアドレスは、VirusTotalおよび追加の脅威インテリジェンス情報を使用して調査され、不審な活動に関連しているかどうかが判断されました。

3. エンドポイント調査

影響を受けたエンドポイントは、Windows 10クライアントであるVictor (172.16.17.207) として特定されました。
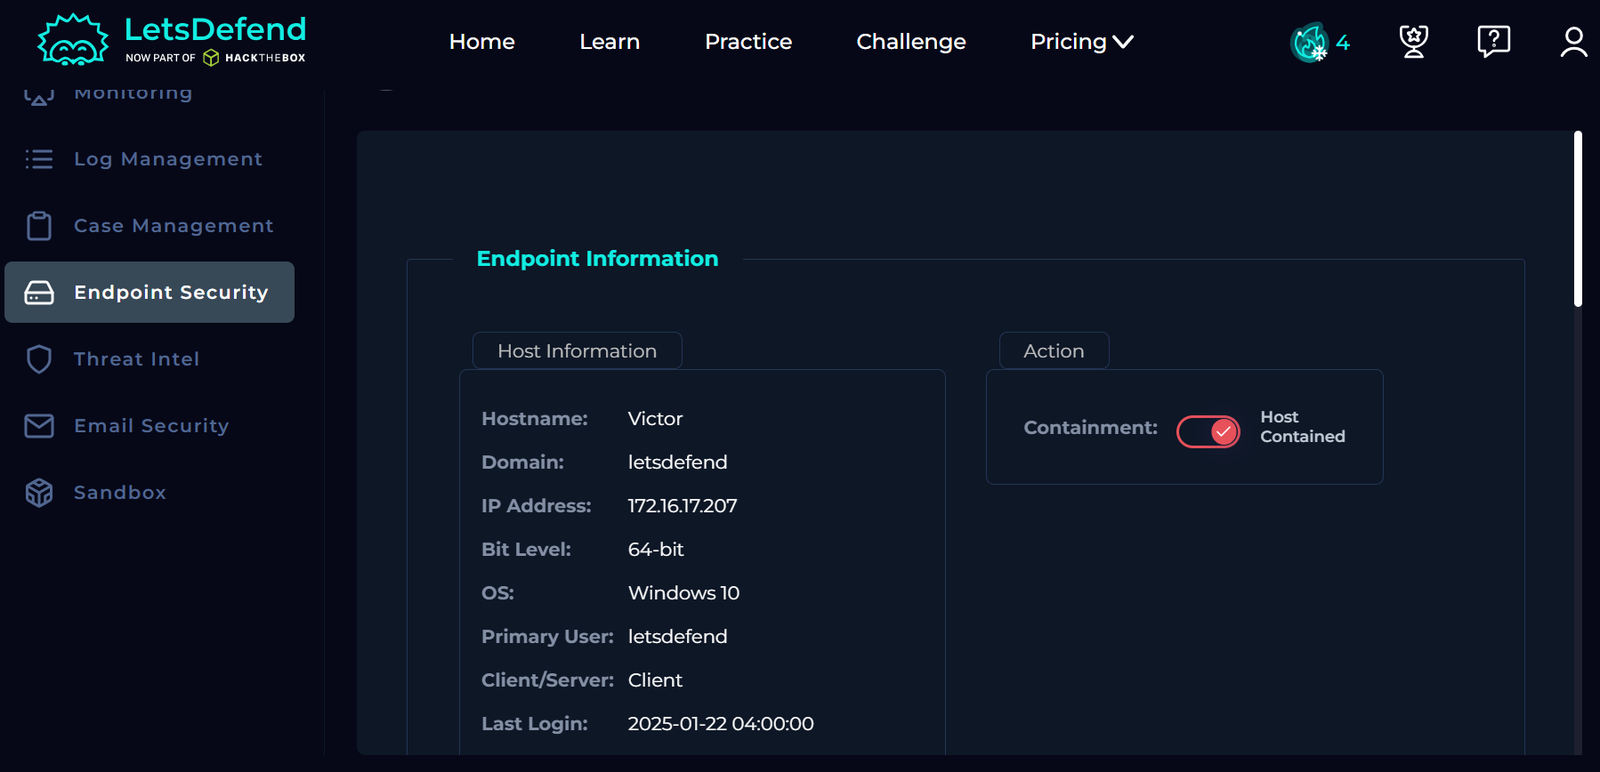
影響を受けたエンドポイント - Victor

4. 封じ込め

調査結果に基づき、影響を受けたエンドポイントは、さらなる潜在的な悪意のある活動を防ぐために、エンドポイント検出および応答(EDR)プラットフォームを通じて封じ込められました。

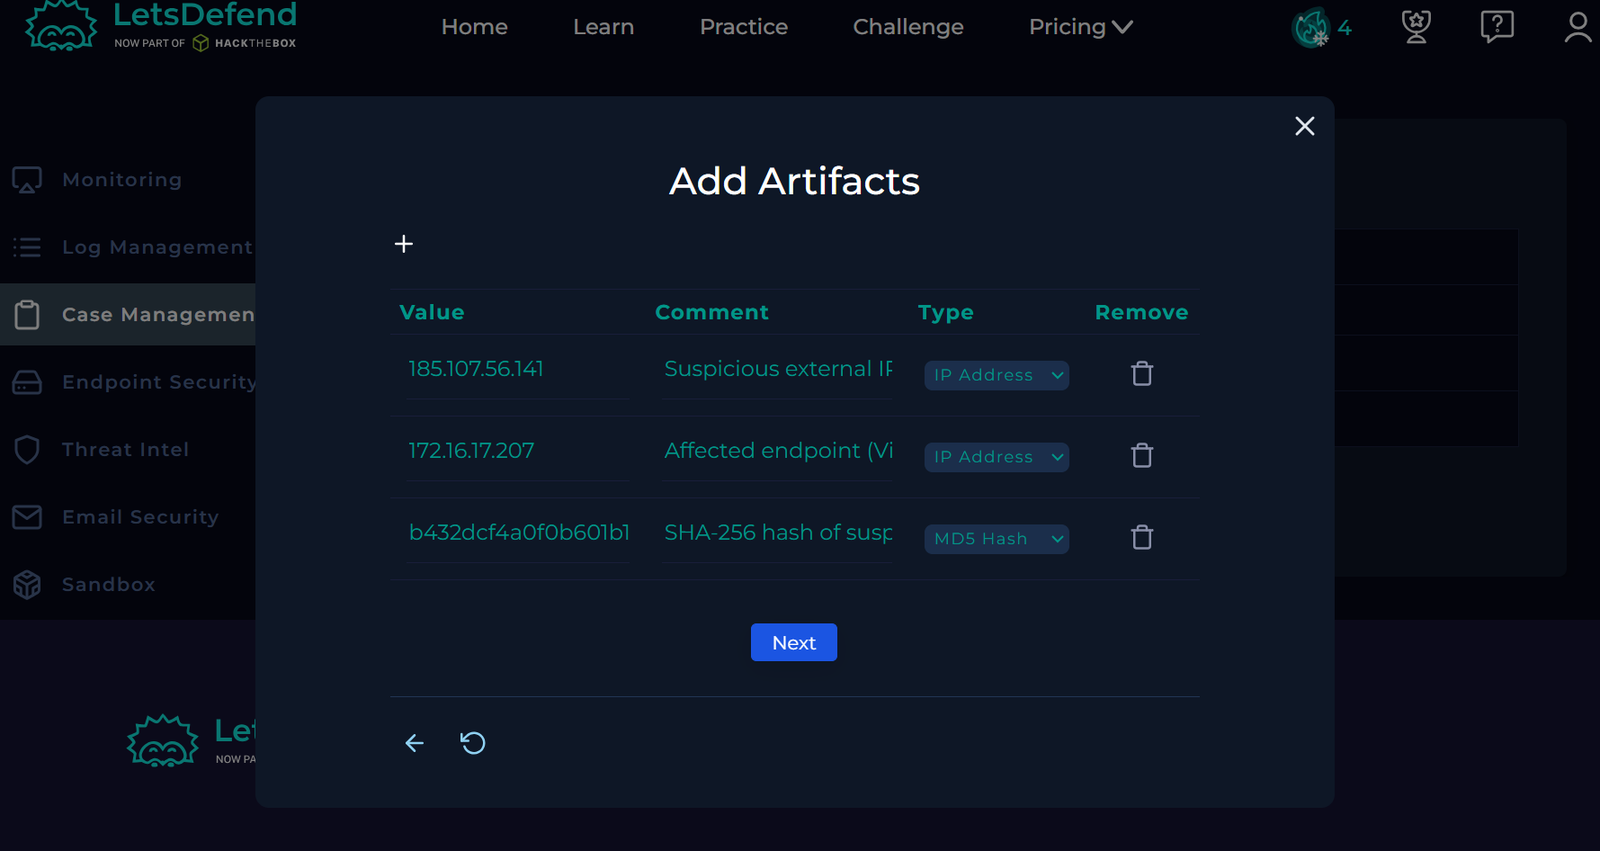
侵害指標(IOC)

タイプ値
外部IP185.107.56.141
内部IP172.16.17.207
ホスト名Victor

侵害指標 - アーティファクト

結論

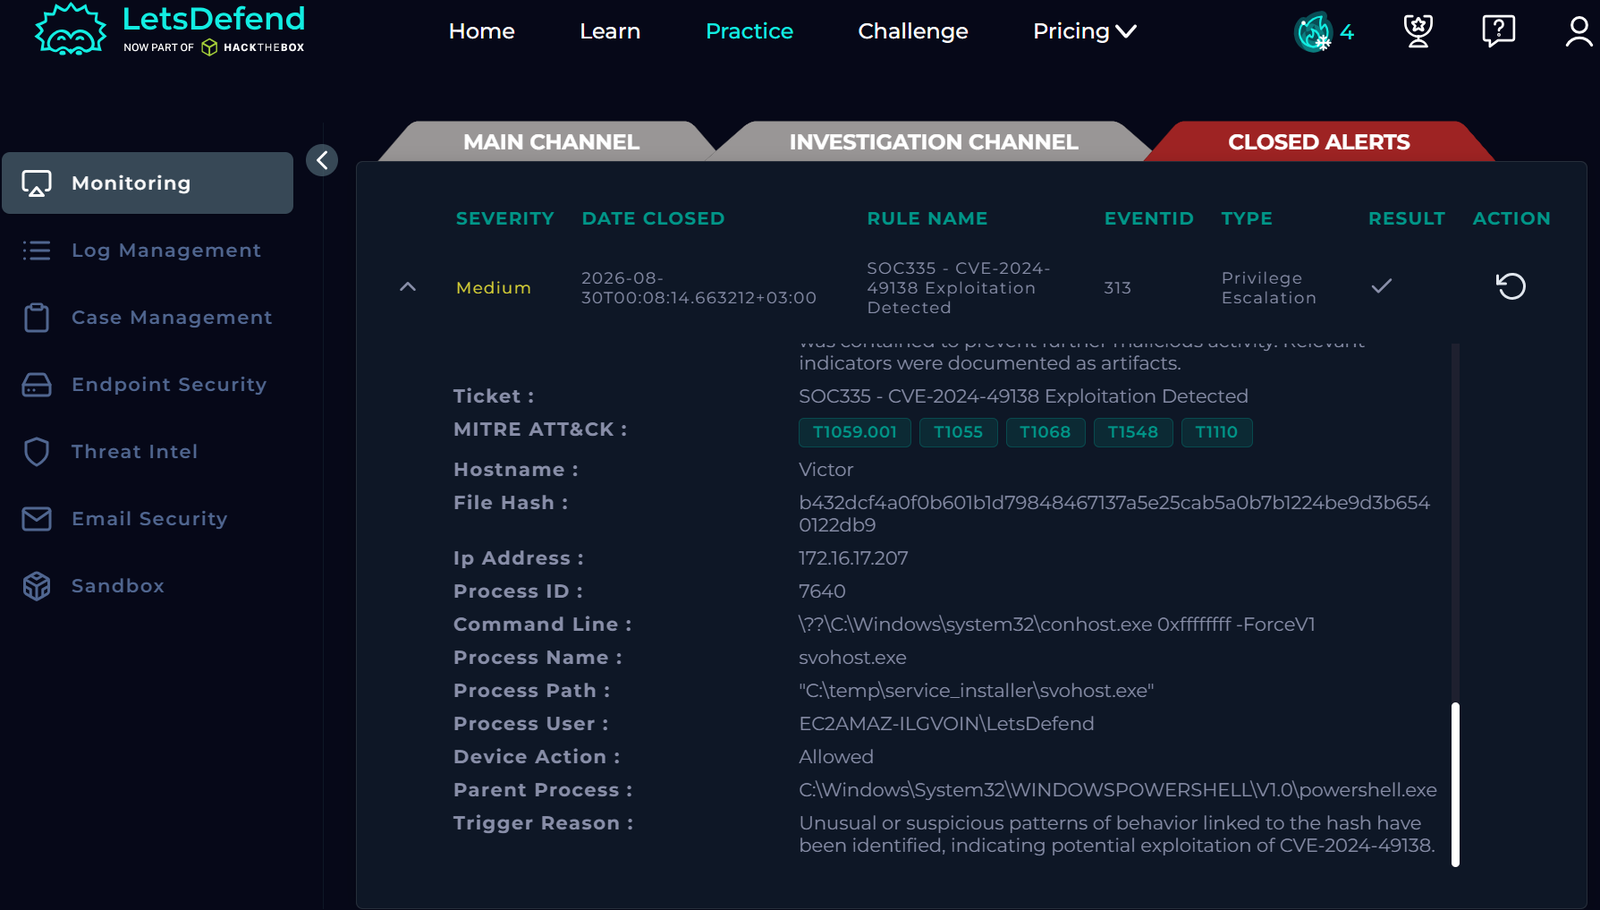
このアラートはTrue Positive(真陽性)と判断されました。悪用アラートに関連する不審なネットワーク活動が特定され、影響を受けたエンドポイントはインシデント対応プロセスの一環として封じ込められました。
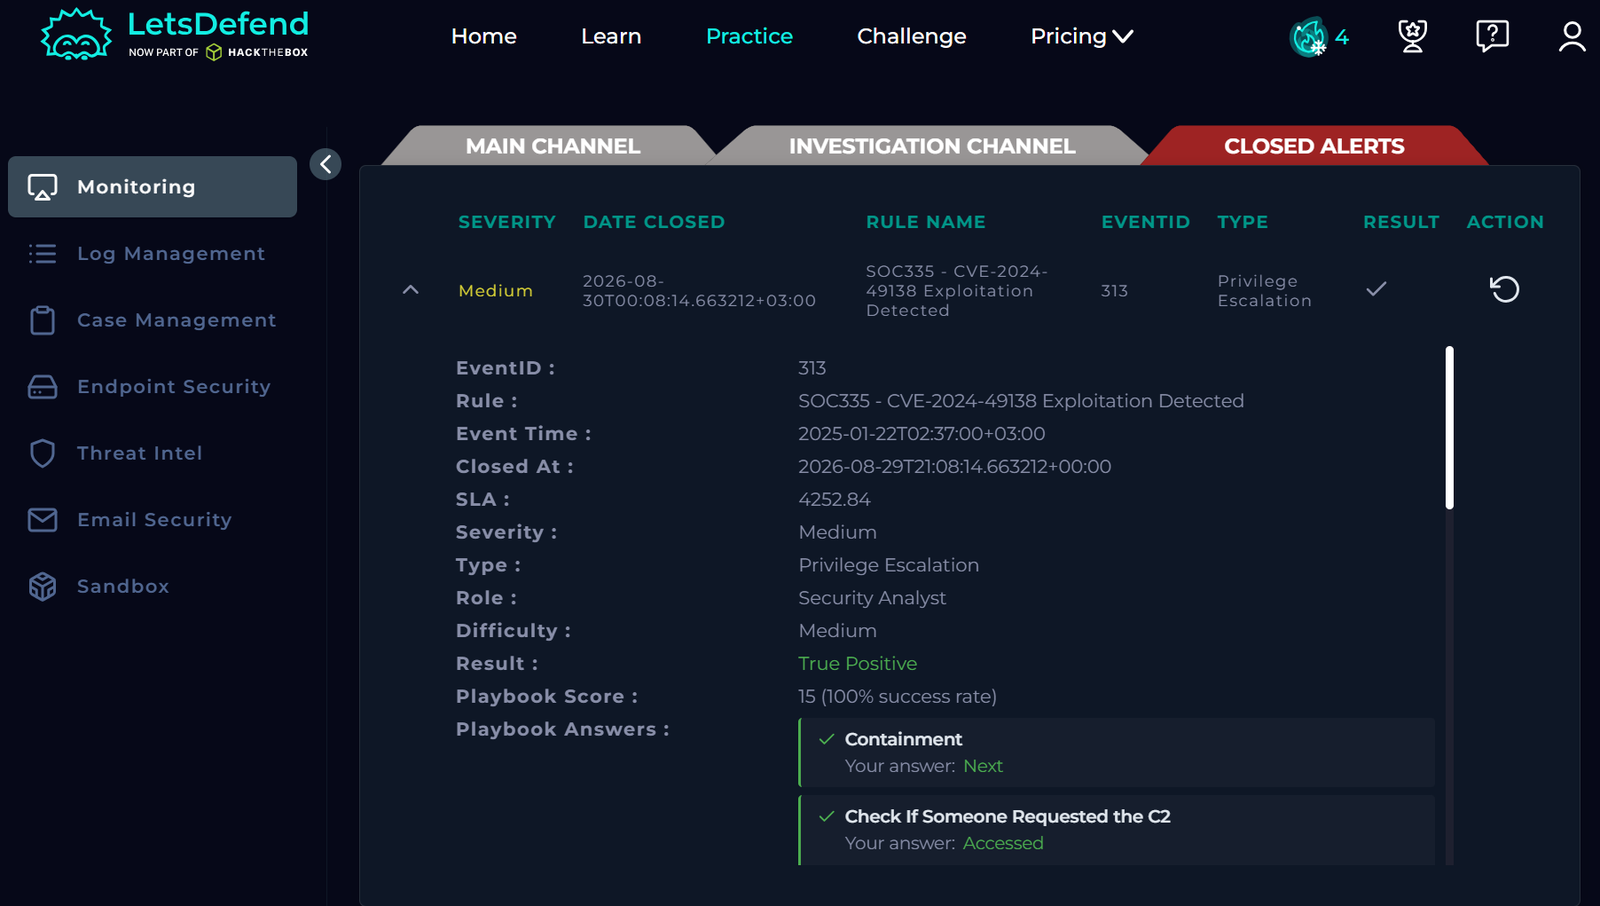
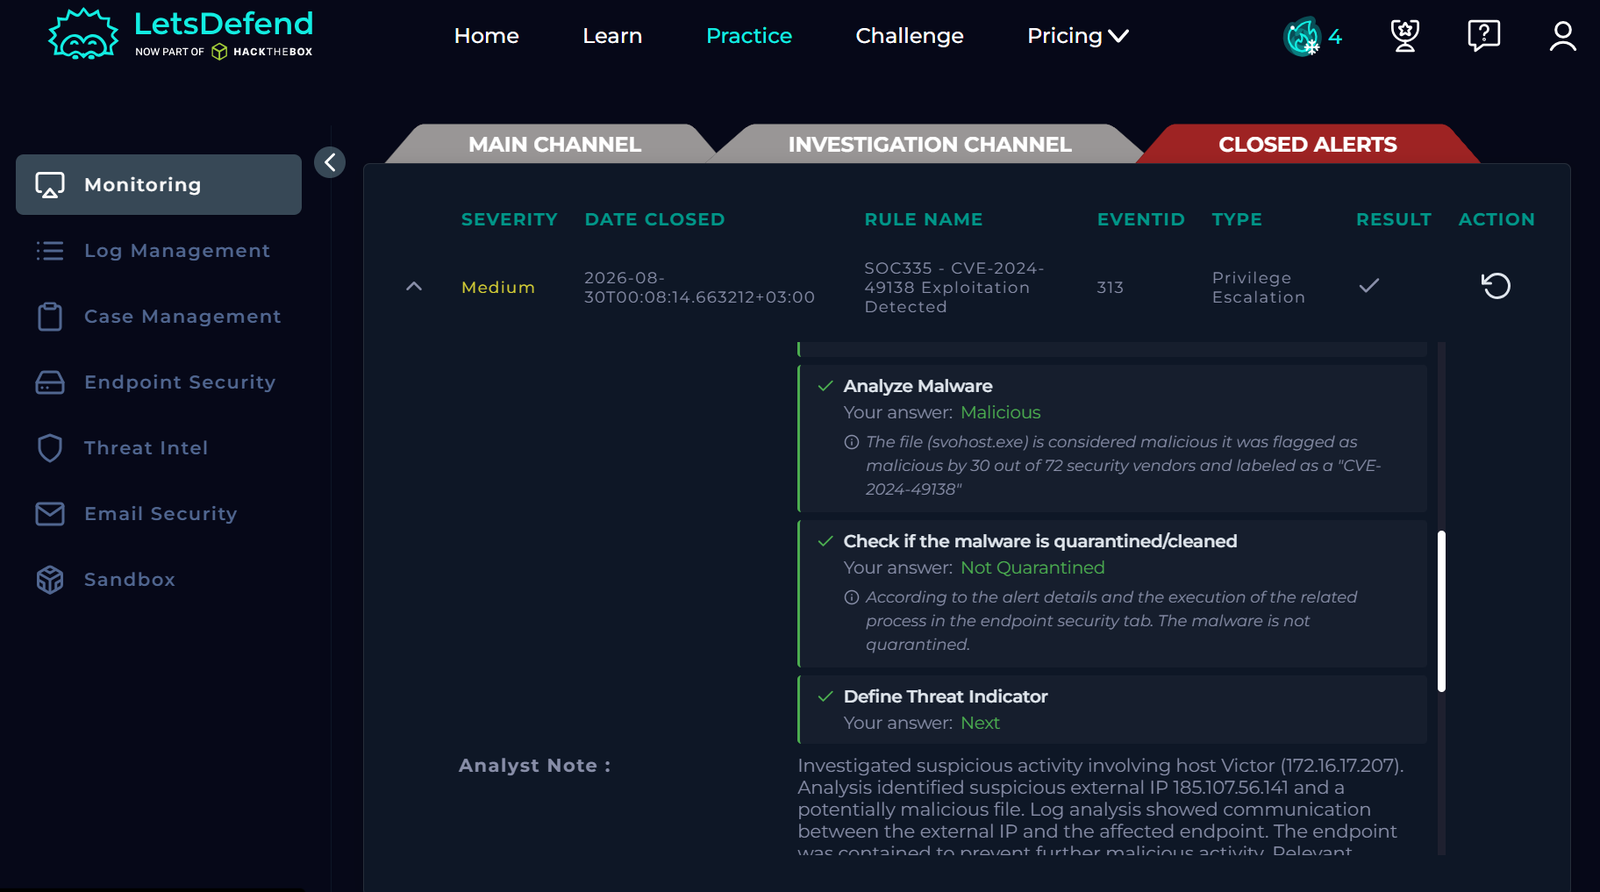
クローズ済みアラートの結果

クローズ済みアラートの結果 - パート1

クローズ済みアラートの結果 - パート2

クローズ済みアラートの結果 - パート3

実証されたスキル

  • SOCアラートのトリアージ
  • ログ分析
  • 脅威インテリジェンス調査
  • 侵害指標(IOC)分析
  • エンドポイント調査
  • インシデントの封じ込め
  • EDR調査
  • インシデントの文書化

使用ツール

  • LetsDefend
  • VirusTotal

このプロジェクトは、教育およびポートフォリオ目的でシミュレートされたSOC環境で完了しました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    333
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →